


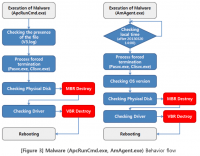

Започнаха да се появяват частични сведения за програмните инструменти, използвани за провеждане на масирана компютърна атака на 20-ти март срещу банковата система и средствата за масова информация на Южна Корея.

На 20-ти март тази година, на компютрите с операционна система Windows са били изтрити зареждащите MBR и VBR сектори, в които след това е бил записан вреден код. По този начин, от заразените Windows машини е станало възможно прочитането на данните за достъп до Linux системите. Последвала атака на Linux/Unix сървърите чрез стандартните средства за отдалечено управление.
Атакувани са следните цели:[list]
[*]Nonghyup Bank[/*][*]Shinhan Bank[/*][*]Jeju Bank[/*][*]Nonghyup Life[/*][*]KBS TV[/*][*]MBC TV[/*][*]YTN TV[/*]
[/list]
Анализът на вредоносния код е извършен от южнокорейските специалисти по компютърна безопасност от компанията NSHC. Тази компания ежедневно представя актуална версия на отчета Red Alert. Последната информация, съдържаща сведения за инцидента е версия 1.6 от 22 март (pdf документ).

Съдейки по публикуваната информация, може да се направи извод, че успешната атака върху компютърните ресурси е била осъществено чрез прости и едновременно ефикасни средства. Това може да означава, че компютърната сигурност на тези сайтове е била на ниско ниво.
От по-горните диаграми, публикувани от NSHC можем да разберем, че при невъзможност за прихващане на компютърния ресурс следва изтриване на MBR и VBR записите. Това говори, че целта е била нанасяне на вреда на всяка цена, без изчакване и без компромиси, което от друга страна може да бъде преценено като неопитност на извършителите или като опит за отвличане на вниманието.
На някои от прихванатите сайтове мошениците са поместили следната анимация:
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
