



Администрацията на GitHub обяви пускането на първата бета версия на функцията за автоматично търсене и отстраняване на уязвимости в кода още в процеса на писането му. Функцията съчетава възможностите на асистента GitHub Copilot и системата CodeQL за семантичен анализ на кода.
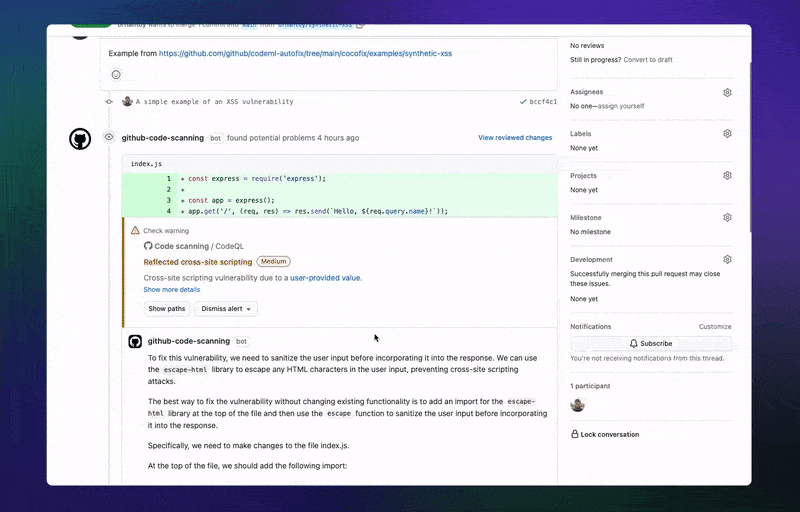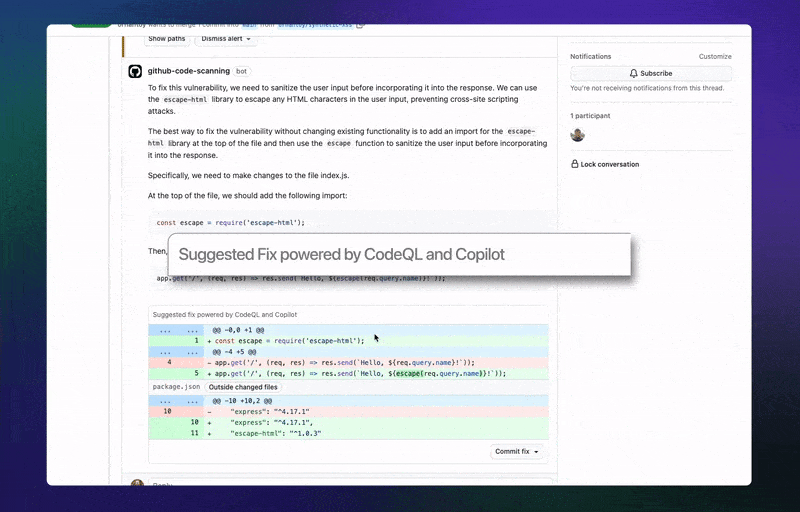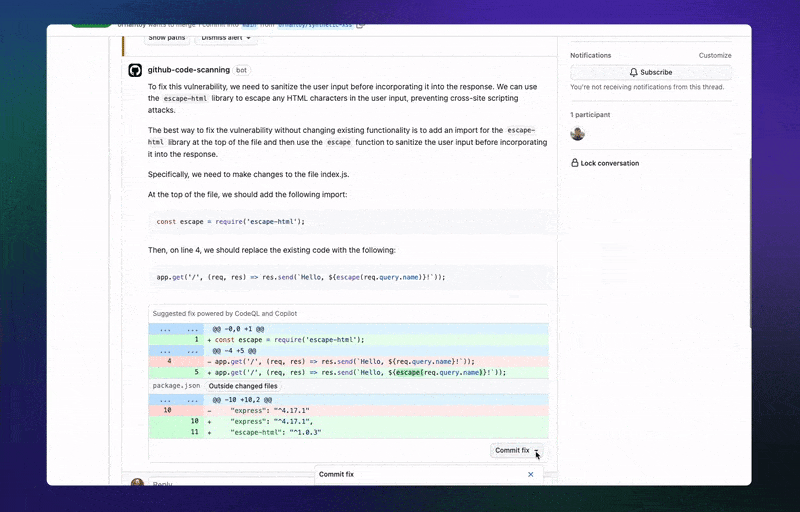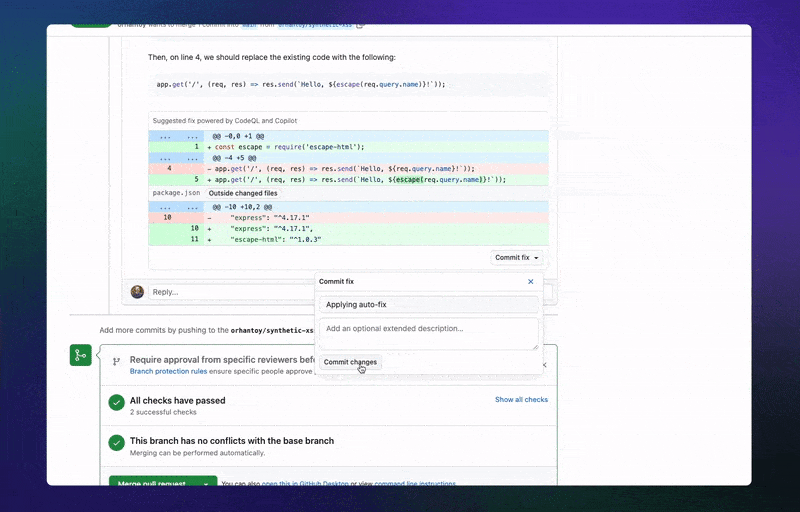
Новата функция ще може да отстранява повече от 2/3 от откритите уязвимости – често без да се налага разработчикът сам да редактира кода, уверяват от администрацията на платформата. Автоматичното поправяне на код въз основа на сканиране ще обхваща над 90 % от видовете сигнали с поддържани езици. В момента те включват JavaScript, Typescript, Java и Python. Функцията е достъпна за всички потребители на GitHub Advanced Security (GHAS).
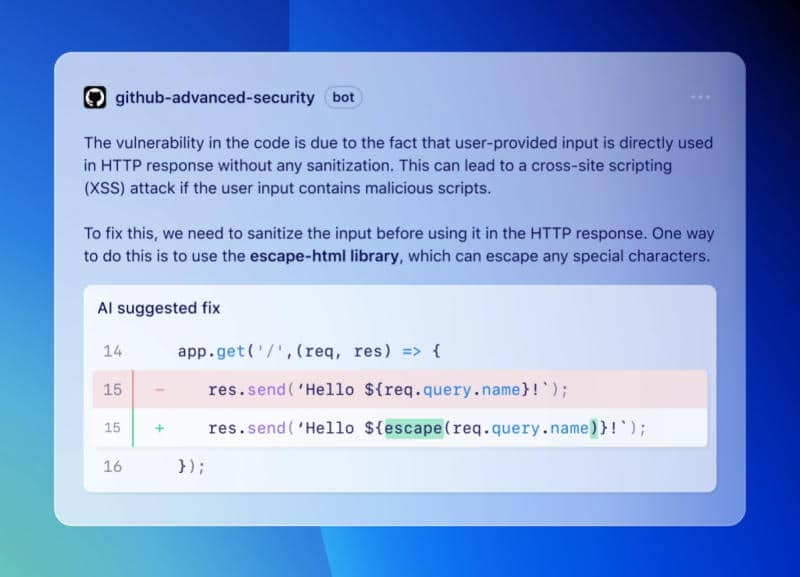
Първото поколение на CodeQL в GitHub беше пуснато през 2019 година. Тогава платформата погълна стартъпа Semmle, който я разработи. През годините в системата бяха направени редица подобрения, но едно нещо остана непроменено. И към този момент тя е достъпна безплатно само за изследователи и разработчици на проекти с отворен код. С отстраняването на уязвимостите в кода и изготвянето на обяснения за тях ще се занимава моделът GPT-4 на OpenAI. От администрацията на GitHub заявиха, че повечето предложения за автоматични редакции на кода ще бъдат правилни, но предупредиха, че малък процент от предложените поправки ще отразяват значително неразбиране от страна на системата на кодовата база или уязвимостта.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
