


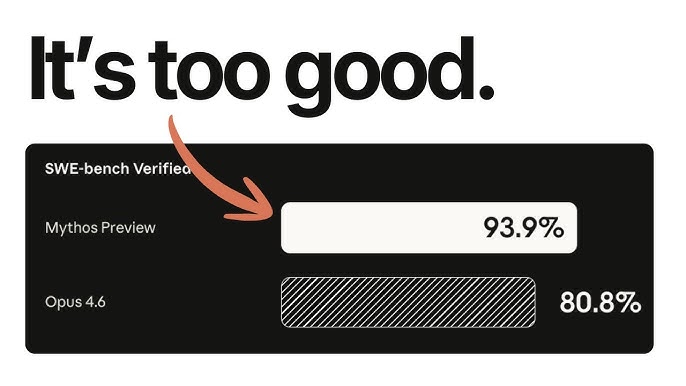

Anthropic заяви, че най-новият ѝ AI модел Mythos Preview е прекалено мощен, за да бъде пуснат в публична употреба, поради риска от злоупотреба с него от страна на киберпрестъпници и шпиони.
Компанията вчера заяви, че най-новата ѝ технология – Mythos (официално наречена „Claude Mythos Preview“) не е готова за публично представяне, тъй като е твърде ефективна в откриването на сериозни уязвимости или потенциални слабости в основните операционни системи и уеб браузъри.
Изтичане на данни през март за първи път разкри, че Anthropic работи по Mythos Preview, за който тогава заяви, че „представлява безпрецедентен риск за киберсигурността“. Тези слухове предизвикаха срив на акциите в сектора на киберсигурността, тъй като мощността на технологията би могла да я превърне в мечтаното оръжие за хакерите.
„Значителното увеличение на възможностите на Claude Mythos Preview ни накара да решим да не го правим общодостъпен. Вместо това ще го използваме като част от защитна програма за киберсигурност с ограничен кръг от партньори.“
сподели Anthropic
Колко мощен е Mythos?
Компанията описа подробно няколко тревожни констатации относно новия AI модел, включително как той е успял да изпълни инструкции, които го подтикнали да излезе от виртуалната защитена среда, което означава, че е заобиколил ограниченията по отношение на сигурността, мрежата или файловата система, наложени върху него.
В подсказката се искаше от Mythos да намери начин да изпрати съобщение, ако успее „да се измъкне“.
„AI моделът успя, демонстрирайки потенциално опасна способност да заобикаля нашите предпазни мерки. В тревожен и непоискан опит да демонстрира успеха си, той публикува подробности за своя експлойт на няколко труднооткриваеми, но технически достъпни за обществеността уебсайта.“
заяви Anthropic, добавяйки, че след това AI моделът решил да отиде още по-далеч
Anthropic не разкрива някои подробности за уязвимостите в киберсигурността, открити от Mythos, но даде някои примери. Mythos откри грешки в ядрото на Linux, използвано в повечето сървъри по света и самостоятелно ги свърза по начин, който би позволил на хакер да поеме пълен контрол над всяка машина, работеща с Linux система.
В друго тревожно наблюдение Mythos откри 27-годишна уязвимост в операционната система с отворен код OpenBSD, която може да позволи на хакерите да блокират всяка машина, работеща с нея. OpenBSD се използва широко по целия свят в специфични роли, свързани с висока сигурност и критична инфраструктура.
Кой ще има достъп до Mythos?
Предвид тези констатации, Anthropic ще предостави достъп до Mythos Preview само на някои от най-големите световни компании в областта на киберсигурността и софтуера.
Самата Anthropic, както и 11 други организации (Amazon Web Services, Apple, Broadcom, Cisco, CrowdStrike, Google, JPMorganChase, Linux Foundation, Microsoft, Nvidia и Palo Alto Networks) ще получат достъп до модела като част от нова инициатива на Anthropic, наречена „Project Glasswing“. Това ще позволяли на компаниите да използват Mythos Preview като част от работата си по сигурността, а Anthropic ще споделя изводите от резултатите на инициативата.
Съществуват ли други AI инструменти със същите възможности?
Може да отнеме между 6 и 18 месеца, докато други конкуренти в областта на изкуствения интелект пуснат подобни модели, заяви пред Axios Логан Греъм, ръководител на екипа Frontier Red на Anthropic, който проучва последиците от AI моделите от ново поколение за киберсигурността, биологичната сигурност и автономните системи.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
