


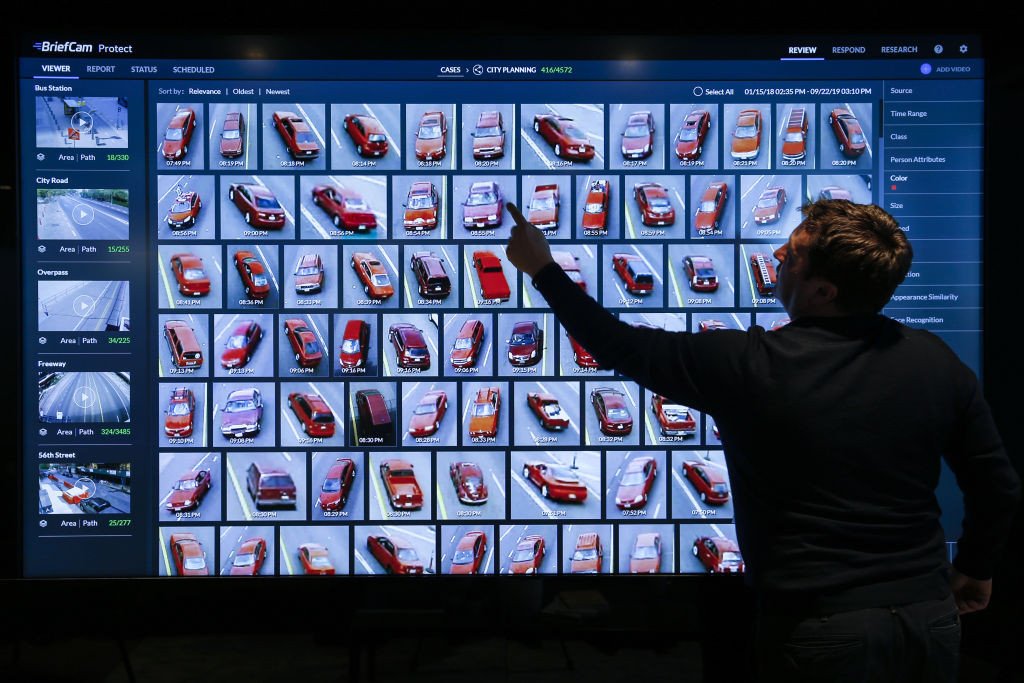

Разследване разкрива шокиращо присъствие на израелски софтуер за видеоанализ в руските системи за видеонаблюдение. Технологията, която според съобщенията е била ключова за проследяването и ликвидирането на иранския върховен лидер аятолах Али Хаменей, в момента функционира в стратегически обекти в Русия, съобщава „Москоу таймс“.
Какво представлява BriefCam?
Софтуерът, известен като BriefCam, е високотехнологична платформа, проектирана за светкавичен анализ на огромни масиви от видеоданни. Системата позволява:
- Мигновено търсене на конкретни събития в хиляди часове архив.
- Идентификация на специфични човешки действия и поведенчески модели.
- Автоматично разпознаване на превозни средства и проследяване на техните маршрути.
През 2018 г. BriefCam беше придобита от японската корпорация Canon и интегрирана в системата за управление на видео XProtect на датската компания Milestone Systems. Въпреки че Milestone официално напусна руския пазар през 2022 г. след инвазията в Украйна, технологията остава дълбоко вкоренена в руската инфраструктура.
Обекти на присъствие в Русия
Според източници на руски държавни медии, платформата в момента е активна в няколко ключови и високопрофилни обекта в Русия:
- Институтът по теоретична и експериментална биофизика към Руската академия на науките.
- Небостъргачът „Евразия“ в бизнес центъра „Москва Сити“.
- Културният център „Зотов“.
Индустриални експерти поясняват, че местните дистрибутори продължават да поддържат системите чрез схеми за „сив“ внос или чрез инсталиране на кракнати, пиратски версии на софтуера.
Кървавата следа: От Техеран до сървърите в Тел Авив
Присъствието на този софтуер в Москва предизвиква сериозни опасения за сигурността поради доказаните му възможности на бойното поле. По-рано беше докладвано, че израелското разузнаване успешно е хакнало камерите за трафик и наблюдение в Техеран, за да събере критична информация за движението на висши ирански служители.
Използвайки усъвършенствани AI алгоритми, криптираните видеопотоци са били предавани директно към сървъри в Тел Авив и Южен Израел. Тази дигитална инфилтрация се оказа решаващ елемент в операцията по ликвидирането на иранското ръководство. Хакерите са успели да картират „слепите петна“ на камерите, да наблюдават навиците за паркиране пред резиденцията на Хаменей на улица „Пастьор“ и да проучат в детайли протоколите за сигурност на комплекса.
За да се гарантира успехът на удара, мобилните клетки около комплекса са били едновременно деактивирани, парализирайки способността на иранската охрана да координира отговор.
Системният провал на санкциите
Откриването на BriefCam на руски сървъри е поредното доказателство за мащабния провал на международните санкции. Русия агресивно заобикаля експортния контрол чрез разклонена мрежа от посредници и кухи фирми в юрисдикции като Китай, Хонконг и Обединените арабски емирства.
Тази организирана верига за доставки не се ограничава само до софтуер. Проучвания на останки от руска военна техника показват стряскащи резултати: от 1119 отделни компонента, открити в най-модерните руски изтребители Су-34 и Су-35, цели 1115 са произведени от компании със седалища в САЩ, Европа и съюзнически държави.
По същия начин, по който местните дистрибутори поддържат BriefCam оперативен, руският военно-промишлен комплекс остава силно зависим от тези „задни врати“ за поддържане на своите разузнавателни способности и прецизни удари.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
