


Интернет е пълен с TLA. О, съжалявам, това е „трибуквен акроним“ и, както знаете, те са толкова много, че е невъзможно да ги запомним всичките. Но има един, на който според мен трябва да се обърне внимание по няколко причини.
DNS over HTTPS (DoH) е проектиран да повиши вашата онлайн поверителност и сигурност и е функция, която почти всички операционни системи и браузъри вече поддържат. Звучи чудесно, нали? Само че не всички са ентусиазирани от него, а не са малко и тези, които го игнорират напълно. И така, какво точно е DNS over HTTPS?
Какво, по дяволите, е DNS over HTTPS?
Чакайте, какво всъщност е DNS?

Преди да се заемем с DNS over HTTPS, трябва да поговорим за самия DNS.
Системата за имената на домейните (DNS) често се нарича „телефонния указател на интернет“. Това е полезна аналогия, но не разкрива цялата истина за това колко важен е DNS за функционирането на интернет.
Когато въведете името на уебсайт като makeuseof.com в браузъра си, компютърът ви всъщност не разбира този текст. Той иска от DNS сървъра да преведе домейна в цифров IP адрес, за да помогне за пренасочването на заявката ви към правилния сървър, който съдържа информацията.
Традиционно тези DNS търсения се изпращат в обикновен текст. Това означава, че всеки, който има достъп до вашата връзка – вашият интернет доставчик, мрежовият администратор, дори някой, който използва същата Wi-Fi мрежа – може да види кои уеб сайтове посещавате, дори ако останалата част от вашия трафик е криптирана с HTTPS.
Но има начин да промените това и да защитите вашите DNS заявки от любопитни погледи: DNS over HTTPS.
Вместо да излъчва вашите заявки към системата за домейн имена в обикновен текст, DNS over HTTPS криптира вашите заявки, така че да не могат да бъдат разчетени от трети страни. DoH използва същите стандарти за криптиране като тези, които защитават вашия уеб трафик, като част от стандарта HTTPS, който осигурява сигурността на по-голямата част от уеб пространството.
По-голямата част от съвременните браузъри поддържат DoH и в някои случаи той се активира автоматично. Освен това, ако използвате DNS доставчик на трета страна, има голяма вероятност той да предлага DNS over HTTPS по подразбиране. Промяната на вашите DNS настройки е удобен начин да подобрите вашата поверителност и може да забележите и леко увеличение на скоростта.
Ако DNS през HTTPS е толкова добър, защо не го използват всички?
Ако бях на твоето място, бих го използвал.

Това е добър въпрос. Нещо, което липсва на всички, е онлайн поверителността, така че със сигурност всеки би трябвало да се възползва от възможността да използва DNS през HTTPS? Честно казано, мисля, че повечето хора включват DoH, след като разберат какво е, но точно там е проблемът: никой не знае какво е и защо изобщо го го има.
Не става въпрос за игнориране на DNS over HTTPS, а просто за това, че много хора не знаят, че той съществува. По същия начин много хора не осъзнават, че изпращането на DNS заявки в обикновен текст е проблем; това не засяга начина, по който използват интернет, така че защо да правят промяната?
| Защо го обичат | Защо го мразят |
|---|---|
| Защита на личните данни. Шифроването на DNS заявките скрива кои уебсайтове посещавате от вашия интернет доставчик, работното ви място и всеки, който шпионира в обществената Wi-Fi мрежа. | Централизация. Много браузъри използват няколко големи доставчици (Cloudflare, Google), концентрирайки властта в ръцете на малцина. |
| Подобрения в сигурността. Предотвратява отвличането и манипулирането на DNS, намалявайки риска от фалшиви пренасочвания и фишинг сайтове. | Премахва филтрите и родителския контрол. DoH заобикаля локалните DNS резолвери, така че филтрите в училище, у дома или в компанията често спират да работят. |
| Автоматична настройка. Повечето браузъри вече се справят с DoH автоматично. Не е необходимо да променяте настройките на мрежата или да инсталирате нещо допълнително. | Трудности при отстраняването на проблеми. Администраторите на мрежата не могат да проверяват криптирания DNS трафик, което затруднява диагностицирането на проблемите и блокирането на злонамерените домейни. |
| Устойчивост на цензурирата. Криптираният DNS затруднява ISP и правителствата да блокират уеб сайтовете на DNS ниво. | Проблеми с производителността и надеждността. Криптирането добавя малко забавяне, а зависимостта от един резолвер може да създаде предпоставки за грешки. |
| Контрол от страна на потребителя. Потребителите с по-големи права могат да избират резолвери, фокусирани върху поверителността, или дори да използват свой собствен криптиран DNS сървър. | Компромис с доверието. Вместо да се доверявате на вашия ISP, вие се доверявате на друг DNS доставчик, който все пак вижда вашите заявки. |
Когато за първи път активирах DoH в Chrome, разликата не беше осезаема – уеб сайтовете не се зареждаха по-бързо и не изглеждаха по-различно. Но всъщност моят интернет доставчик вече не можеше да вижда кои домейни посещавам. Това е малка, но полезна стъпка за повишаване на поверителността, която всеки може да направи.
Активирайте DNS over HTTPS в браузъра си, за да си възвърнете част от поверителността
Активирането в браузъра е много лесно.


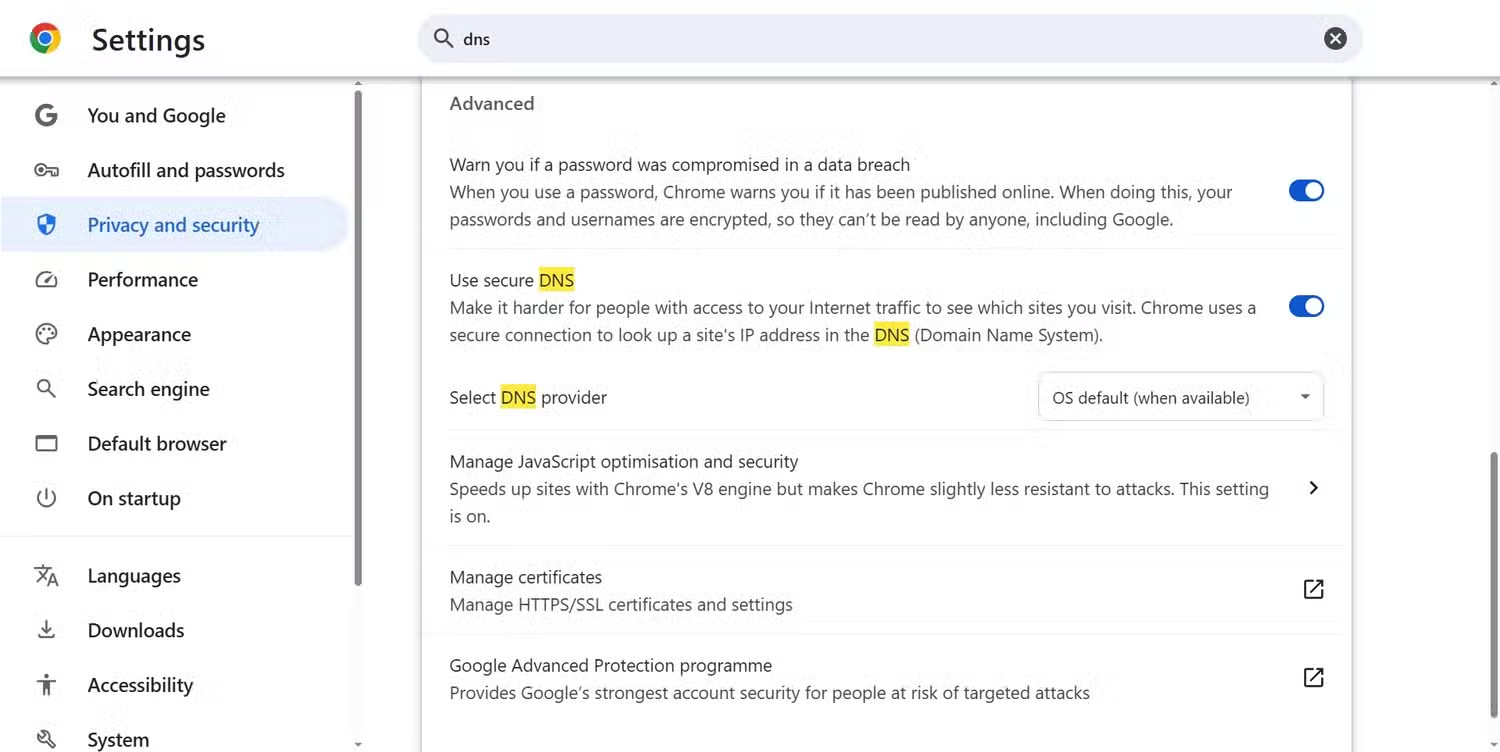


Промяната на настройките на браузъра ви, за да използвате DoH по подразбиране, е лесен процес, но имената му са различни. Така например, в Chrome и Edge той е известен като secure DNS, а Firefox го нарича DNS over HTTPS.
Няма да ви давам подробни инструкции как да намерите настройките за DNS over HTTPS във всеки браузър. Опитах се обаче да намеря настройките за DoH в най-популярните браузъри, включително Chrome, Edge, Firefox, Opera и Vivaldi (Safari не поддържа DoH на ниво браузър, но е наличен в macOS), и следните стъпки работеха всеки път:
- Отворете браузъра си и отидете в менюто Settings (Настройки).
- Въведете DNS в лентата за търсене.
- Превъртете и намерете подчертаните DNS секции, след което превключете на secure DNS (сигурен DNS) или DNS over HTTPS.
Сега браузърът ви ще защитава всички DNS заявки.
Можете също така да активирате DNS over HTTPS в операционната си система
Това защитава цялата ви система, а не само вашия браузър.
Ако искате да направите още една стъпка напред от защитата на DNS заявките в браузъра си, можете да активирате DoH за цялата си операционна система. Процесът за това варира между операционните системи, но опцията е налична във Windows, macOS, повечето Linux дистрибуции и Chrome OS.
Започнете с избора на сигурен DNS доставчик, който предлага DNS през HTTPS; бих предложил да изберете Quad 9 и да използвате Cloudflare за резервно копие.
| Провайдър | IPv4 DNS Addresses | IPv6 DNS Addresses |
|---|---|---|
| Cloudflare | 1.1.1.11.0.0.1 | 2606:4700:4700::11112606:4700:4700::1001 |
| Quad9 | 9.9.9.9149.112.112.112 | 2620:fe::fe2620:fe::9 |
След това трябва да отидете в настройките за интернет връзка в операционната си система.
Как да промените настройките на DNS в Windows 11

- Натиснете Win + X, за да отворите менюто за напреднали потребители и изберете Network Connections (Мрежови връзки).
- Изберете Advanced network settings (Разширени мрежови настройки). След това изберете мрежовия адаптер, който използвате, независимо дали е Wi-Fi или Ethernet.
- От падащото меню, до More adapter options (Още опции за адаптера), изберете Edit (Редактиране).
- Маркирайте Internet Protocol Version 4 (TCP/IPv4) и кликнете върху Properties. След това преминайте към опцията Use the following DNS server addresses. Сега въведете един от IP адресите от горния раздел, в зависимост от това кой DNS доставчик искате да използвате. След като го въведете, кликнете върху OK, за да запазите тези настройки.
- Ще се върнете в менюто Properties (Свойства). Оттук изберете Internet Protocol Version 6 (TCP/IPv6) (Интернет протокол версия 6 (TCP/IPv6)) и кликнете върху Properties (Свойства). Повторете процеса за IPv6 DNS сървъри. Кликнете върху OK, за да запазите настройките за IPv6 DNS.
След като приключите, затворете прозореца с настройките. Можете да започнете да сърфирате в интернет отново.
Как да промените настройките за DNS в macOS

За да промените DNS на macOS:
Отворете System Preferences (Системни настройки).
Кликнете върху Network (Мрежа) > Advanced (Разширени).
Преминете към раздела DNS.
За разлика от Windows, можете да добавяте и премахвате DNS сървъри, като използвате бутоните + и – в долния ляв ъгъл на прозореца. След като кликнете върху иконката +, можете да въведете IP адреса на желания доставчик.
Както и във Windows, след като потвърдите настройките, новият ви DNS доставчик ще започне да функционира.
Как да промените DNS настройките си в Linux
Предвид многобройните Linux дистрибуции, методът за промяна на DNS варира. Освен това, можете да промените DNS настройките си в Linux чрез потребителския интерфейс или чрез командния ред, добавяйки допълнителни опции. Предвид това, няма да се впускам в подробности за промяната на DNS настройките във всяка Linux дистрибуция, тъй като това би било огромна по обем работа. Можете обаче да проверите как да промените Linux DNS настройките си в GNOME, KDE и чрез терминала, както и как да промените DNS настройките си в Ubuntu.
Не се бавете, активирайте DNS през HTTPS още днес
Предвид предимствата на DoH и липсата на реални недостатъци, си струва незабавно да активирате DNS през HTTPS. Да, има някои съображения. Прехвърляте доверието си от вашия интернет доставчик към друга трета страна, което за някои е просто прехвърляне на отговорността.
Въпреки това, когато вземете предвид общите предимства на DNS през HTTPS, изборът е лесен.
Оригиналът е на Gavin Phillips, makeuseof (MUO)
Да напомним, че има два варианта: така наречените DNS чрез TLS (DNS over TLS, DoT) и DNS чрез HTTPS (DNS over HTTPS, DoH). Първият метод се фокусира върху безопасността и дава на мрежовите администратори повече възможности за контрол, а вторият се фокусира предимно върху конфиденциалността на потребителите. От гледна точка на удобството на използване на браузърите потребителите няма да забележат разлика между тези два подхода. Но това не може да се каже за системните администратори.
Към днешен ден масово се използва DNS over HTTPS (IETF RFC8484), който по принцип е разработен от гледна точка принципите на работа на съвременния интерфейс, понеже при него всичките DNS пакети данни се вмъкват в HTTPS потока заедно с останалия криптиран уеб трафик. За разлика от предишния метод, DNS over HTTPS не криптира отделните заявки, а ги пропуска чрез криптирана тунелна връзка между клиента и сървъра.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
