Наскоро проведената глобална рансъмуер атака и шумът около нея е много вероятно скоро да отшуми, а предвид това, че организаторите на атаките се крият зад анонимността на Tor, надали ще бъде открит виновник за тях. Рансъмуер атаките обаче не се изчерпват с този инцидент и не са от вчера. Мнозина са наложили или ще наложат обновлението за дупката в SMB, чрез която беше доставян Wannacry. Колко от тях обаче ще научат урок. Мнозина побързаха да нарекат атаката „най-голямата“, „ужасна“. На фона обаче на приведените данни от ФБР, че рансъмуер атаките за миналата година са били индустрия за един милиард долара, платените сега около $30 000 от жертви на Wannacry, звучат доста скромно, а инфектираните стотина хиляди системи са просто статистика, ако вземете предвид това, че само през март миналата година, инфектираните с рансъмуер системи са 56 000.
На фона на атаката от края на миналата седмица идва новината за две нови рансъмуер семейства, атакуващи хиляди системи за час: Jaff и vCrypt1. Първата от тях се разпространява с помощта на спам кампанията на Necurs. Cisco Talos предава за разпратени 100 000 имейла, съдържащи приложен файл или линк към рансъмуера, а Check Point пише за 10 000 спам писма в час. Forcepoint се позовават на собствена статистика, пишейки за 13 милиона имейла, разпратени за броени дни. В имейл за Help-Net Security, компанията споделя, че атаките не са ограничени до конкретни домейни и локации, като се наблюдава повторно използване на едни и същи проби, т.е. двете семейства вече трябва да са познати за антивирусните програми. Поне основните варианти на заплахата.
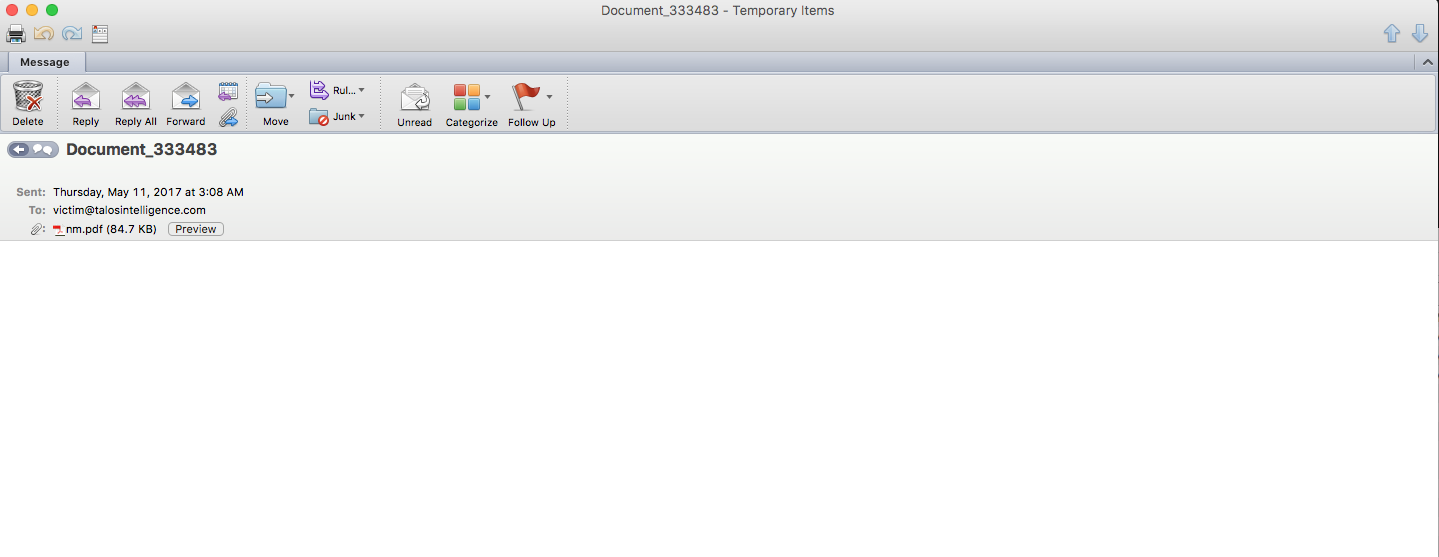
Начинът на дистрибуция на Jaff е сходен с този на Locky – чрез връзка към PDF файл. Не е обичайна сумата, която е искана за откуп – един биткойн (близо $4000). Специалистите от Cisco смятат, че зловредната програма не е продукт на авторите на Locky, а по-скоро е използвана от авторите на Necurs, които са заменили Locky с нея. Jaff е сложна заплаха с високи нива на криптиране и говори за сериозен екип, който стои зад управлението ѝ.
vCrypt1, от своя страна, не представлява сложен зловред, като акцент на авторите ѝ е сплашване на жертвата, като те даже оставят имейл адрес, посредством който собственикът на заключените данни може да преговаря за откупа, твърдят SentinelOne, които първи се натъкват на заплахата.
„Дори и наглед проста, заплахата може да докара сериозен доход на авторите си. Рансъмуер заплахите може да изискват съвсем малко инвестиции от страна на атакуващата страна“, пишат специалистите.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!