


Хакерите маскират TONESHELL като компоненти на Electronic Arts.
Китайската кибергрупа Mustang Panda използва нова техника за заобикаляне на антивирусните защити и запазване на контрола върху заразените системи. Изследователи на Trend Micro установиха, че хакерите използват легитимния инструмент на Windows, който се нарича Microsoft Application Virtualisation Injector („MAVInject.exe“), за да инжектират зловреден код в процеса „waitfor.exe“, ако антивирусната програма на ESET бъде открита да работи на устройството.
Атаката започва с изтеглянето на няколко файла, включително легитимни изпълними файлове, зловредни компоненти и фиктивен PDF документ, предназначен да отвлече вниманието на жертвата. При тази атака се използва Setup Factory, инструмент за създаване на инсталатори на Windows, за да се скрие зловредният код и да се гарантира, че той ще се изпълни незабелязано.
Първоначалният зловреден файл („IRSetup.exe“) действа като буутлоудър, доставяйки няколко компонента на устройството, включително документ с примамка, ориентиран към потребителите от Тайланд. Това указва за възможно използване на фишинг имейли за разпространение на зловредния софтуер.
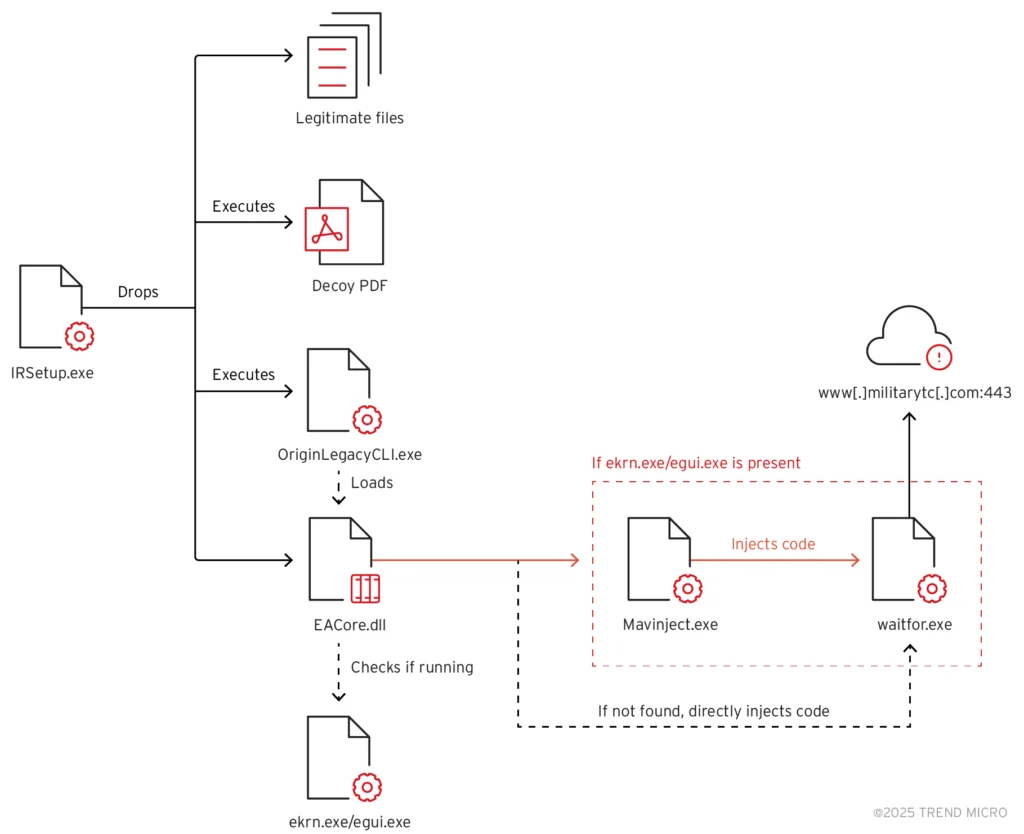
След това изпълнимият файл стартира легитимното приложение на Electronic Arts („OriginLegacyCLI.exe“), за да зареди допълнително фалшивата библиотека „EACore.dll“. Този файл е модифицирана версия на задната врата TONESHELL, свързана с Mustang Panda. Основната задача на зловредния софтуер е да проверява за наличието на антивирусни процеси на ESET („ekrn.exe“ или „egui.exe“). Ако антивирусната програма е активна, зловредният софтуер изпълнява „waitfor.exe“ и използва „MAVInject.exe“, за да стартира код, който не може да бъде открит.
Според експертите „MAVInject.exe“ позволява да се инжектира зловреден код в работещ процес, като се заобикаля антивирусното откриване. Вероятно хакерите са тествали предварително атаката върху машини с ESET, за да се уверят, че тя е ефективна.
Последният етап на атаката включва декриптиране на вградения шел код, който установява връзка с отдалечен сървър. След това нападателите могат да изтеглят и качват файлове и да инициират дистанционен контрол на заразеното устройство.
По този начин китайските хакери адаптират методите си за атака, като използват легитимните инструменти на Windows за скрито изпълнение на зловреден код. Това им позволява ефективно да заобикалят антивирусните защити и да запазват достъпа до компрометираните системи за дълъг период от време.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
