


Какво е AI Security Engineer и защо той ще промени подхода към разработването на безопасен софтуер?
На пазара се появиха първите наистина работещи решения, които използват изкуствен интелект за откриване на уязвимости в изходния код. Новото поколение AI-SAST системи – така наречените „AI Security Engineers“ – вече не само автоматизират статичния анализ, но всъщност имитират начина на мислене на човешкия одитор-пентестер, като идентифицират логическите недостатъци, архитектурните грешки и несъответствията между намеренията на разработчика и реализацията.
Изследовател, който е тествал такива продукти, съобщава, че днес най-добре се представят ZeroPath, Corgea и Almanax. Тези инструменти са в състояние да откриват реалните уязвимости и бъгове, включително сложни грешки в бизнес логиката, при това за минути, без да използват строги сигнатурни правила. Те анализират контекста, съпоставят функциите, променливите и данните между файловете и дори генерират възможните пачове на кода. Нивото на фалшивите положителни резултати е забележимо по-ниско от това на класическите SAST платформи.
AI-енджините на тези системи работят по многоетапна схема. Първо, те индексират хранилището, изграждат абстрактно синтактично дърво и определят целта на приложението. След това последователно анализират кода – ред по ред, функция по функция и файл по файл, като прилагат собствени алгоритми за търсене, евристики и LLM заявки. Последният етап включва проверки на достижимостта на уязвимостите, оценки на сериозността и автоматично дедублиране на резултатите. Някои решения, като ZeroPath, допълнително анализират зависимостите, за да определят дали публичните CVE засягат конкретен проект, и генерират доклади на ниво SOC 2.
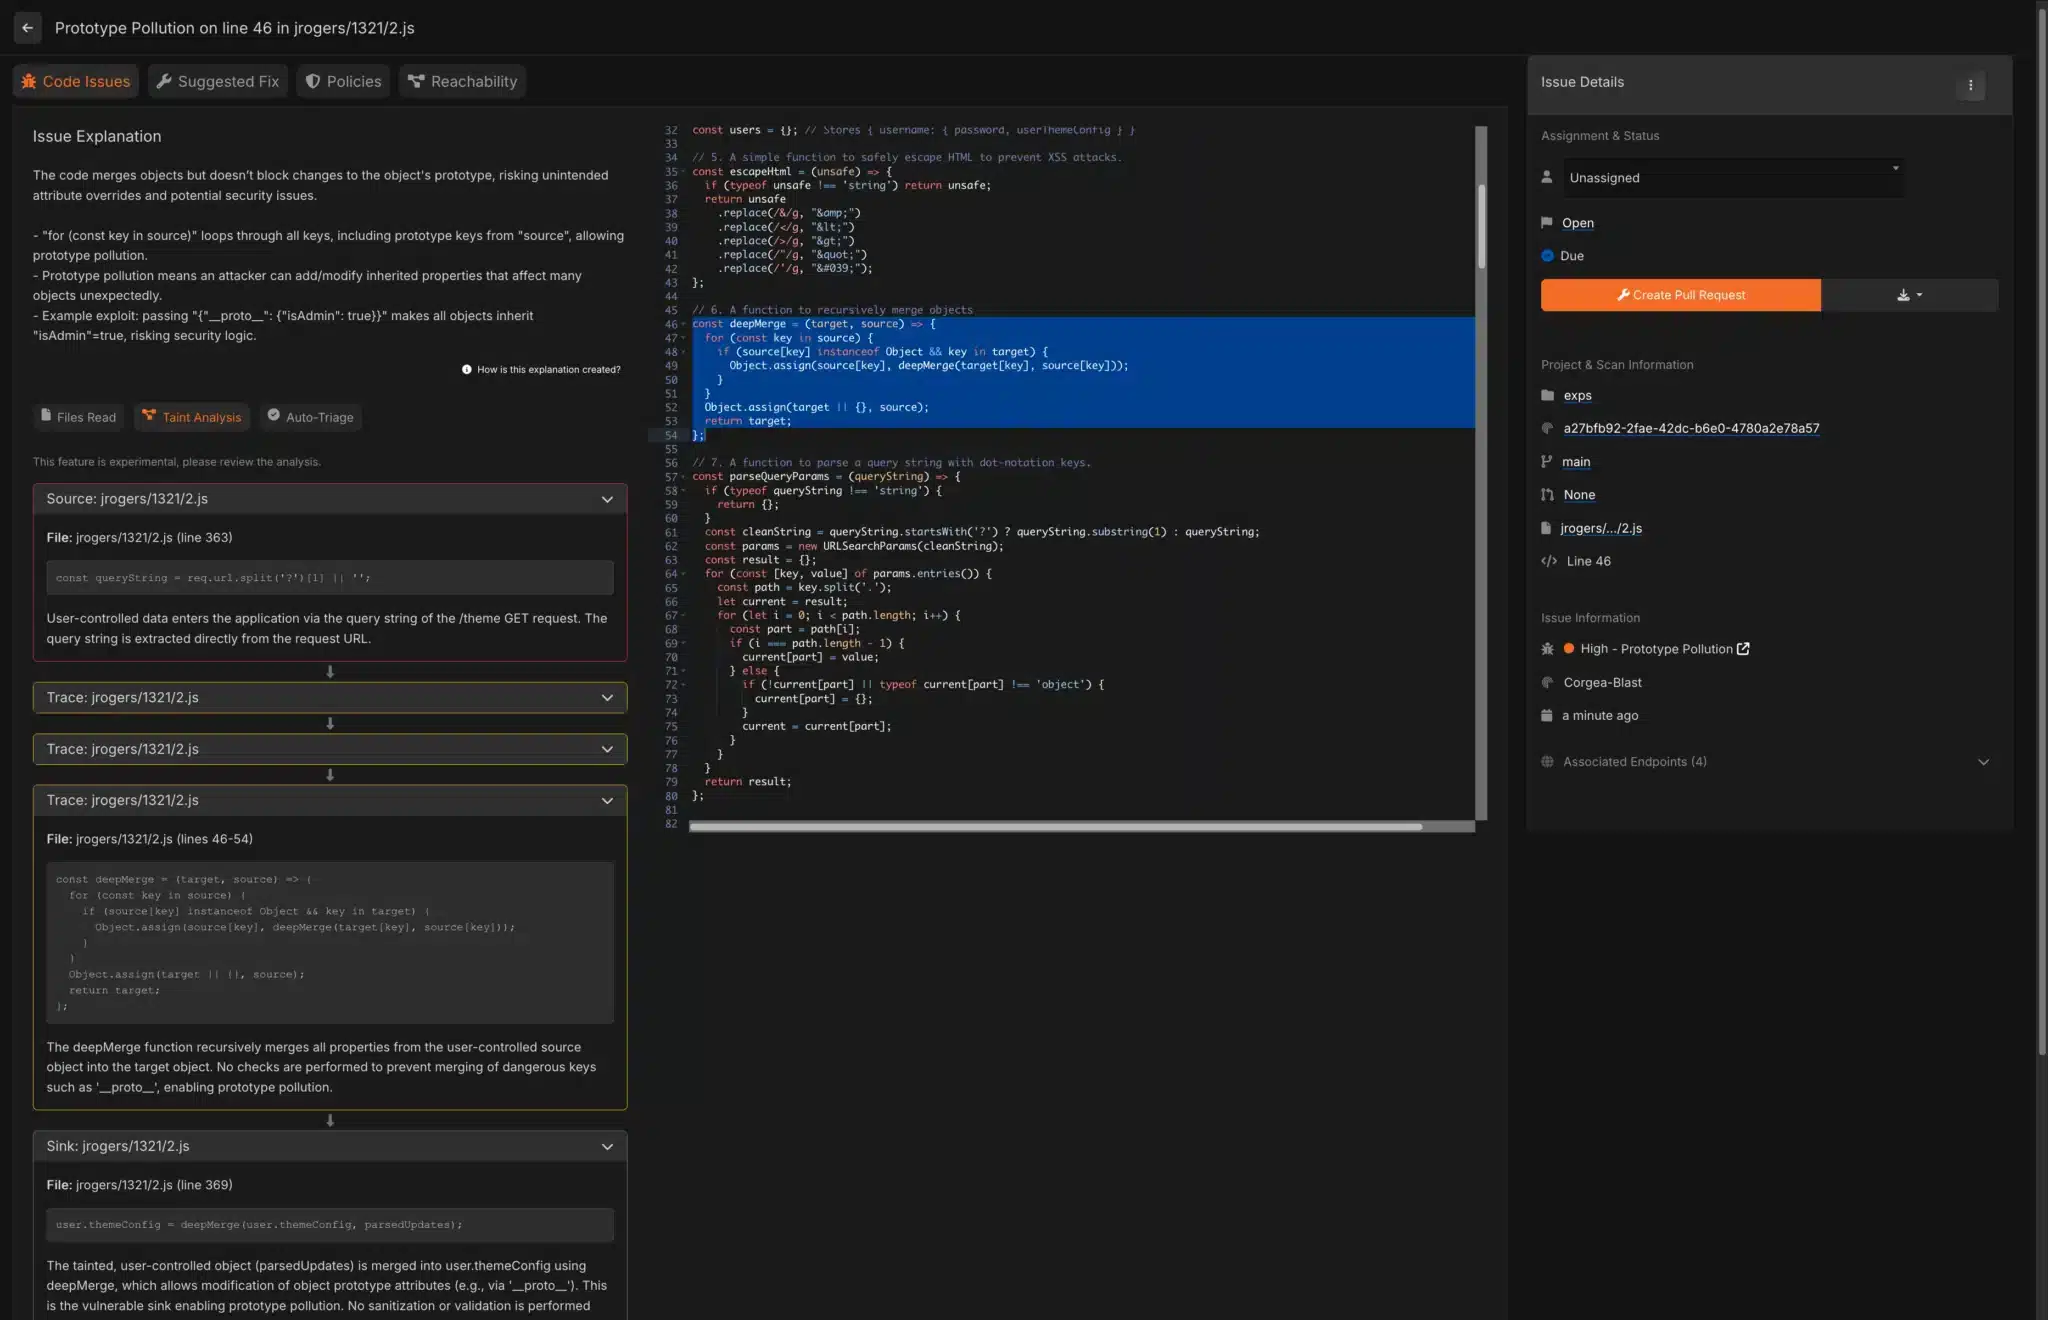
При тестовете ZeroPath показа почти 100-процентно откриване на тестовите уязвимости и идентифицира повече от 50 нови проблема в публични проекти, включително curl, sudo, Next.js, Avahi и Squid. Те включват препълване на буфера, некоректна обработка на сертификатите, изтичане на памет, некоректна проверка на изключенията и уязвимости в имплементациите на TLS. Corgea показа високи резултати с JavaScript код и подробни отчети с графики за анализ на грешките, въпреки че имаше голям брой фалшиви положителни резултати. Almanax се оказа полезен за намиране на злонамерени фрагменти и прости грешки в рамките на отделни файлове, но се справя по-зле с анализа на междуфайловите връзки.
Въпреки ограничените възможности за автоматична корекция и редките грешки при класификацията, ефективността на тези системи вече е впечатляваща. Те са в състояние да проверяват стари фрагменти от кода, автоматично да анализират новите коммити, да се интегрират в CI/CD и да помагат на разработчиците да елиминират уязвимостите преди пускането на продукта. При сегашната ниска цена тези решения се превръщат в изключително изгоден инструмент за пентестерите и корпоративните екипи по сигурността.
Основният извод е, че AI-SAST платформите ще бъдат една от най-значимите технологични промени в киберсигурността след възраждането на fuzzing (фазинга) през 2010 г. Те няма да заместят напълно пентестерите, но вече вършат голяма част от рутинната работа, като подобряват качеството на кода и намаляват броя на критичните уязвимости.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
