



Хакери стартираха фишинг кампания, за да инсталират троянеца ConnectWise RAT на компютрите на жертви. Имейли, изпратени от името на Binance предлагат на потребителите възможността да спечелят новосъздадени токени на Доналд Тръмп.
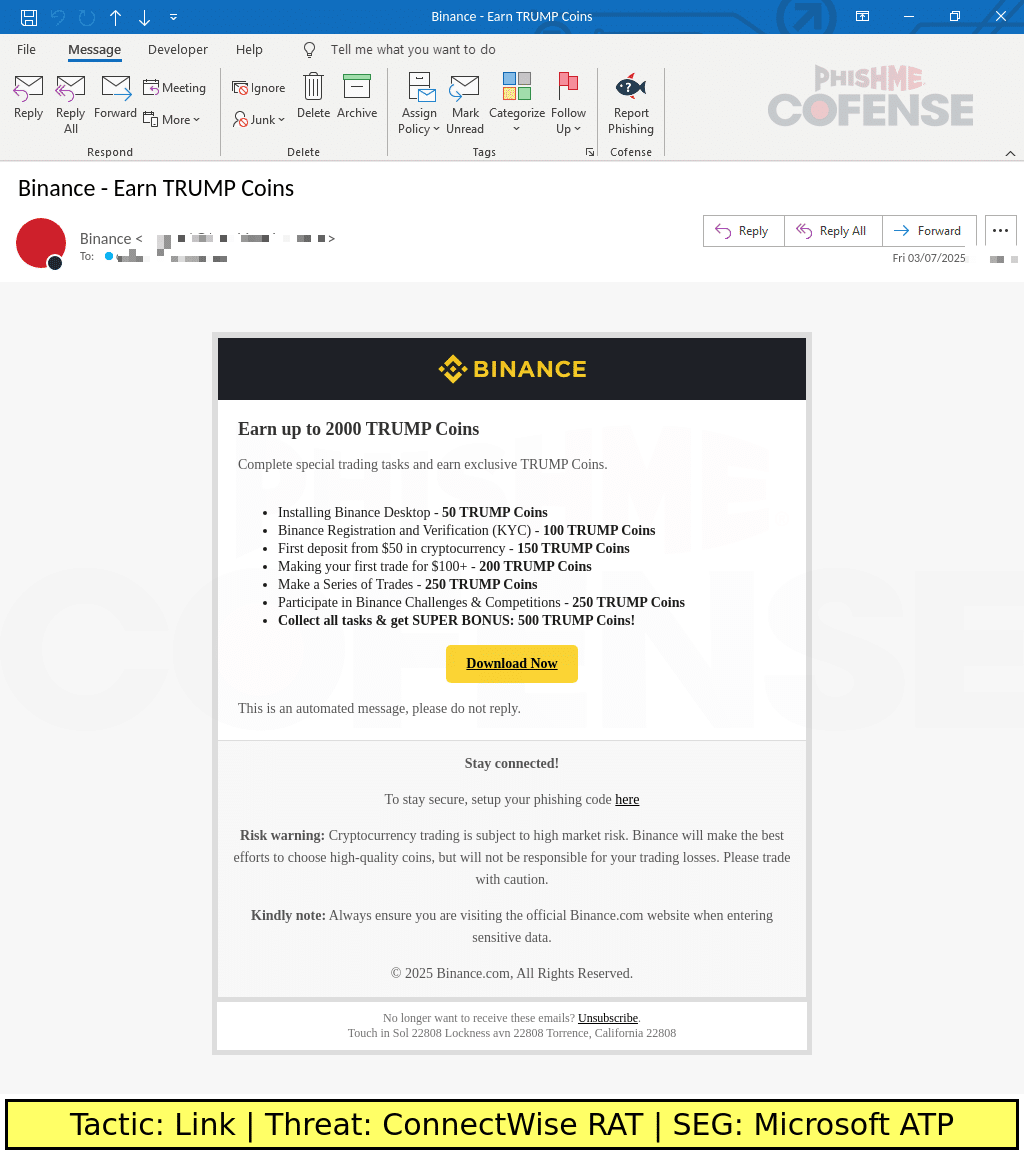
В имейлите на потребителите се предлага да спечелят TRUMP токени, като инсталират софтуера на Binance, регистрират акаунт и попълнят баланса си. Вместо обещаните монети обаче жертвите изтеглят ConnectWise RAT – троянски кон за отдалечен достъп, който позволява на нападателите да контролират заразените устройства.
Експертите на Cofense заявиха, че не могат да определят кой точно стои зад атаката, но отбелязват, че нападателите активно следят инфекциите и могат да се свържат с компютъра на жертвата за по-малко от 2 минути след инсталирането на зловредния софтуер.
ConnectWise RAT е станал популярен сред киберпрестъпниците благодарение на своята функционалност, свободен достъп и лесно конфигуриране. Експертите отбелязаха, че в подобни кампании преди това са използвани фалшиви имейли от името на LinkedIn, Binance, Virtru и дори от Администрацията за социално осигуряване на САЩ. Проблемът се състои в това, че ConnectWise RAT се счита за легитимен, поради което файловете му е трудно да бъдат блокирани, без да се рискува да се попречи на легитимните инсталации.
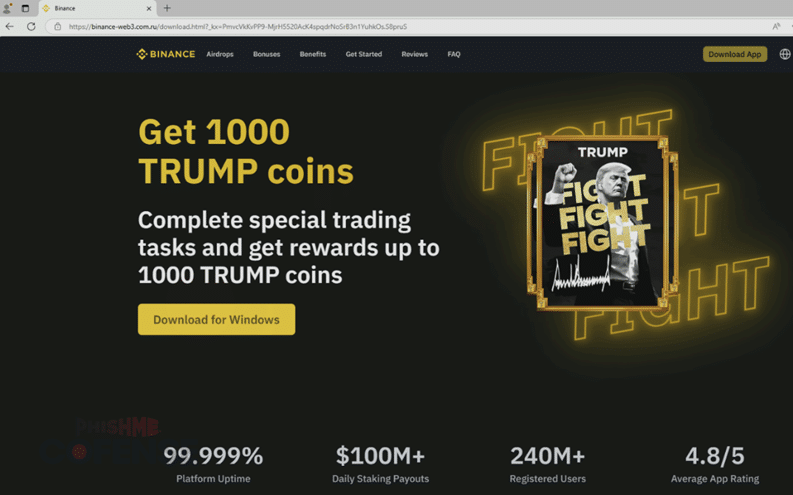
Фишинг имейлите копират стила на Binance в детайли, като включват името на компанията в полето за подател и дори предупреждения за риск, за да повишат доверието на жертвите. Фишинг сайтът, към който има линк в имейла също изглежда като фалшив сайт, като използва реални изображения от Binance и токена TRUMP. Именно на този фалшив сайт троянският кон се изтегля на компютъра на жертвата.
Веднъж заразени, нападателите бързо получават отдалечен достъп до компютъра. За разлика от стандартните ConnectWise RAT атаки, при които хакерите често изчакват известно време, преди да предприемат действия, при тази кампания престъпниците веднага започват да търсят съхранени пароли, особено в браузъра Microsoft Edge.
Cofense подчертава, че поради лесната си употреба ConnectWise RAT може да се използва както от неопитни измамници, така и от APT – групи, които прикриват дейността си. През 2025 г. Cofense вече няколко пъти е засичала фишинг кампании, използващи ConnectWise RAT.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
