



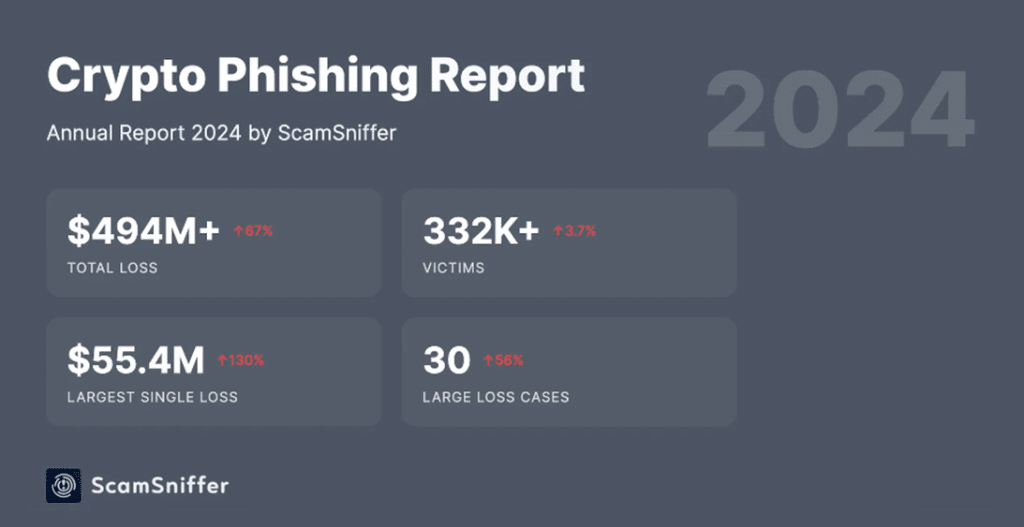
Миналата година измамниците са откраднали криптовалута на стойност 494 милиона долара чрез атаки Wallet Drainer, насочени към над 300 000 криптоадреса. Това е 67% увеличение спрямо 2023 година, въпреки че броят на жертвите се е увеличил само с 3,7%, което показва, че средната сума в сметките на жертвите се е увеличила значително.
Тези данни бяха публикувани от Scam Sniffer – платформа, специализирана в защита от измами в Web3. Преди това тя е регистрирала вълни от атаки Wallet Drainer, които са засягали до 100 000 потребители едновременно.
Wallet Drainer е вид фишинг инструмент, предназначен за кражба на криптовалута или други цифрови активи от портфейлите на потребителите. Нападателите обикновено използват фалшиви или компрометирани уебсайтове, за да извършват тези атаки.
През 2024 гoдина Scam Sniffer регистрира 30 големи кражби (на обща стойност над 1 милион долара) с помощта на Wallet Drainer. Най-голямата от тях е генерирала 55,4 милиона долара за измамниците в началото на годината, когато повишаването на цените на биткойн увеличи активността на фишинга. Само през първото тримесечие на 2024 година са били откраднати 187 милиона долара.
Активността временно намаля през второто тримесечие поради спирането на Pink Drainer – услуга, която преди това използваше фишинг атаки за хакване на акаунти в Discord и Twitter (Х). През третото тримесечие обаче измамниците отново засилиха атаките си с въвеждането на Inferno, която само през август и септември причини щети за 110 милион долара.
Последното тримесечие на годината беше по-слабо активно, като на него се паднаха едва 10,3% от общите щети за 2024 година. През този период основен играч на пазара на криптовалути беше Acedrainer, който контролираше 20% от пазара. По-голямата част от загубите (85,3%) са от мрежата Ethereum – това са около 152 милион долара. Сред целите на измамниците бяха залозите (40,9%) и стабилните монети (33,5%).
През 2024 година се породиха нови тенденции в измамите с криптовалути: използването на фалшиви CAPTCHA и Cloudflare страници, както и IPFS за заобикаляне на защитата. Измамниците промениха и подхода си към използването на подписи: 56,7% от атаките използваха подписа Permit за харчене на токени, а 31,9% – подписа setOwner за промяна на администраторските права.
Като канали за привличане на жертви все по-често се използват реклами в Google и Twitter, както и фалшиви въздушни капки и ботове. Scam Sniffer отбелязва и увеличаване на броя на фалшивите акаунти в социалните мрежи, които разпространяват фишинг връзки.
За да се предпазите от Web3 атаки, експертите препоръчват да взаимодействате само с доверени сайтове, да проверявате два пъти URL адресите на официалните ресурси, да четете внимателно исканията за разрешение и да симулирате транзакции, преди те да бъдат извършени. Важно е също така да се активират предупрежденията за фишинг трансакции в крипто портфейлите и да се използват инструменти за отмяна на подозрителни разрешения.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
