Компанията за информационна сигурност и интернет защита MalwareBytes алармира за широкомащабна кампания по доставянето на зловреден код чрез представянето на посетителите на сайтове подканяния за сваляне на фалшиви обновления и програми. Обикновено това са легитимни сайтове, които са били компрометирани от престъпници. Кампанията тече поне от края на миналата година и е сходна с други подобни кампании. Името, което MalwareBytes ѝ дават е FakeUpdates.
Компрометираните сайтове са основно CMS платформи: на основата на Joomla и WordPress – необновени инсталации, съдържащи множество известни уязвимости. Хората от Malwarebytes направили кратко сканиране с помощта на част от зловредния код, който престъпниците вграждали във въпросните сайтове и в резултат на това излезли стотици сайтове. „Макар и да нямаме точния брой засегнати сайтове, ние предполагаме, че са хиляди“, пише Джером Сегура от компанията.
Авторите на кампанията използват готови фишинг темплейти, които представят различни измамни съобщения – фалшиво обновление на Firefox или Flash Player. Когато посетител на страницата зареди в браузъра компрометирания сайт, следва пренасочване към адреса, където се хоства въпросния темплейт и се приканва да изпълни .js файл. От Dropbox Ако той го направи на системата се сваля допълнително зловреден код – банков троянец или комерсиален инструмент за отдалечена поддръжка. Атакуващата страна прикрива добре кода на файла с цел затрудняване на анализа. Самите сайтове, съхраняващи фишинг темплейтите са или с кратък живот или са „паркирани“, което допълнително усложнява анализа на атаките и проследяването на действията на атакуващата страна. Поддържането на CMS платформите и разширенията към тях обновени, както и спазването на най-добрите съвети и хигиена представляват добра предпоставка да не стане сайта ви на подобна атака, подчертават специалистите.
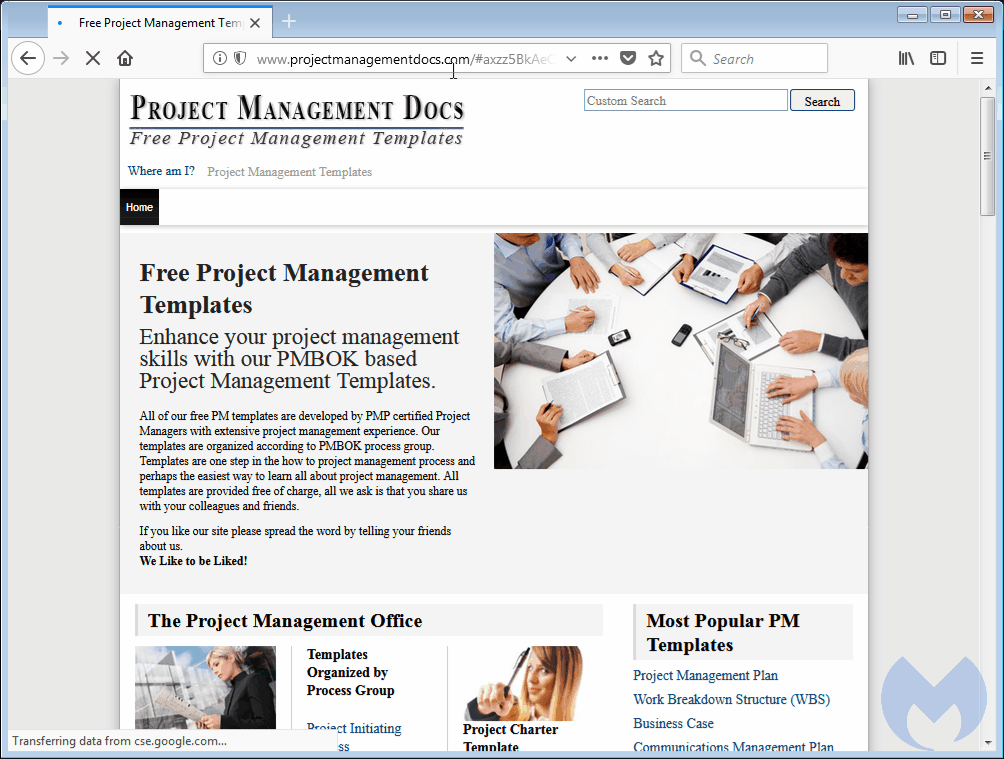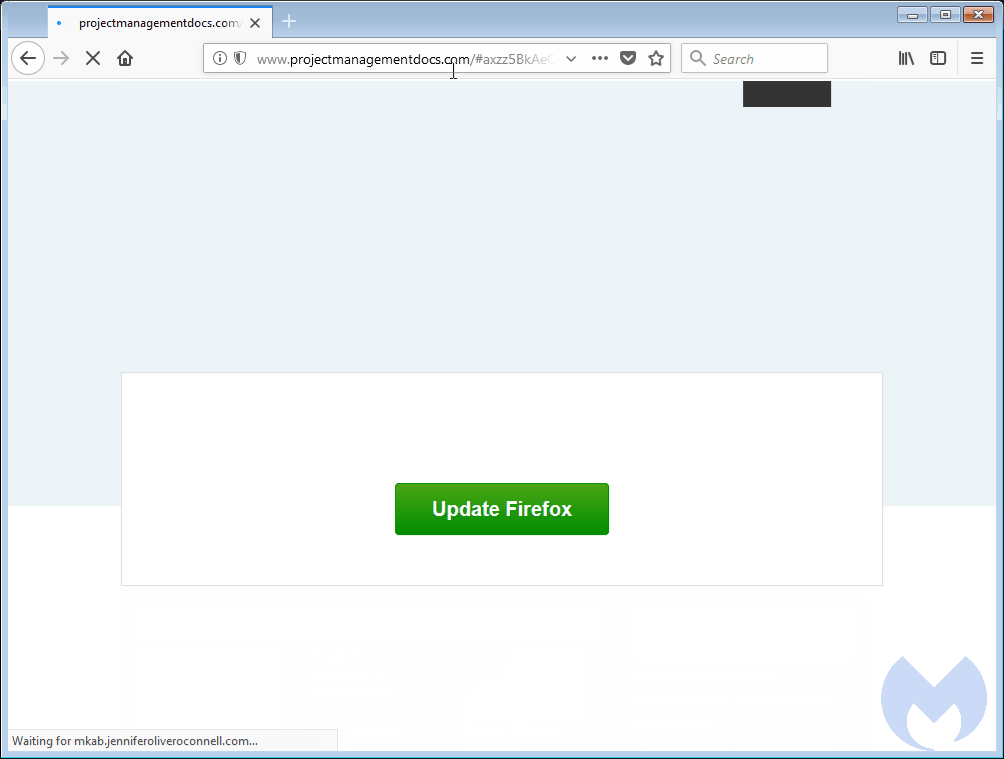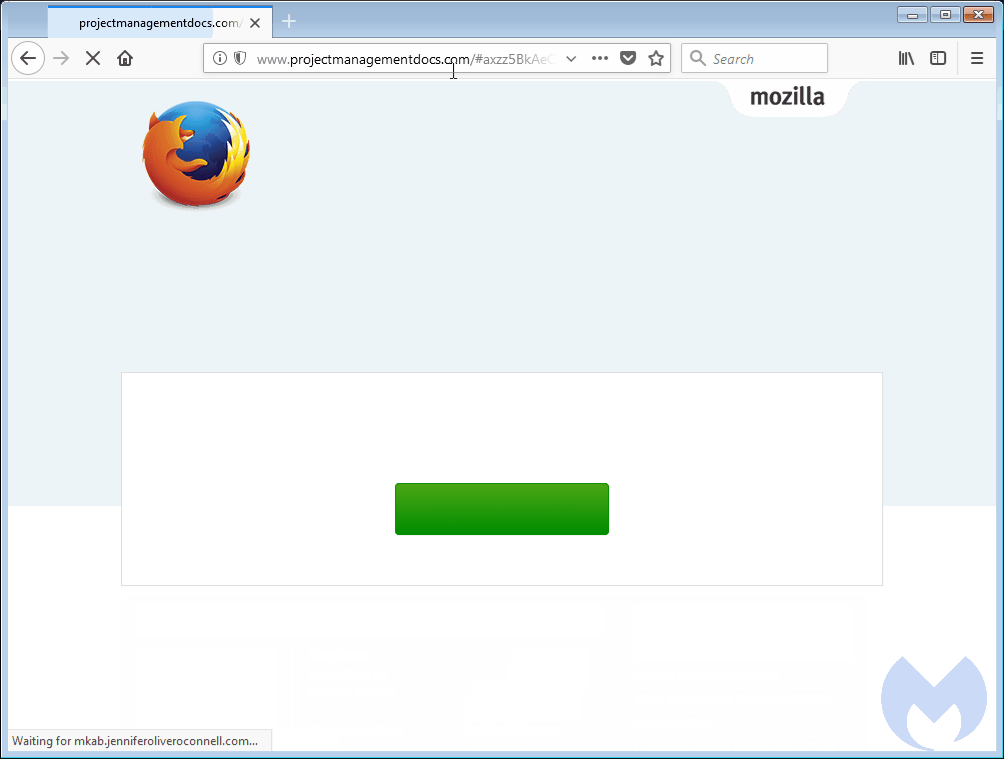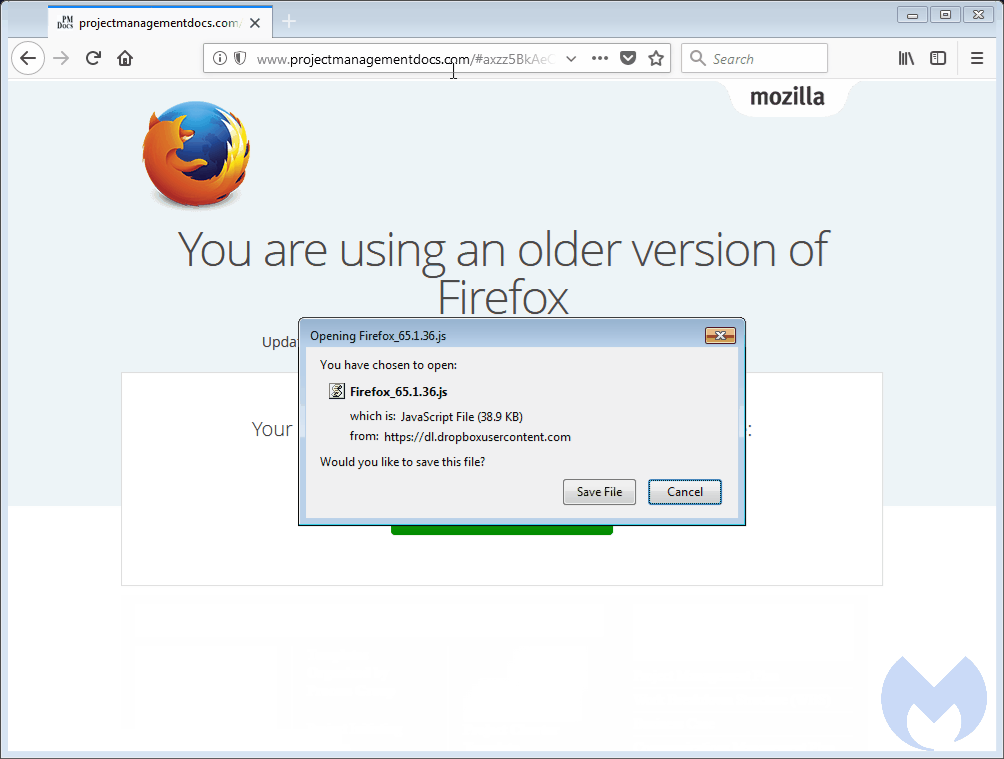
„Компрометираните уебсайтове биват използвани не само да пренасочват потребителите, но също и да са дом на схемите за фалшиви обновявания, което прави от техните собственици неволни участници в кампанията. Ето защо е толкова важно собствениците на CMS ресурси да ги поддържат обновени, както и да поддържат добра хигиена на сигурност, когато става дума за автентикация“, обобщава Сегура.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!