



Оказва се, че най-силното криптиране на Windows изобщо не е толкова силно.
Изследователи от SySS GmbH разкриха критична уязвимост във Windows Boot Manager, озаглавена BitPixie. Грешката позволява заобикаляне на защитата BitLocker и получаване на пълен административен достъп до системата. Уязвимостта е свързана с PXE – механизмът за мрежово зареждане, който позволява на компютъра да стартира операционната система директно по мрежата, без да използва локален диск или флаш устройство.
Това зареждане поддържа специалния режим „Soft Reboot“ (меко рестартиране), при който машината не се изключва напълно, а просто възобновява процеса на стартиране, запазвайки определени данни в RAM паметта. Именно тук се крие проблемът: ключовете за криптиране на BitLocker остават в паметта, което дава възможност за заобикаляне на защитата. Уязвимостта засяга широк кръг от устройства, пуснати на пазара между 2005 и 2022 г.
Въпреки че Microsoft е отстранила грешката в по-новите версии на буутлоудъра, нападателите могат да се възползват от атаката за понижаване, като изтеглят остарял, уязвим буут мениджър. За да намерят ключа, те сканират паметта, търсейки сигнатурата „-FVE-FS-“, която сочи началото на региона на BitLocker. Извлеченият 32-байтов главен ключ напълно премахва защитата от криптиране и позволява достъп до криптирания дял.
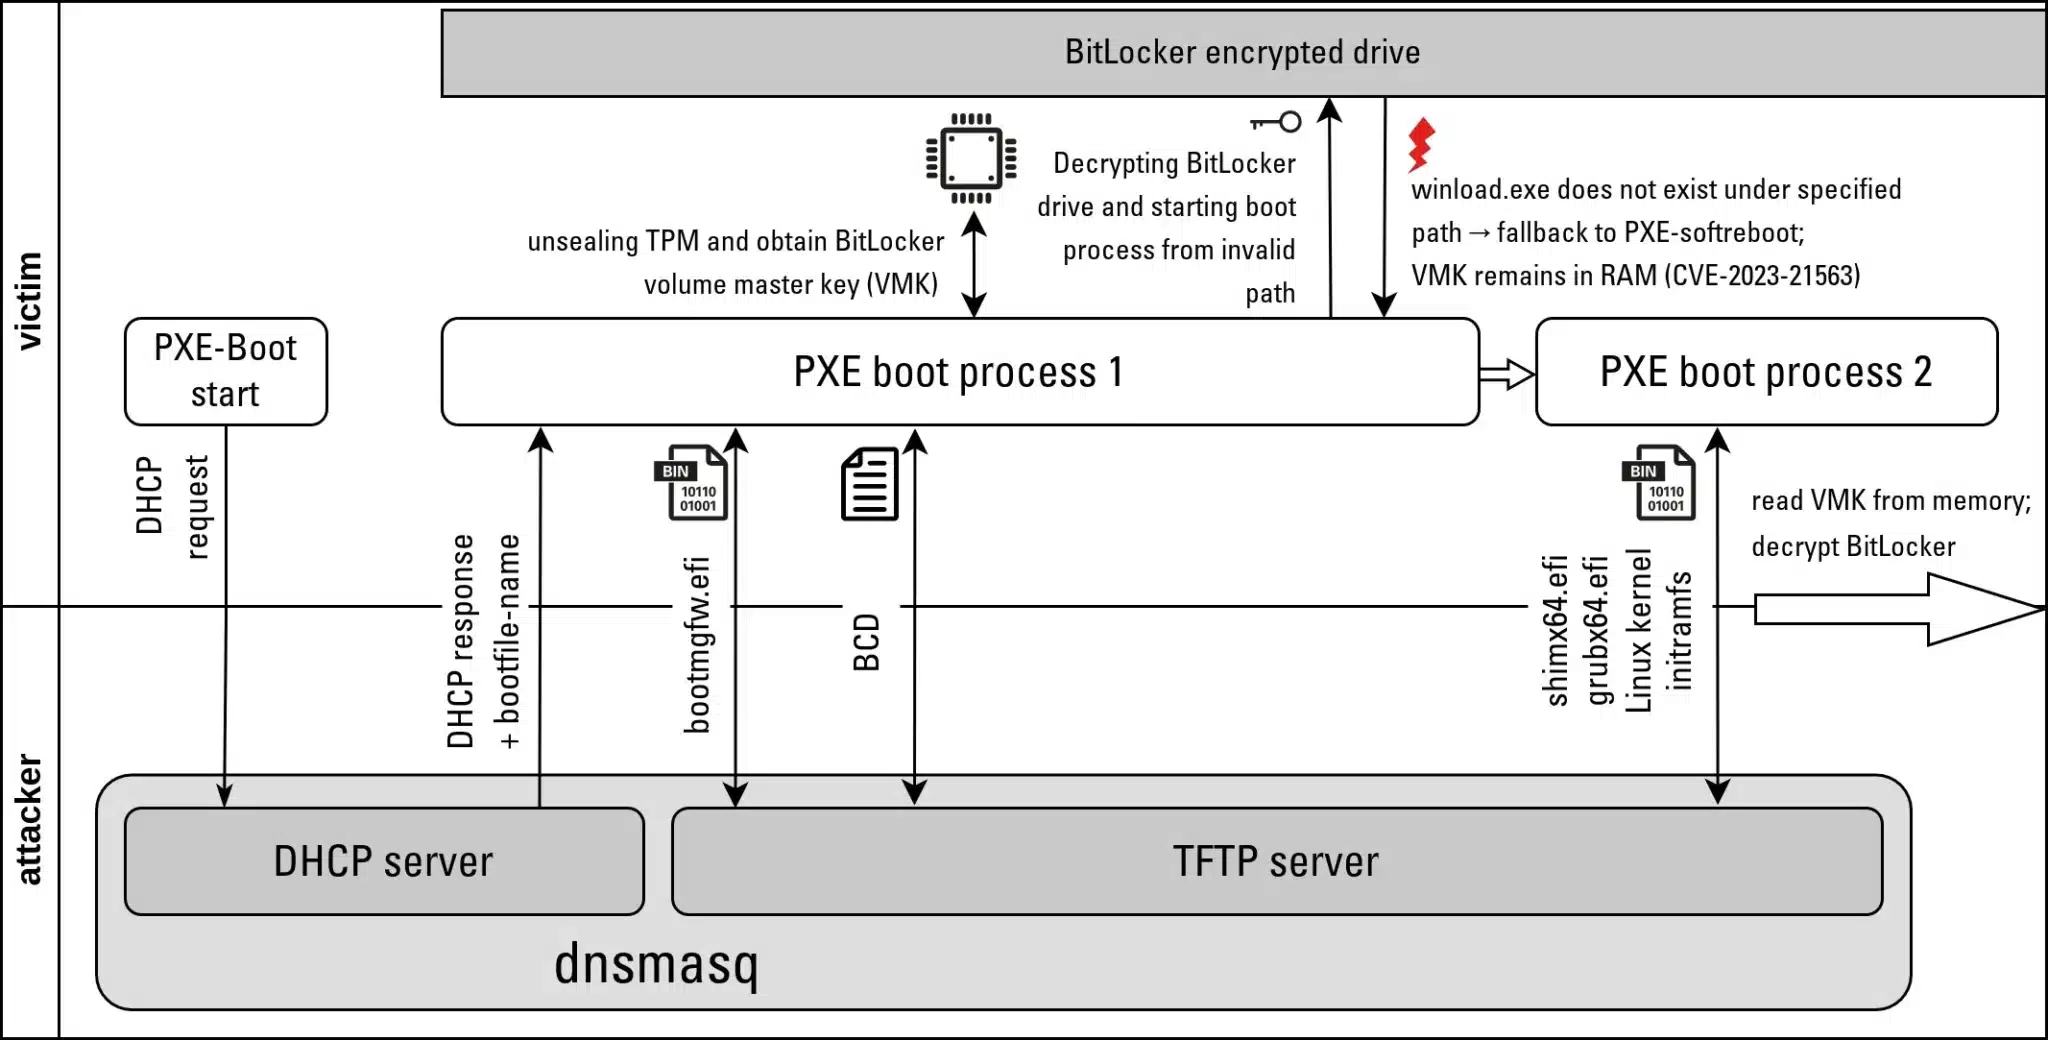
Атаката се реализира на два етапа: първо се подготвя специално създаден BCD файл, адаптиран за конкретното устройство, след което той се изтегля чрез PXE, което дава възможност да се заобиколи BitLocker дори при включена автентификация преди зареждане и PIN код.
Тестовете показват, че атаката е успешна и срещу такива системи, ако нападателят притежава ПИН кода и правилно се справя с различните варианти на разположение на ключовете в паметта. След като притежава VMK, атакуващият може директно да променя акаунтите на криптирания диск с помощта на инструменти като chntpw, като на практика получава пълен контрол.
Демонстрация на цялостна експлоатация на уязвимостта беше направена от изследователя Томас Ламберц на конференцията 38C3. Той показа директен достъп за четене и запис до дял от BitLocker, което потвърди реалността на заплахата. Проблемът дава възможност за ескалация на правата дори на локализирани потребители с ограничени възможности, ако те знаят ПИН кода от BitLocker.
Microsoft пусна актуализацията KB5025885 през месец май 2023 г., като замени стария сертификат Microsoft 2011 с новия Windows UEFI CA 2023. Този ход блокира изтеглянето на остарели версии на Boot Manager, като елиминира възможността за използване на уязвимостта чрез подправяне.
Освен това актуализацията отчита датата на изтичане на валидността на стария сертификат, която изтича през 2026 г., като по този начин защитава системите в бъдеще. Въпреки това, без да се инсталира тази актуализация, устройствата остават уязвими към BitPixie и могат да бъдат напълно компрометирани.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
