



Google предприема стъпки за укрепване на защитата си срещу сложни опити за хакване на акаунти, след като американски програмист разкри „най-сложния фишинг“, който е срещал.
Зак Лата сподели историята за това как едва не е станал жертва на хакери. Специалистът подчерта, че фишинг атаката е изглеждала толкова убедително, че дори той, като опитен потребител почти се е хванал.
Измамниците се свързали с Лата, представяйки се за служители от екипа на Google Workspace. Те заявили, че е имало опит за влизане в акаунта му от Франкфурт и предложили да се промени паролата му за защита. Обаждането е дошло от номер 650-203-0000, който е свързан с автоматичните обаждания на Google Assistant. Дори идентификаторът на обаждащия се показвал, че се обажда „Google“, което веднага се сторило достоверно на експерта.
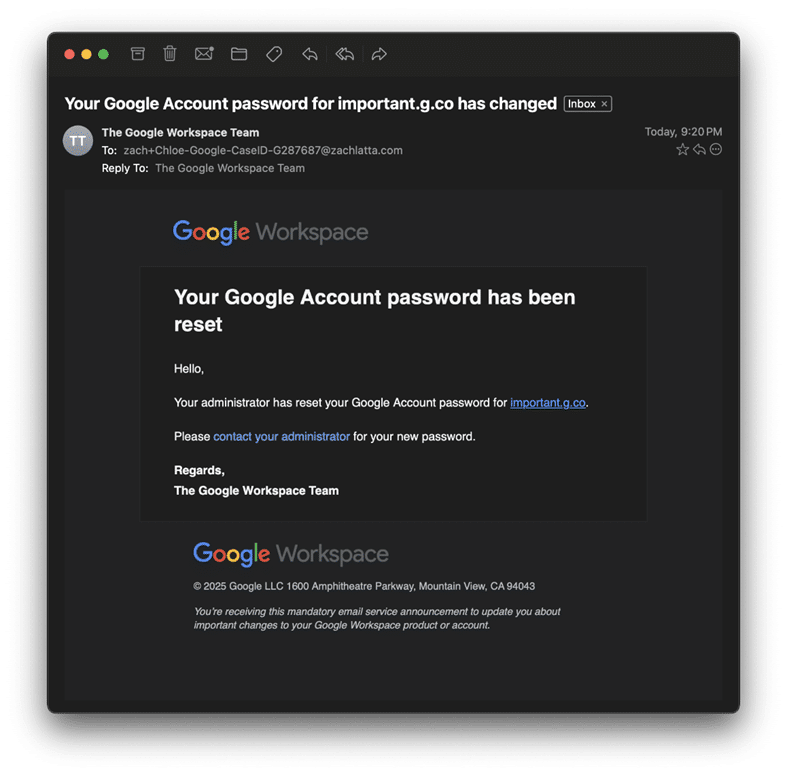
Лата се усъмнил и поискал допълнително потвърждение. Вероятно измамниците са били подготвени за подобни въпроси: те са изпратили имейла от домейна [email protected], който е изглеждал легитимен. Освен това, когато Лата предложил да се обади обратно на посочения номер, операторът спокойно се съгласил.
Съмненията на програмиста се увеличили, когато в разговора се включило друго лице, което предоставило противоречива информация относно действията, предложени от първия оператор. Освен това, въпреки че нападателите успели да генерират истински код за двуфакторна автентикация, който Лата видял на своето устройство, вторият асистент започнал да настоява програмистът да натисне определен номер, за да потвърди. Този момент бил решаващ: програмистът най-накрая разбрал, че си има работа с измамници.
Оказало се, че измамниците са използвали поддомейна g.co, който принадлежи на Google и може да се използва за създаване на акаунти в Workspace, а именно чрез този поддомейн се изпращат имейли за възстановяване на паролата. Така киберпрестъпниците създали акаунт на Лата, за да го принудят да предаде контрола над акаунта.
Проблемът е, че домейнът g.co всъщност е собственост на Google, което прави подобна атака особено убедителна.
Google реагира на инцидента, като спря акаунта, използван при атаката и заяви, че подобни схеми все още не са широко разпространени. Въпреки това компанията ще засили защитните си механизми, за да предотврати по-нататъшни злоупотреби. Говорител на Google напомни, че компанията никога не се обажда на потребителите при нулирането на пароли или за да отстранява проблеми и посъветва да се игнорират всякакви подобни обаждания.
Този случай не е единственият пример за използване на гласов фишинг. През декември 2024 година е съобщено за подобна атака, при която измамниците използват Google Forms (Формуляри), за да откраднат близо 500 000 долара в криптовалута.
Това, което прави подобни схеми особено опасни е използването на истински инструменти на Google, като Google Forms и g.co, както и познаването на детайлите на двуфакторното удостоверяване. Подобни методи са разработени така, че да заблудят дори опитни потребители.
Пред лицето на подобни атаки все повече компании, включително Microsoft и Google призовават потребителите да преминат към съвременни технологии за сигурност като passkeys (ключове за достъп), които предлагат по-високо ниво на сигурност и стават все по-популярни, особено с увеличаването на фишинг атаките.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
