



Специалисти от 360 Advanced Threat Research Institute откриха нова кампания на севернокорейската група Lazarus, която разпространява зловредни PyPI пакети.
Lazarus продължава да е активна, като се насочва към различни индустрии. Този път хакерите са се насочили не само към финансови институции и борси за криптовалути, но и към правителствени организации, авиокосмическата индустрия и военни структури по целия свят. Основната цел на атаките е получаване на финансова изгода и кражба на поверителна информация.
За атаката: Зловредните пакети се зареждат в PyPI под прикритието на легитимни библиотеки. Пакетите не са подозрителни за разработчиците, които могат случайно да ги инсталират в своите проекти. Заразените пакети са предназначени за различни операционни системи и се използват за извършване на многопластови атаки.
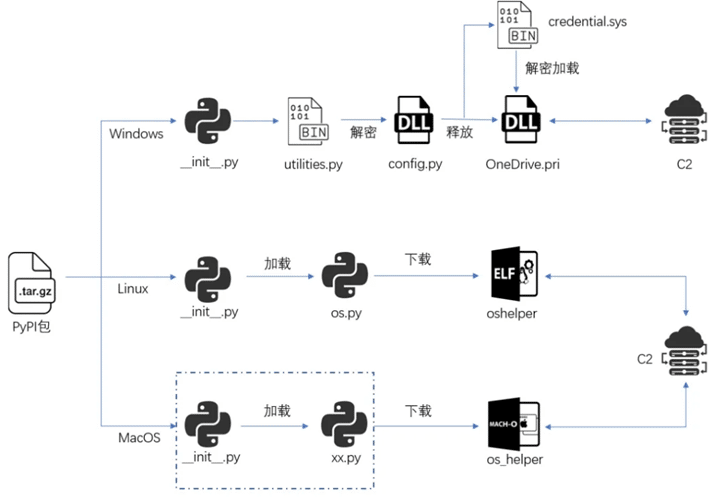
Използвайки един от пакетите като пример, можете да видите как точно работи зловредният механизъм.
Когато пакетът се инсталира при определени условия, се изпълнява файлът init.py, който декодира зловредния код и го съхранява като DLL файл. След това DLL кодът се стартира с помощта на командата rundll32, което позволява на атакуващите да изпълняват злонамерени команди.
За Windows зловредният пакет съдържа криптиран полезен товар, който постепенно се декриптира и зарежда в паметта, без да оставя следи на диска. За Linux зловредният пакет зарежда ELF файл с пълна функционалност за дистанционно управление. При macOS зловредният софтуер има сходства с варианта за Linux. Това предполага, че процесът на атака е сходен.
Според анализа един от откритите файлове (config.py) съдържа зловреден код, който се използва за по-нататъшно разпространение на атаките. Config.py изтегля и декриптира нови DLL файлове, като ги поставя в системните директории, включително OneDrive. След това файловете се изпълняват чрез планиращия задачите, настройките на регистъра или директориите за автоматично зареждане.
Компонентите на атаката включват криптиране на данни и използване на специални ключове за декриптирането им. Например файлът credential.sys се декриптира два пъти, преди да се изтегли и изпълни нов DLL „Comebacker“, който след това изтегля и изпълнява следващия етап на зловредния код.
За Linux зловредните пакети използват подобен метод на разпространение. Когато се инсталира пакет, той изпълнява код, който изтегля зловреден софтуер от отдалечен сървър. За macOS злонамерените файлове също използват подобни методи и имат сходни функции с версиите за Linux.
Атаките демонстрират високото ниво на подготовка и организация, характерни за Lazarus. Използването на сложни техники за криптиране и многопластови атаки, както и възможността за атакуване на няколко операционни системи едновременно, превръща групата в една от най-опасните до момента. Организациите и отделните лица трябва да бъдат особено бдителни и да предприемат мерки за защита на системите си от подобни заплахи.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
