


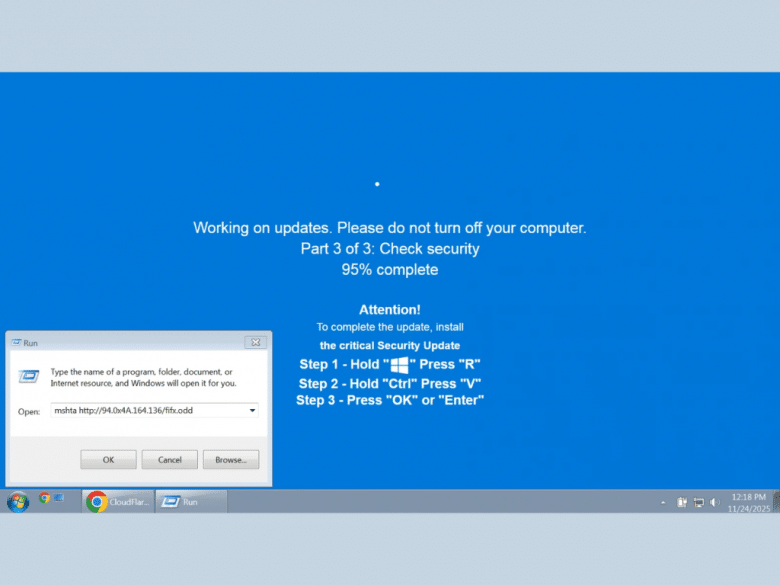

Наскоро открит вариант на зловредния софтуер ClickFix започна да се маскира като критична актуализация за Windows, използвайки фалшива пълноекранни подкани за ъпдейт. Когато потребителите го инсталират, нападателите получават администраторски права.
Изследователи от Huntress откриха, че злонамерен софтуер използва скрит код в пикселните данни на PNG файловете, за да внедри мощни инфостийлър програми, като Rhadamanthys и LummaC2. Те крадат идентификационни данни, финансови данни и крипто портфейли, предимно чрез сайтовете за възрастни.
Зловредният софтуер отваря страница на цял екран в браузъра, симулираща актуализация на Microsoft Windows, с лента за прогреса и 95% статус на завършване за „критична актуализация на сигурността“. Зловредният софтуер се стартира, когато щракнете върху „Изпълни“ в този прозорец.
ClickFix се среща предимно във фалшивите уебсайтове за възрастни, които имитират популярни сайтове, често маскирани като реклами или заявки за проверка на възрастта. Щракването върху реклама, видеоклип или заявка за потвърждение на възрастта показва фалшив начален екран за актуализация на Windows.
След това зловредният софтуер подканва потребителите да натиснат Windows + R, за да отворят прозореца „Изпълнени“, да поставят предварително копирания зловреден код и да предоставят на киберпрестъпниците администраторски права.
След активиране, командата стартира програмата mshta (Microsoft HTML Application Host) с URL-адрес, който служи и като вектор за атака. След това предварително инсталирана помощна програма извлича нужното чрез шестнадесетичен URL-адрес и изпълнява нежелан PowerShell код, за да предотврати извършването на действия или откриването на злонамерената дейност от инструментите като Bitdefender. Накрая, зловредният софтуер внедрява код, който декриптира PNG файла, извлича инструкциите и ги инжектира в процеси, които вече се изпълняват на целевата платформа. Това е последвано от изпълнението на програми за кражба на информация като Rhadamanthys или LummaC2, които събират данни и регистрират натисканията на клавиатурните клавиши, за да получат пароли, идентификационни данни и цифрово съхранени крипто портфейли, които след това се изпращат до външни сървъри.
Хънтрес казва, че този конкретен вариант на ClickFix се появява онлайн от началото на октомври.
Хакерите крият зловреден код в привидно безобидни изображения или добавят множество безполезни низове, дори обърквайки някои експерти по киберсигурност с помощта на обфускация. Хънтрес твърди, че е открила странни елементи в кода, като например цитат от стара среща на ООН.
На потребителите се препоръчва да проверяват URL-адресите на домейните и да избягват кликването върху реклами или да изпълняват команди директно на устройствата си.
Нека си припомним и най-актуалната киберзаплаха днес, според експертите на ESET. А според изчисления на Microsoft, изкуственият интелект е повишил ефективността на фишинга с 4,5 пъти. ИИ е допринесъл за повишаване на кликаемостта върху фалшивите URL до 54% вместо 12% без употреба на изкуствен интелект.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
