


Повечето онлайн измами все още се въртят около една основна цел: кражба на вашата парола. Обучени сме да следим за фалшиви страници за вход, подозрителни връзки и спешни имейли, които ни молят да „потвърдим“ идентификационните данни за акаунта си.
Но една нова вълна от атаки срещу акаунти в Microsoft работи по различен начин. Жертвите влизат в реалния уебсайт на Microsoft, използват истински проверки за сигурност и дори успешно завършват многофакторна автентификация (MFA) — и въпреки това нападателите получават достъп.
Тази техника, известна като фишинг чрез код на устройство (device code phishing), изобщо не краде вашата парола. Вместо това тя ви подмамва сами да предоставите достъп, използвайки системата за автентификация на Microsoft точно по начина, по който е проектирана.
Входът чрез код на устройство е наистина полезен
Вероятно сте го използвали много пъти досега
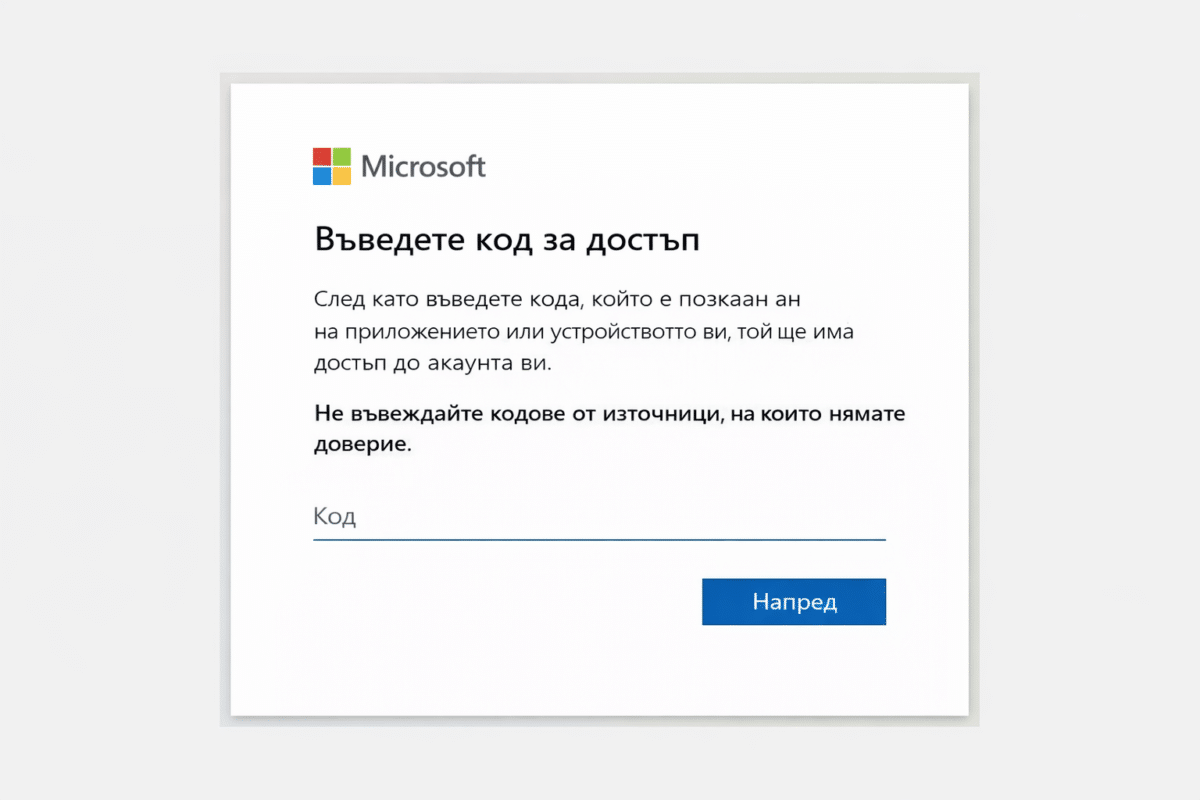
Microsoft, подобно на други големи технологични компании, поддържа функция, наречена „поток за оторизация на устройство“ (device authorization flow), по-известна като вход чрез код на устройство. Още по-просто казано, това е моментът, в който вместо пълна страница за вход, на вашите устройства се показва съвпадащ код, който трябва да въведете, за да завършите процеса на вписване.
Това е изключително удобно, особено за устройства, които не могат лесно да изобразят пълна страница за вход или когато се свързвате с устройство с ограничено ползване. Например, може да сте срещали това на вашия смарт телевизор или при свързване с телевизора в хотелска стая — и двете са типични примери. През по-голямата част от времето този процес е напълно безопасен и в него няма нищо опасно. Но всичко това се променя при специфична злоупотреба.
Легитимните функции могат да бъдат използвани срещу вас
Експлоатира се една обща презумпция
Входът чрез код на устройство е невероятно полезен. Той обаче може да бъде експлоатиран, защото процесите на вписване естествено приемат, че лицето, въвеждащо кода, е инициирало заявката. Тук именно се пропуква сигурността.
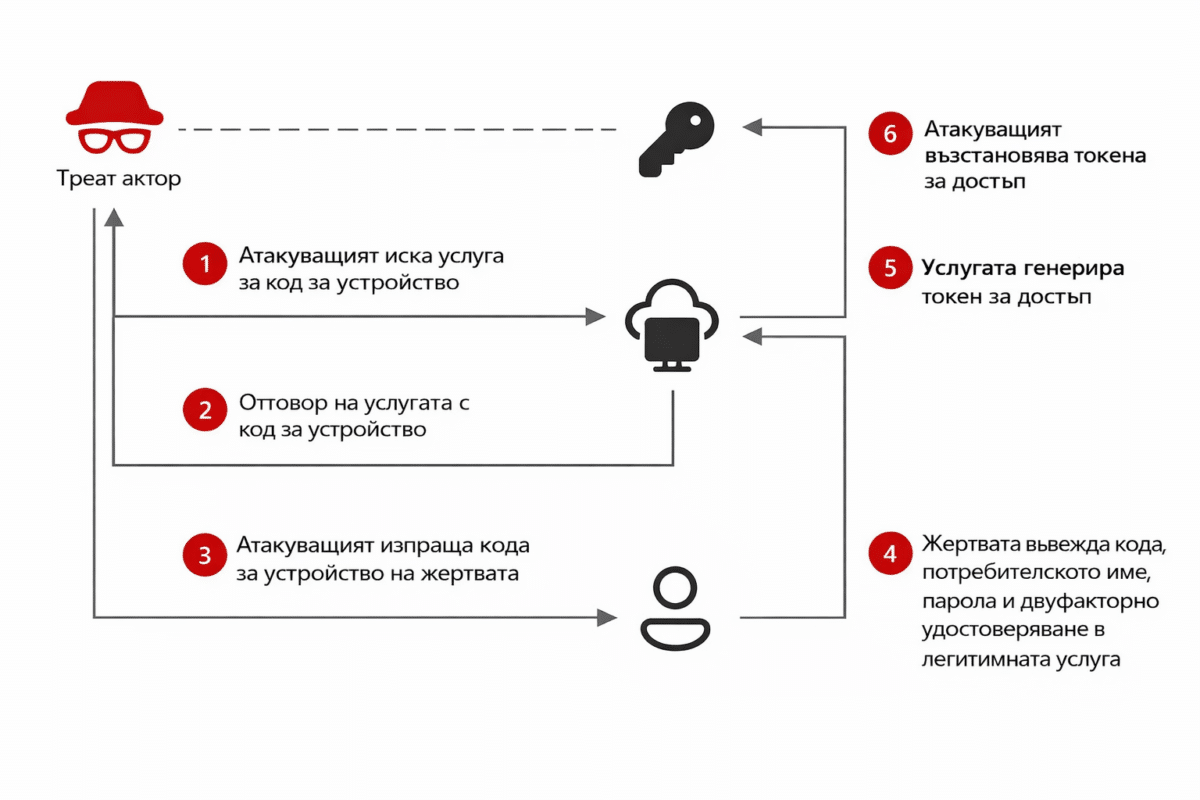
Ако нападателят знае вашия имейл адрес или друга известна контактна информация, той може да инициира заявка за вход в устройство от собственото си устройство, стартирайки уникална сесия. Тогава Microsoft (и други технологични компании) генерират легитимен код на устройство, обвързан с тази сесия.
Тук става сложно. Вместо да се опитва да го използва сам, нападателят може да изпрати кода директно на вас, маскиран като друг процес, използвайки познати фишинг тактики:
- Сигнал за сигурност, твърдящ за подозрителна активност;
- Спешно известие за Microsoft 365;
- Съобщения от Teams или съобщение от ИТ поддръжката;
- Бизнес или други имейл заявки.
Заявката ви насочва да посетите официалната страница за вход на Microsoft и да въведете предоставения код, за да „защитите“ или „потвърдите“ акаунта си. Това е следващият етап от експлойта. Вие не посещавате фалшива страница за вход или хитро проектиран фишинг портал: това е действителната страница на Microsoft и проверките за автентификация са истински.
Вие въвеждате кода за вход в устройството както обикновено, одобрявате заявката и смятате, че сте защитили акаунта си. Но в действителност току-що сте автентифицирали нападателя, предавайки му ключовете за вашия акаунт в процеса. През целия този процес вашата парола никога не бива разкрита, но вие директно сте предали акаунта си.
Защо измамата с код на устройство работи толкова добре?
Всичко е въпрос на имитация
Най-големият проблем с тези измами е, че те заобикалят повечето традиционни тактики за фишинг. Фишингът обикновено включва клонирана или имитираща страница за вход, или система, която прихваща идентификационни данни.
Докато фишингът с код на устройство прескача всичко това, правейки нещата да изглеждат напълно редовни и легитимни. Всъщност те са легитимни, тъй като си взаимодействате директно с процеса на автентификация на Microsoft. Цялата измама работи, защото всички процеси функционират точно както трябва; те просто са обърнати срещу вас.
Какво може да получи нападателят с вашия маркер за достъп (access token)?
Автентифицирането на нападател очевидно е лоша ситуация
След като автентификацията приключи, Microsoft издава т.нар. „access token“ (маркер за достъп), който функционира като временно доказателство, че влизането вече е проверено. Функционално системата приема, че притежателят вече е доказал самоличността си, така че позволява достъп, без да иска идентификационни данни многократно.
Това, до което нападателят може да се добере, зависи от таргетирания акаунт. Например, ако целта е вашият Outlook акаунт, нападателят може да получи достъп до имейлите ви, а оттам и до други услуги, свързани с адреса (чрез нулиране на пароли, достъп до 2FA кодове и т.н.). Но ако целта е вашият вход в Teams, нападателят може да се озове вътре в корпоративния Teams акаунт на вашата компания, с достъп до всички съхранявани там данни.
Как да се предпазите от фишинг чрез код на устройство?
Постоянна, безкрайна бдителност
В крайна сметка най-добрата защита срещу подобни атаки е реалното разбиране на това как работи входът в устройство. Дори базово ниво на познание ще ви предпази от този фишинг.
Накратко: кодовете за вход в устройство трябва да се появяват само когато вие сами сте инициирали влизане на друго устройство. Microsoft няма да ви изпрати произволно код, за да „защити“ акаунта ви, по същия начин, по който никога няма да ви изпрати съобщение с молба за парола или за потвърждение на 2FA код.
Това не се отнася само за Microsoft. Никоя компания — технологична или не — не би трябвало да иска тази информация от вас. Тя е лична и е само за вас.
В повечето случаи можете да следвате общите правила за сигурност при фишинг измами:
- Никога не въвеждайте код за вход, изпратен чрез имейл, чат или текстово съобщение.
- Третирайте неочакваните заявки за автентификация по същия начин, по който бихте третирали искане за парола.
- Ако получите MFA подкана, която не сте задействали, откажете я незабавно.
- Редовно преглеждайте активността по влизане в Microsoft за непознати приложения или сесии.
Запомнете: кодовете за автентификация са разрешения, а не стъпки за проверка. Ако вие не сте стартирали процеса, значи някой друг го е направил.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
