



Компанията FireEye разкри добре подготвена престъпна група, която използва нова 0day уязвимост в операционна система Windows. Престъпниците успешно са атакували над 100 магазина, хотели и ресторанти в САЩ и Канада.

Използван е фишинг, чрез който потенциалните жертви получават заразен документ на Word, който инсталира вредоносната програма PUNCHBABY, даваща възможност на заразения компютър да взаимодейства с другите компютри и устройства, свързани в локална мрежа.
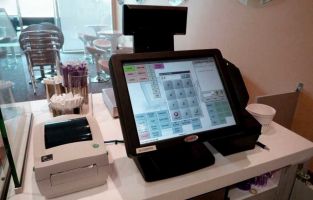
Използва се и троянеца PUNCHTRACK, който поразява касовите апарати и краде данните на банковите карти. Вирусът се зарежда и работи единствено в оперативната памет на компютъра и не оставя никакви следи върху дисковете.

През месец март тази година се е използвала неизвестна досега 0day уязвимост в ОС Windows, която дава възможност за повишаване правата на локалния потребител. Microsoft индексира уязвимостта като CVE-2016-0167.
FireEye регистрира първите подобни атаки на 8-ми март. На 12-ти април този бъг бе отстранен с излизането на бюлетина по безопасност MS16-039, а тази седмица Microsoft разпространи обновяване, което допълнително усилва защитата на Windows от подобни атаки.
FireEye счита, че уязвимостта CVE-2016-0167 се използва само от една единствена престъпна група, която разполага с мощни ресурси и може да организира бързи компютърни атаки.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
