През първата половина на 2024 година, глобалната киберсигурност е изправена пред значителни предизвикателства, като една от най-сериозните заплахи се оказват атаките по имейл. Според новия Доклад за киберзаплахите на Acronis, ръстът на имейл атаките е скочил с впечатляващите 293% в сравнение със същия период през 2023 година. Тази статистика подчертава важността на активното наблюдение и адаптиране на защитните механизми в цифровата ера.
Зад числата: глобални тенденции в киберзаплахите
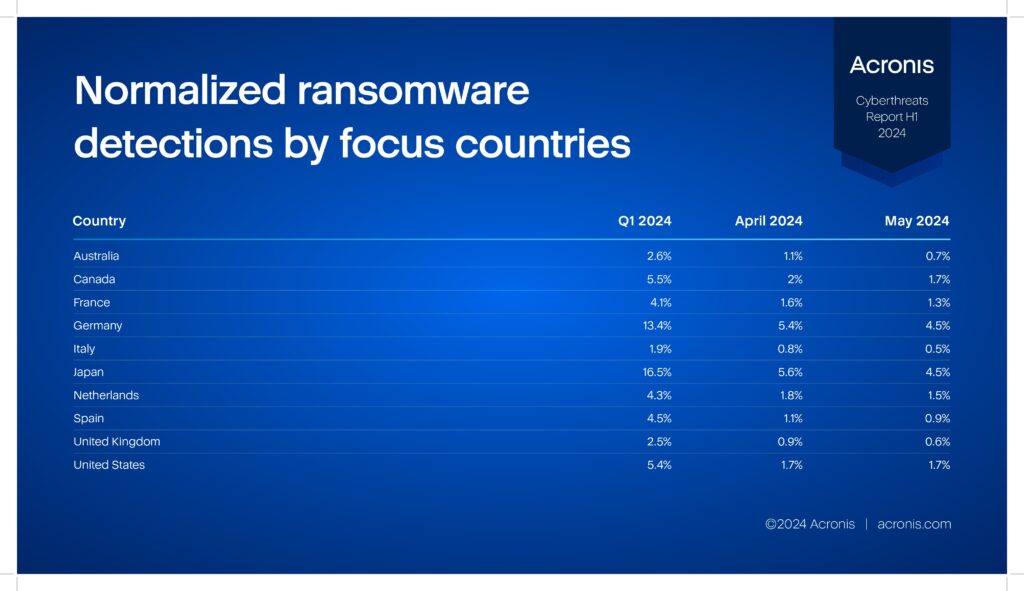
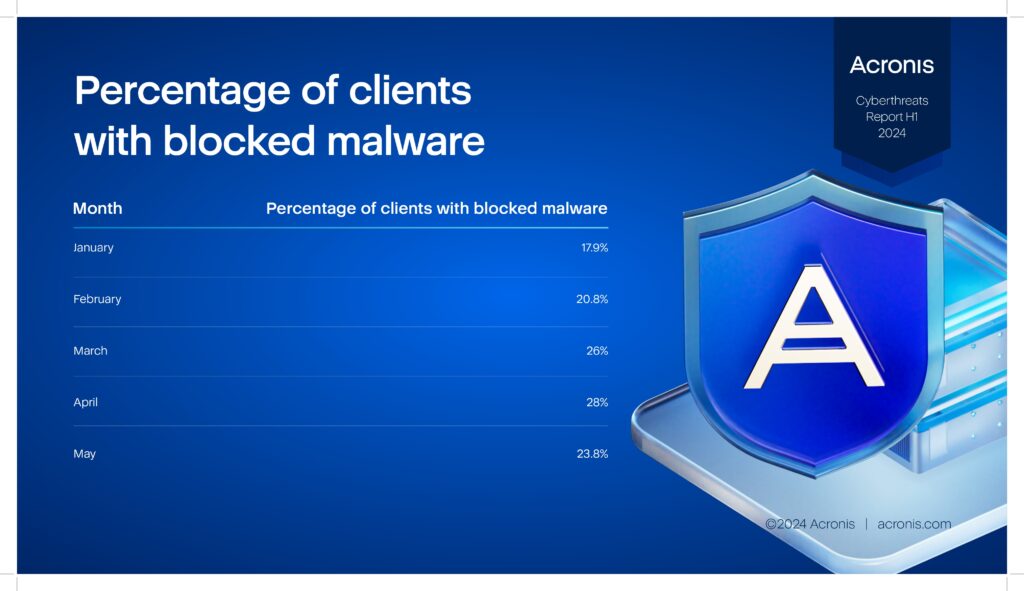
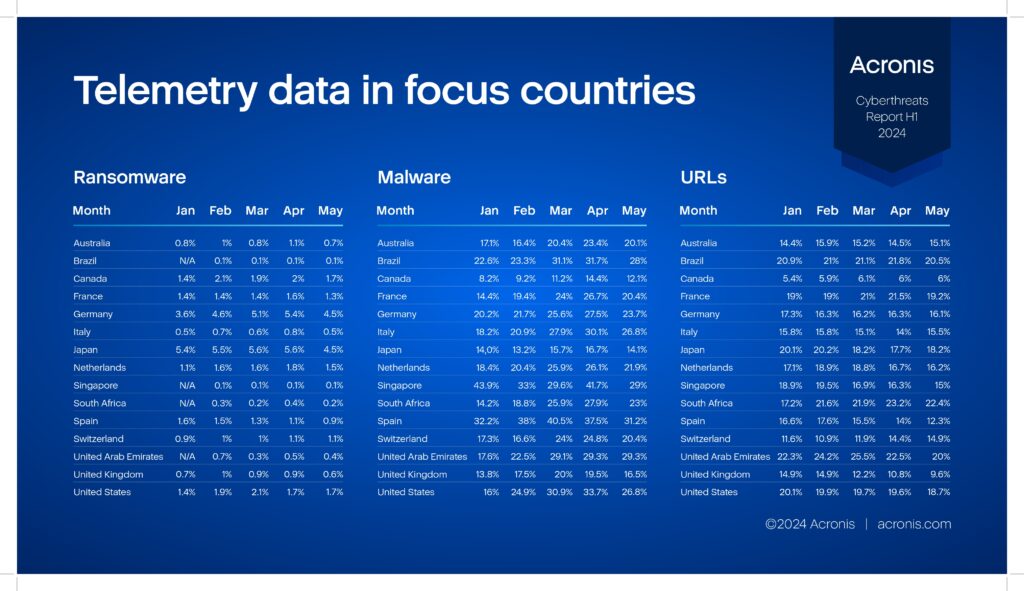
Acronis, утвърден лидер в киберсигурността и защитата на данни, проследи над един милион уникални крайни устройства с Windows в 15 ключови държави, за да състави този обширен доклад. Резултатите не само показват нарастващия обем на атаките по имейл, но и разкриват важни тенденции в разпространението на зловреден софтуер и рансъмуер.
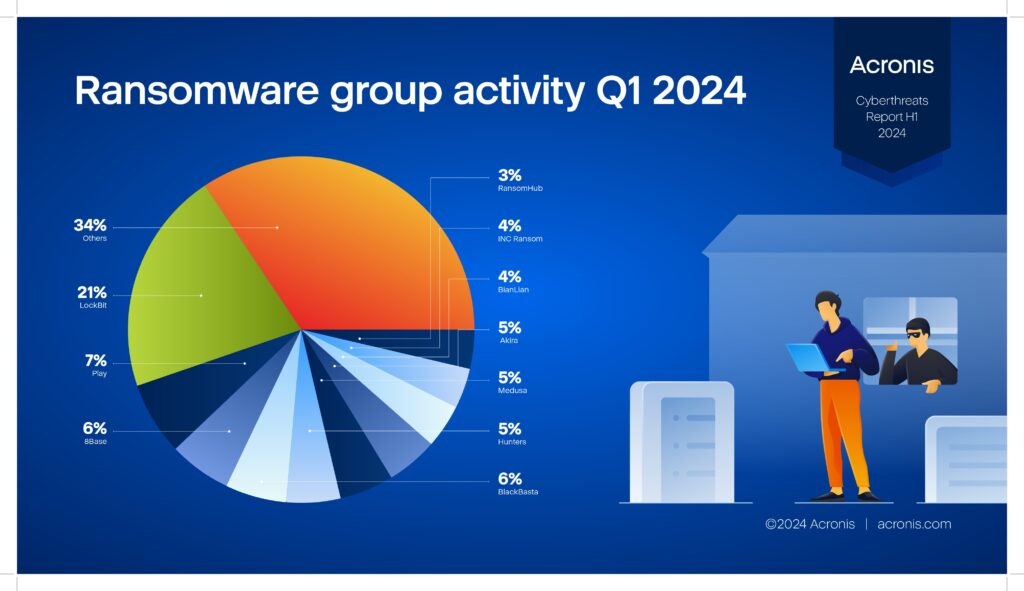
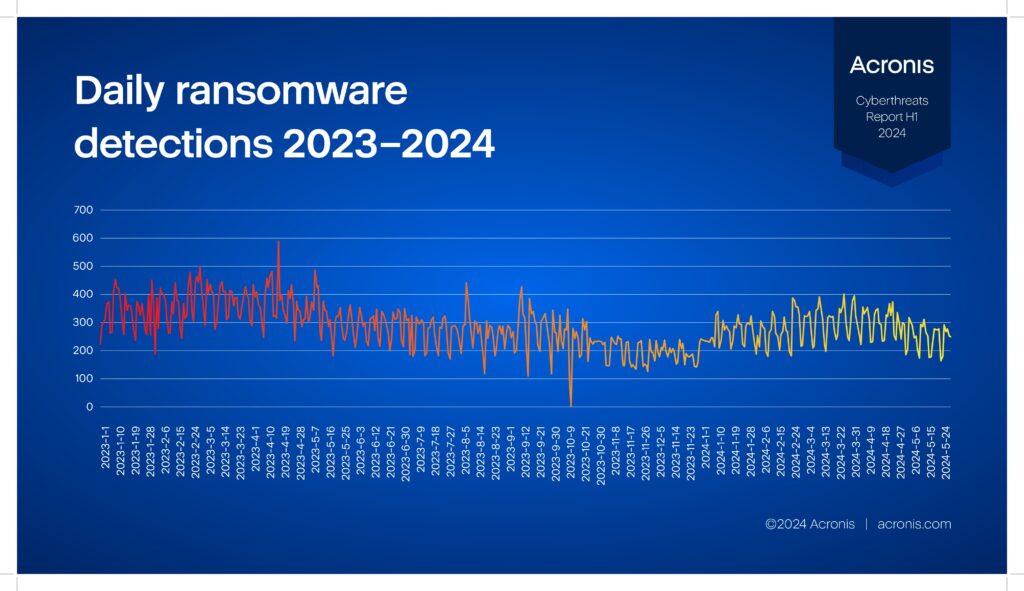
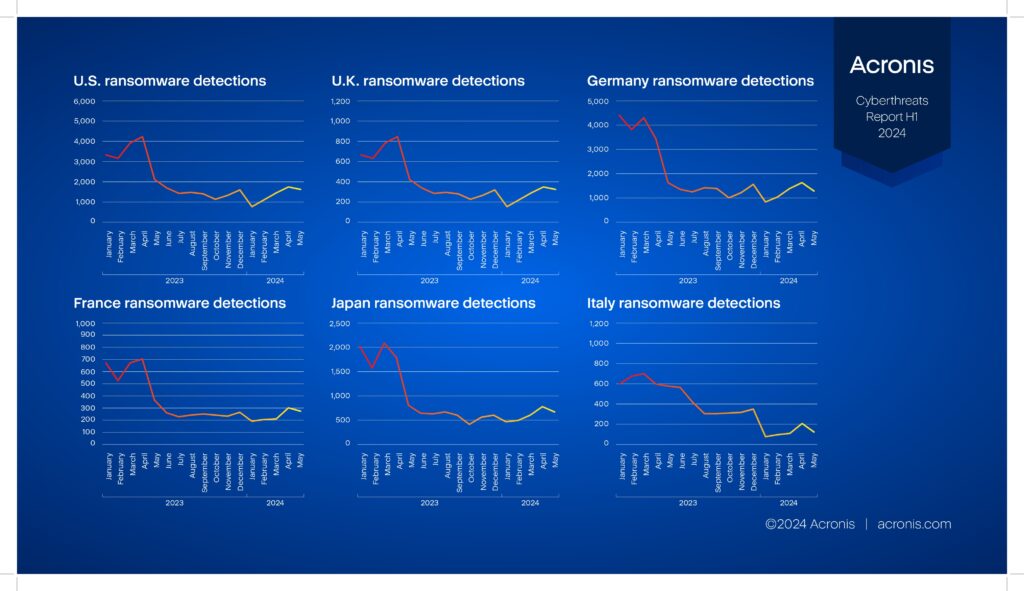
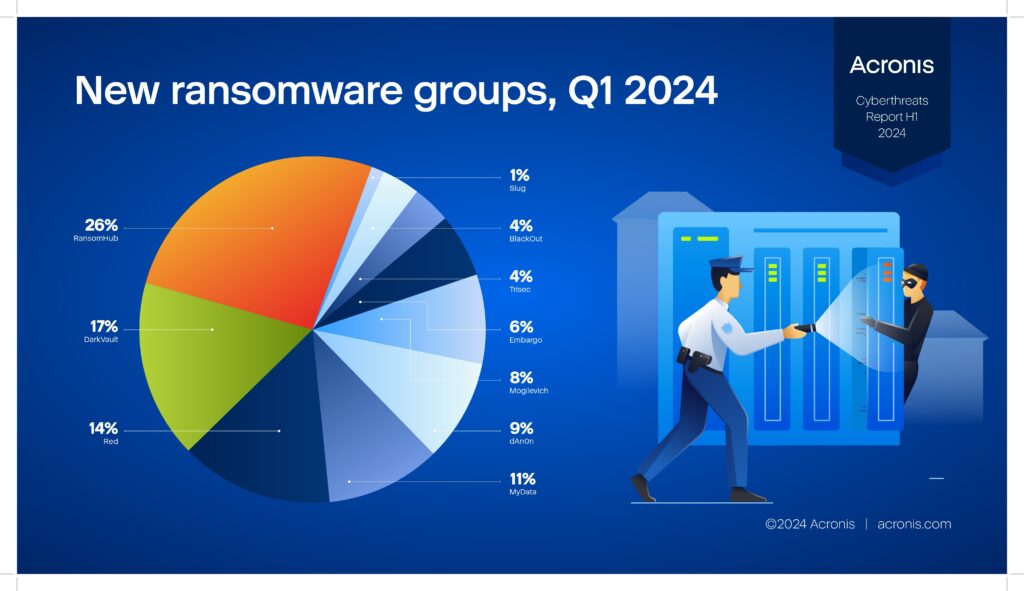
Рансъмуерът продължава да е сериозна заплаха за малките и средни предприятия, като специално внимание заслужава фактът, че през първото тримесечие на 2024 са идентифицирани 10 нови групи рансъмуер, които са отговорни за 84 атаки в световен мащаб. Най-активни сред тях са LockBit, Black Basta и PLAY, отговорни за цели 35% от тези атаки.
Киберсигурност в глобален контекст
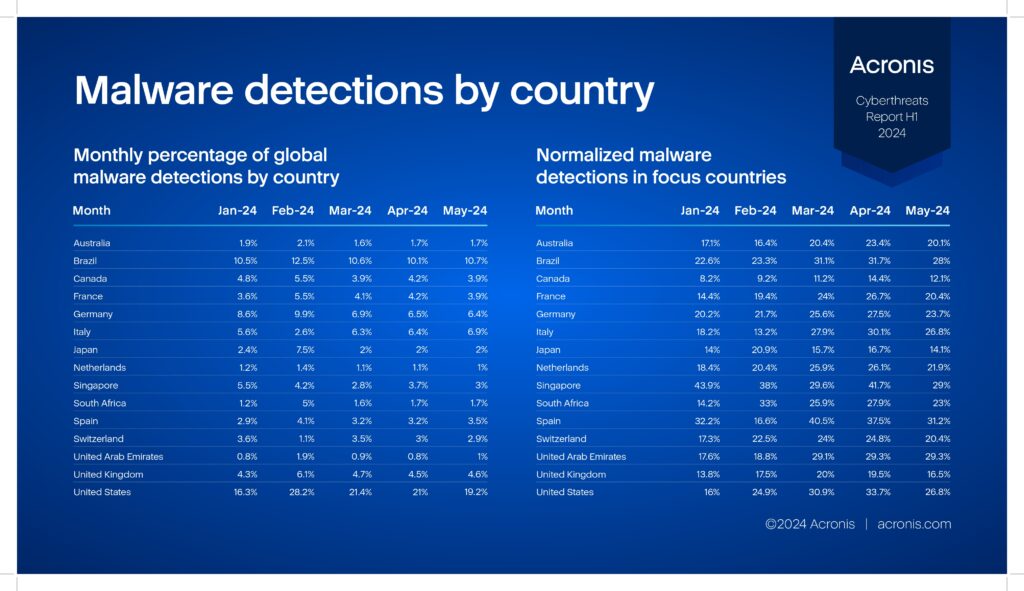
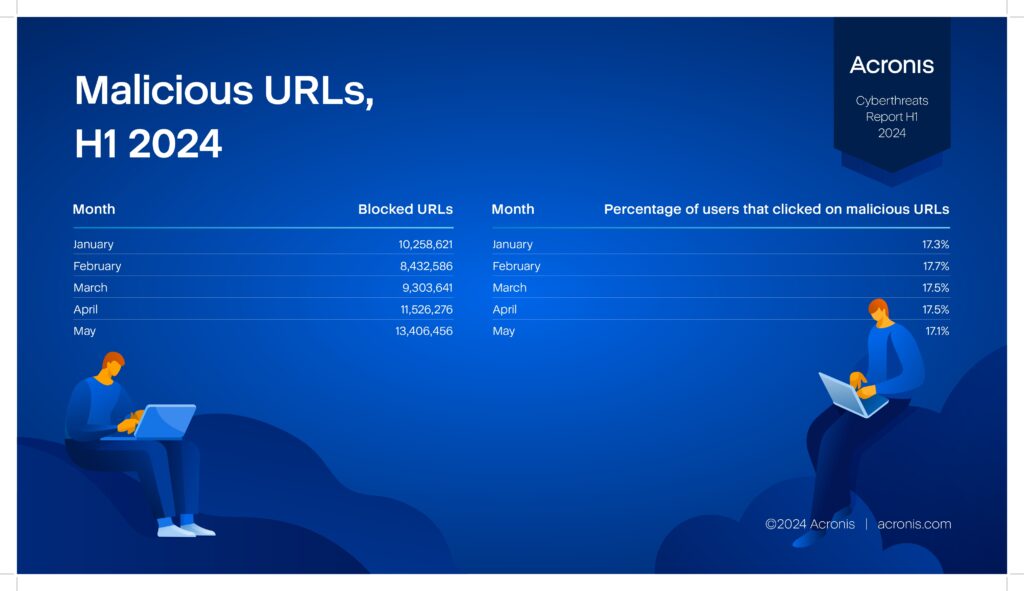
Докладът на Acronis показва, че Бахрейн, Египет и Южна Корея са сред най-засегнатите държави от зловреден софтуер през първото тримесечие на 2024. В същото време, 28 милиона URL адреси са били блокирани, което подчертава значимостта на превантивните мерки в мрежовата сигурност.
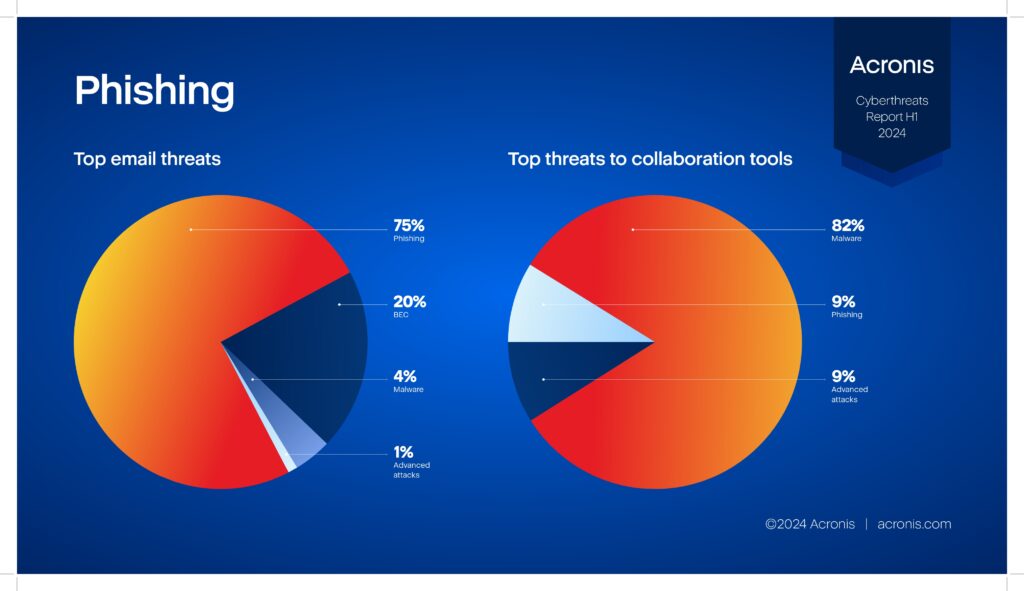
Имейл комуникациите също така отбелязват значителен ръст, с 47% увеличение на имейл атаките, насочени към организации. Това съвпада и с нарастващия обем на имейлите в организациите, което създава идеална среда за зловредни дейности като фишинг и социално инженерство.
Атаките по имейл: нарастваща заплаха за бизнеса
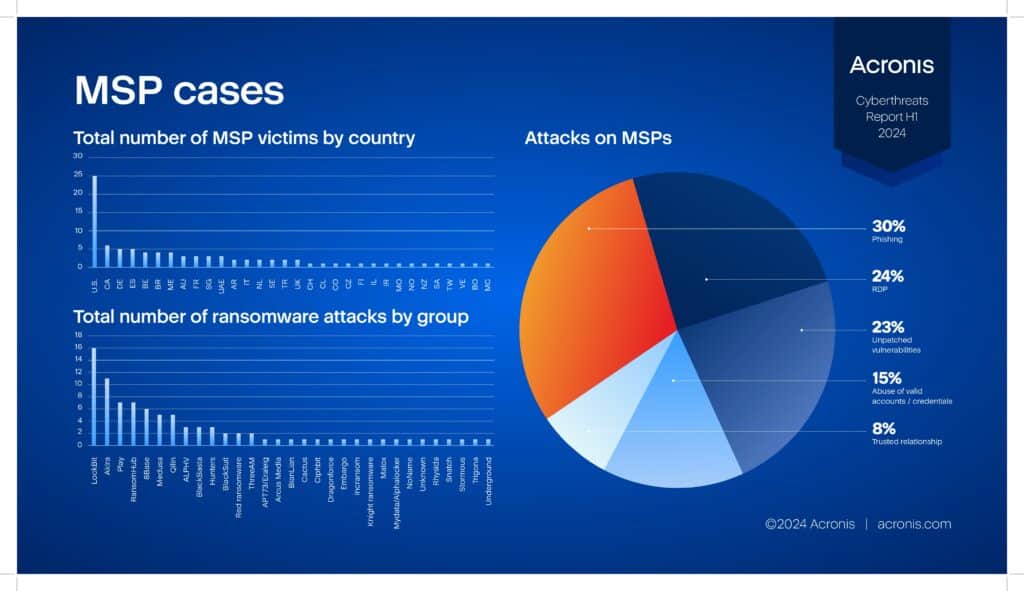
Докладът на Acronis акцентира върху факта, че доставчиците на управляеми услуги са подложени на постоянни атаки, като фишингът остава основен инструмент на нападателите. През първата половина на 2024, най-често засичаната MITRE техника е PowerShell, което допълнително подчертава необходимостта от внимателен мониторинг и реагиране на тези заплахи.
Изкуственият интелект: двуостър меч в киберсигурността
Киберпрестъпниците вече използват зловредни AI инструменти като WormGPT и FraudGPT, които улесняват извършването на атаки на всяка стъпка от веригата. Но както отбелязва Ирина Артиоли, евангелист по киберсигурност в Acronis, AI може да бъде използван и за защита, предоставяйки възможности за непрекъснато откриване на заплахи и бърза реакция.
В тази динамична среда е очевидно, че организациите трябва да осиновят цялостни стратегии за защита, които не само да се справят с настоящите заплахи, но и да предвиждат бъдещите.
Киберсигурността вече не е просто технически въпрос, а критичен бизнес приоритет, който изисква постоянна бдителност и адаптация към новите предизвикателства.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!