



Специалистът по информационна безопасност mr.dox качи в GitHub кода на специализиран софтуерен инструмент за фишинг, който дава възможност за осъществаването на атака от тила браузър-в-браузъра. Тя може да се използва за съвсем лесното създаване на фалшиви програмни прозорци в браузъра с цел прихващането на чувствителна информация от и към различните уеб ресурси.
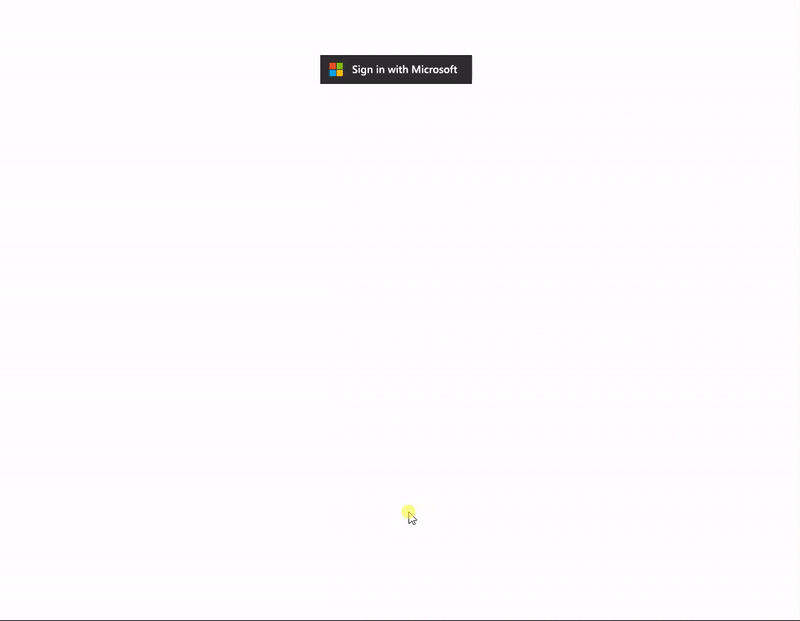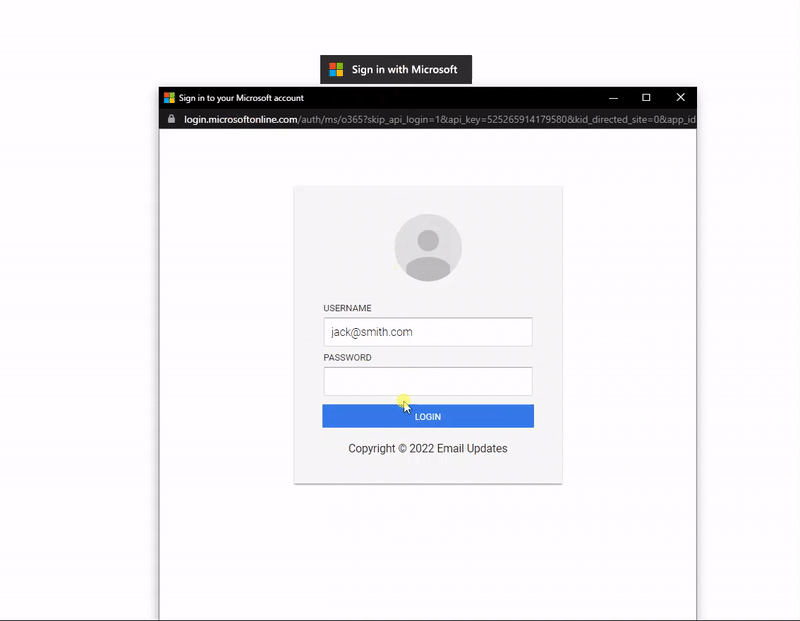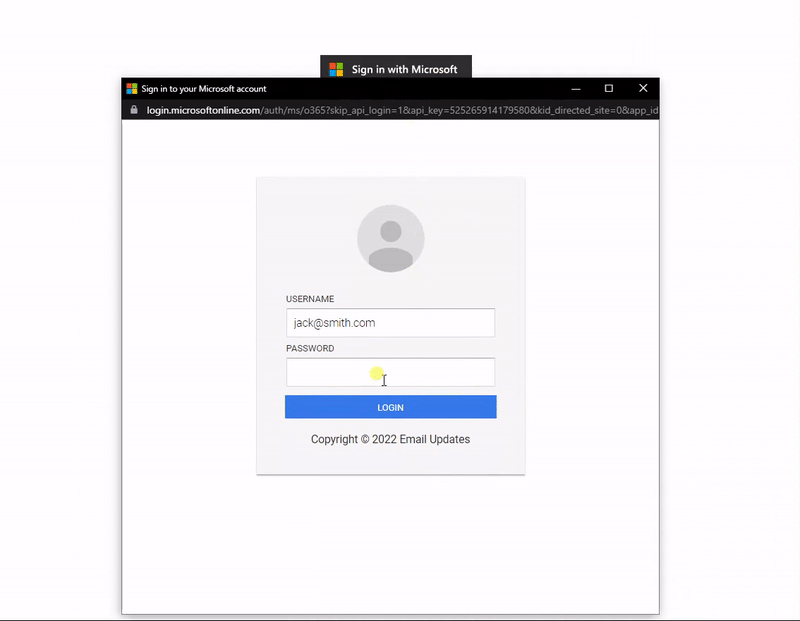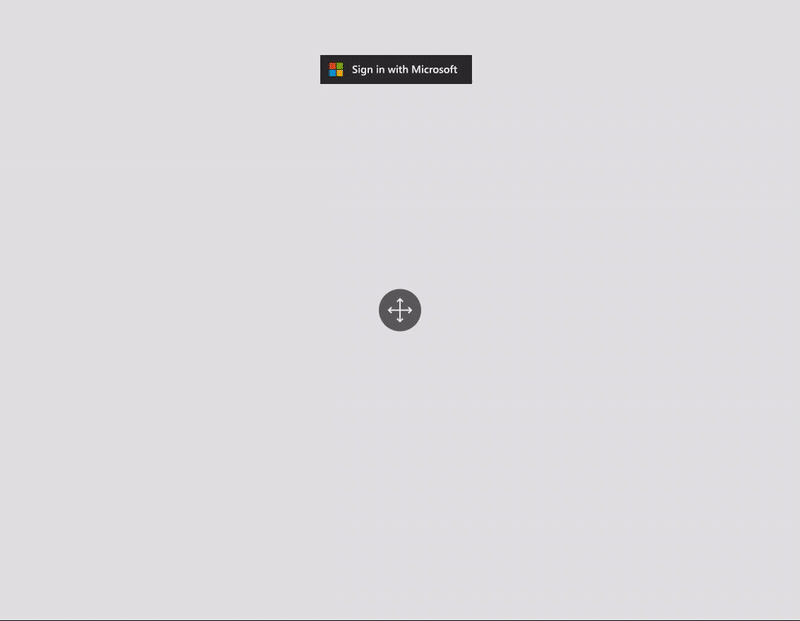
От доста време в редица уеб сайтове потребителите могат да се логват не само чрез потребителско име и парола, но и чрез своите акаунти в социалните мрежи, както и чрез акаунтите в Google, Microsoft и други интернет гиганти. При атаката от типа браузър-в-браузъра се засича започването на този процес на логване и оригиналният прозорец се подменя с фалшив, в който нищо неподозиращият потребител въвежда потребителското име и паролата. Особеното в този случай е, че фалшивият програмен прозорец показва верния URL адрес на страницата, но той не може да бъде редактиран и е предназначен само за да убеди жертвата, че въпросната уеб страница е легитимна. Естествено, след като въведе потребителското си име и паролата в този фалшив програмен прозорец, тези данни попадат в ръцете на хакерите.
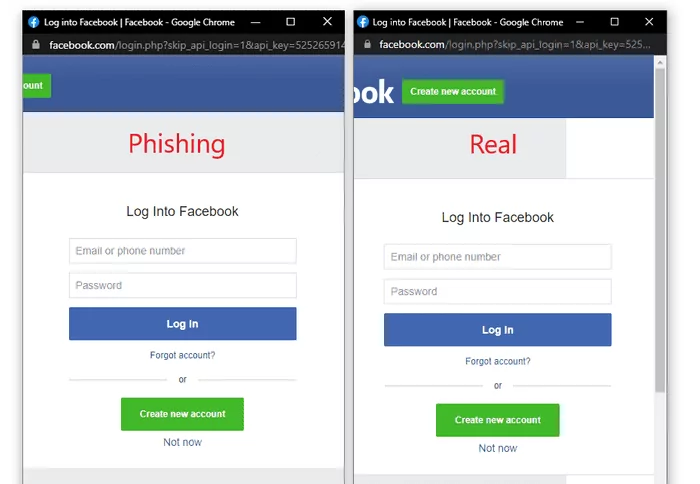
Друга особеност на тази атака е, че тези максимално реалистични програмни прозорци могат съвсем лесно да бъдат извикани чрез JavaScript. Те показват иконката във вид на катинар в адресния ред и малко са хората, които могат да забележат нищожните различия.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
