Специалисти по информационна сигурност алармираха за текуща атака, която включва доставянето на зловреден код чрез . ppsx файлове. Атаката е необичайна с оглед на модела, който следват киберпрестъпниците в последните години, доставяйки PDF или Word файлове. Този път те разчитат на PowerPoint презентации с вграден зловреден код в тях. Що се отнася до най-честите имена на файлове, които присъстват, като прикачени файлове, то се откриват order.ppsx или invoice.ppsx, а в заглавията на писмата, фразите Purchase Order #130527 и Confirmation.
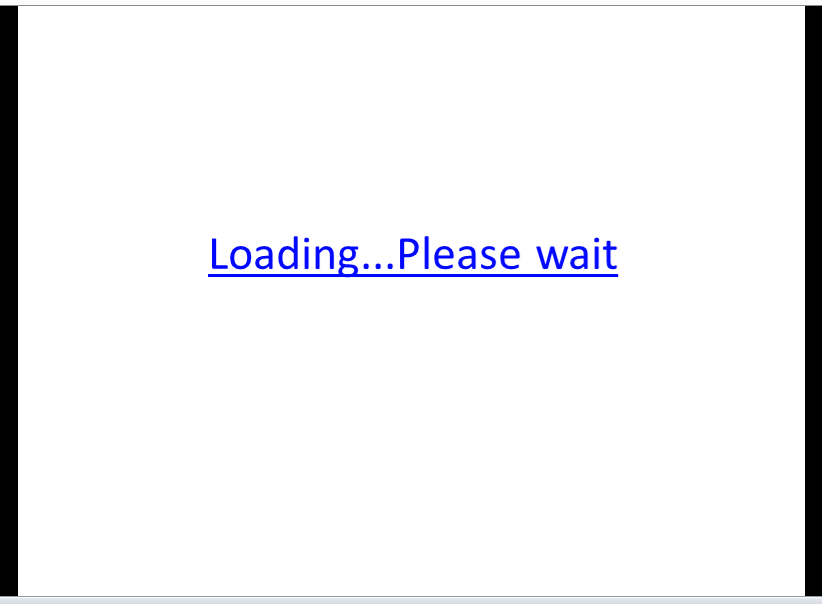
Когато получателят на измамническото писмо се подлъже да открие .ppsx файла пред него се изписва надпис Loading…Please wait във формата на хипервръзка. Жерртвата не трябва да клика с мишката никъде, просто да постави стрелката ѝ някъде около надписа, за да стартира изпълнението на PowerShell код. За щастие, вградената функционалност за защитен преглед Protected View се активира, за да уведоми потребителя, че код иска да се изпълни на страницата. Ако той разреши изпълнението на съдържанието, се задейства код, който се свързва с отдалечен сървър. Следва свалянето и изпълнението на допълнителен код.
Специалистите от SentinelOne информират, че става дума за банков троянец от семейството на Zusy или Tinba. От компанията предупреждават, че някои конфигурации с по-улекотена защита може да позволят изпълнението на зловреда, и тъй като потребителят не клика никъде, той няма даже и да разбере, че е станал жертва на атака.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!