


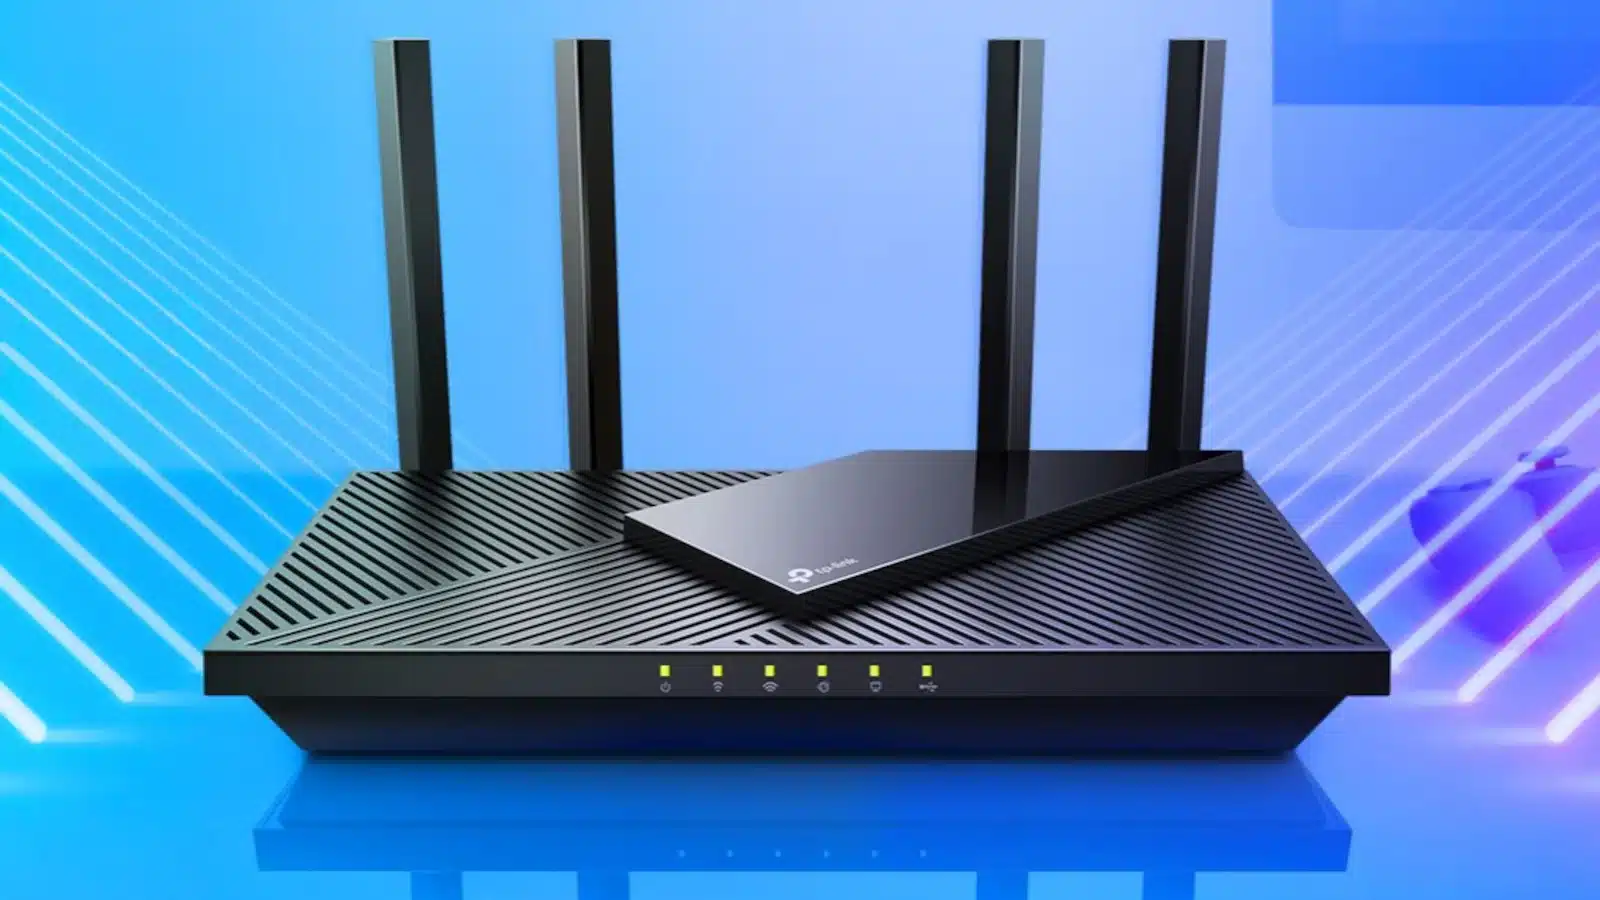

Американската правителствена агенция за киберсигурност и инфраструктурна сигурност (CISA) добави три нови уязвимости към своя каталог с известни експлоатирани уязвимости. Предупреди, че те се експлоатират активно в дивата природа. Една от тези уязвимости засяга безжичния маршрутизатор TP-Link Archer AX21 (AX1800) и се използва от операторите на ботнета Mirai.
Заедно с експлойта на рутера TP-Link другите две уязвимости, включени в списъка на CISA, включват уязвимостта Oracle WebLogic Server Unspecified Vulnerability, проследена като CVE-2023-21839, и уязвимостта Apache Log4j2 Deserialization of Untrusted Data Vulnerability, проследена като CVE-2021-45046.
Според агенцията и трите вида уязвимости са чести вектори на атаки за киберпрестъпниците и представляват „значителна заплаха“ за потребителите.
Използването на маршрутизатора TP-Link е открито за първи път на хакерското събитие Pwn2Own Toronto през декември миналата година. Два различни екипа са успели да пробият устройството, използвайки LAN и WAN интерфейсите. Проблемът беше докладван на TP-Link през януари и компанията пусна кръпка за него миналия месец.
В изявление, посветено на проблема, TP-Link заяви, че приема уязвимостите в сигурността „много сериозно“.
Компанията работи усърдно за поправяне на всеки недостатък, който може да застраши сигурността и поверителността на клиентите. Компанията също така призова всички потребители на маршрутизатора AX21 да изтеглят и инсталират актуализацията възможно най-скоро.
Според Националната база данни за уязвимости (NVD) маршрутизаторите Archer AX21 Wi-Fi 6 на TP-Link с версии на фърмуера преди 1.1.4 Build 20230219 са засегнати.
От уязвимост за инжектиране на команди, която позволява скрито отдалечено изпълнение на код, което е позволявало на хакери да превземат устройството и да го използват за разпределени атаки за отказ на услуга (DDoS) срещу сървъри за игри.
Въпреки наличието на поправка обаче изследователската група Zero Day Initiative (ZDI) на Trend Micro е установила, че киберпрестъпниците използват уязвимостта активно. Според доклада атаките са били открити за първи път на 11 април в Източна Европа, но оттогава са се разпространили по целия свят.
Операторите на ботнета Mirai са известни с това, че използват ефективно уязвимости в IoT устройства.
За изследователите не е голяма изненада, че са успели да започнат да се насочват към последния недостатък толкова скоро след публичното му разкриване. Така или иначе, прилагането на кръпката е единственият начин за намаляване на уязвимостта. Всички собственици на TP-Link Archer AX21 трябва да го направят възможно най-скоро, за да предотвратят евентуален риск за сигурността.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
