



Правоприлагащите органи на няколко държави проведоха международна операция по неутрализирането на цифровата инфраструктура на BlackSuit – един от най-активните проекти за изнудване през последното десетилетие. Това киберпрестъпно сдружение стоеше зад стотици атаки срещу правителствени агенции, корпорации и други организации по целия свят. Сега техните сайтове в сенчестия сегмент на интернет, включително сайтове за публикуване на изтекли данни са заменени с официални банери, уведомяващи конфискация.
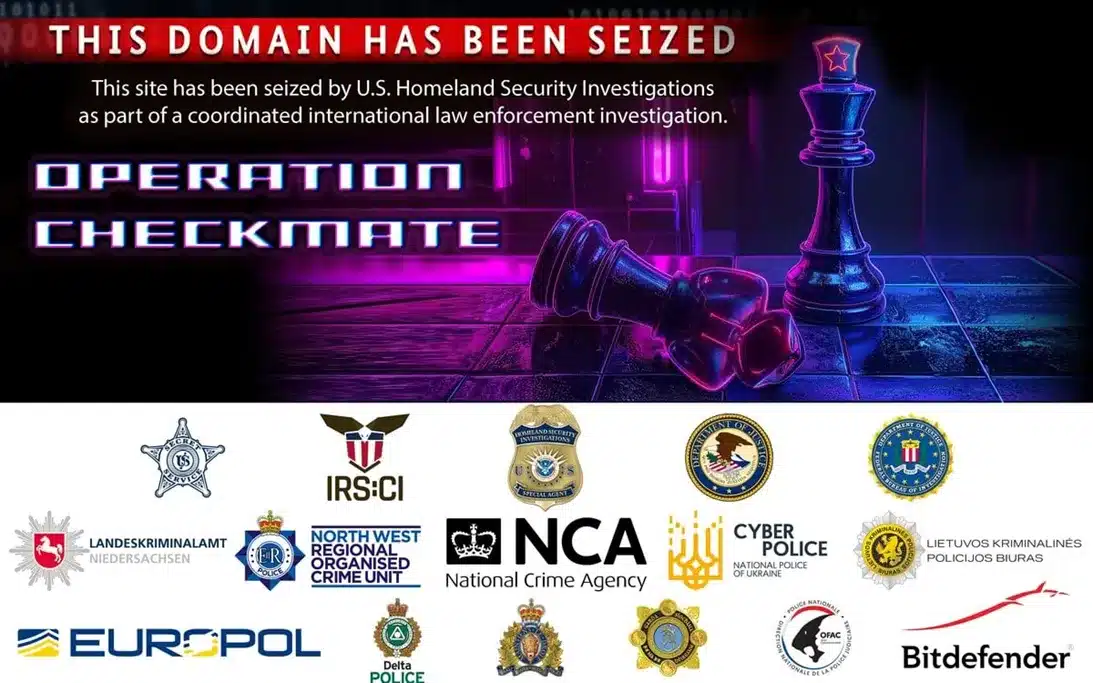
Според Министерството на правосъдието на САЩ операцията е била с кодово име „Checkmate“ и е била разрешена от съда.
Участници в операцията са Тайните служби на САЩ, Националната полиция на Нидерландия, Държавната криминална полиция на Германия, Националната агенция за борба с престъпността на Обединеното кралство, Главната прокуратура на Франкфурт, Министерството на правосъдието, Украинската киберполиция, Европол и други.
BlackSuit стартира като Quantum през януари 2022 година и от самото начало има връзка с легендарния синдикат за изнудване Conti. Малко след старта те спряха да използват криптографски програми на трети страни и пуснаха своя собствена – Zeon. През септември същата година проектът получава ново име – Royal, а след атаката срещу град Далас през 2023 година отново променя идентичността си на BlackSuit, което е съпроводено с въвеждането на нов криптограф.
Американските агенции още през 2023 година съобщиха, че Royal и BlackSuit използват сходни тактики, инструменти и дори сходни команди за криптиране, включително извикване на системни помощни програми (LOLbins), програми за отдалечено администриране (RMM) и съвпадащ стил на бележките за откуп. Тази приемственост позволи на анализаторите точно да свържат двете имена с една и съща престъпна мрежа. ФБР и
Агенцията за киберсигурност на САЩ изчисляват, че от септември 2022 година насам чрез Royal и BlackSuit са били атакувани повече от 350 организации, като общият размер на откупите е надхвърлил 500 млн. долара.
Историята обаче не свършва дотук. Изследователите от Cisco Talos съобщават, че групата вероятно подготвя още една промяна. Новият ѝ предполагаем псевдоним е Chaos. Нивото на доверие в тази трансформация се оценява като „умерено“, но се подкрепя от припокриването не само в тактиката на атаките и структурата на изискванията, но и в техническото изпълнение на криптирането.
Преминаването от едно име към друго, смяната на инструментите и използването на така наречената „персонализация на заплахите“ отдавна са част от стратегията за избягване на наблюдение, запазване на анонимността и поддържане на застрахователната стойност на изтеклите данни. Въпреки че ликвидирането на престъпната мрежа е от голямо значение, в такива случаи тя рядко изчезва напълно – просто се появява под ново име и продължава същите дейности с нови жертви.
С постоянната еволюция на подобни групи борбата с рансъмуер се превръща в състезание по изтощаване, в което всяка временна победа е само отсрочка до следващата атака. Операция „Шахмат“ беше болезнен удар за BlackSuit, но докато тези групи имат финансиране, достъп до разработчици и инфраструктура, те ще намират нови пътища за атаки.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
