



Positive Technologies съобщи за откриването на опасна уязвимост във фърмуера на мрежовите устройства за съхранение на данни на Western Digital. Дупката позволява на хакерите да изпълняват произволен зловреден код на устройствата и да крадат чувствителна информация от тях.
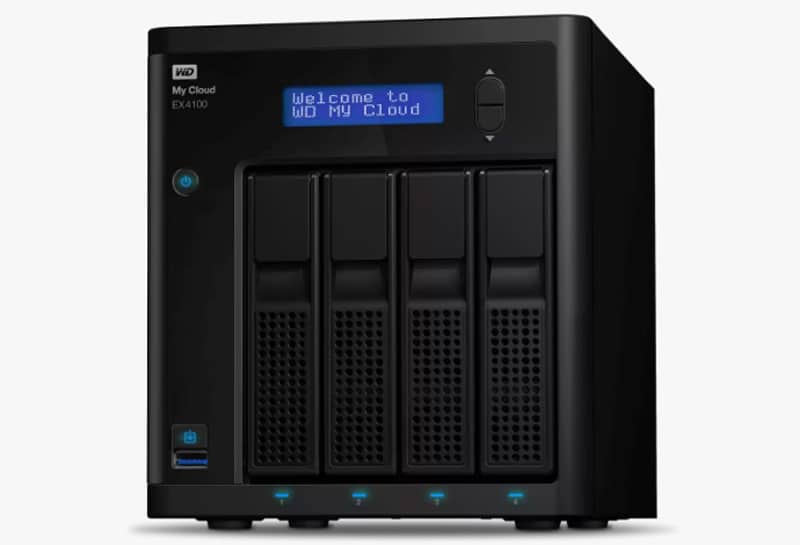
Пробивът, описан в бюлетина за сигурност като CVE-2023-22815 получи оценка 8,8 по CVSS 3.0. Проблемът засяга фърмуера My Cloud OS 5 v5.23.114, който се използва в NAS устройства на Western Digital като My Cloud PR2100, My Cloud PR4100, My Cloud EX4100, My Cloud EX2 Ultra, My Cloud Mirror G2 и други (вижте списъка със всички засегнати устройства ТУК).
„Най-опасният сценарий е да поемането на пълен контрол над NAS. Всички по-нататъшни стъпки зависят от целите на нападателя: кражба на данни, промяна на данни, пълно изтриване или внедряване на софтуер на нападателя в NAS. Причината за уязвимостта може да е свързана с добавянето на нова функционалност към NAS и липсата на проверки за сигурност.“
казва специалистът от Positive Technologies Никита Абрамов, който е открил уязвимостта
Western Digital вече реагира и пусна кръпката My Cloud OS 5 v5.26.300, която отстранява проблема. Изтеглянето на актуализацията е силно препоръчително за всички потребители на изброените устройства. Междувременно към края на този месец в глобалната мрежа са останали достъпни IP адресите на повече от 2400 Western Digital NAS устройства. Най-голям брой от тях се намират в Германия (460), САЩ (310), Италия (257), Обединеното кралство (131) и Южна Корея (125).
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
