


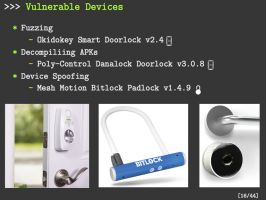

Онези, които са решили да заложат на технологиите в опазването на дома си, със сигурност ще трябва да преосмислят решението си, след като станаха ясни сериозни пробойни в Bluetooth ключалките.
Специалистът по киберсигурност Антъни Роуз решил да провери какъв е обхватът на Bluetooth покритието си и установил, че в квартала му има доста ключалки на входни врати, оборудвани с Bluetooth. Заинтгригуван, Роуз успял да улови поредица от пакети, които устойствата си разменяли, и се натъкнал на свободно достъпни текстови пароли, които всеки може да прочете.
„Не можах да повярвам, че аз съм единственият, който е обърнал внимание на това“, казва експертът при участието си в конференцията DefCon.
След това той закупил 16 домашни Bluetooth ключалки и намерил сериозни пробиви в сигурността им. 12 от 116-те джаджи нямали никаква защита или тя просто била компроментирана. Дори и криптираните можели да се хакнат лесно с промяната на третия байт в уникалния им код на 00. Това обърквало ключалката и тя се отваря.
„В повечето случаи за производителите най-важно е ключалките да бъдат просто удобни, тъй като те продават продукт. Малцина мислят за сигурността„, коментира специалистът.

 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
