



Целият ни дигитален живот е защитен от пароли и от нас зависи да използваме сигурни и уникални комбинации, които могат да издържат на съвременните заплахи. Рутинните пробиви на данни, фишинг атаките и компрометираните акаунти излагат потребителските данни на риск — особено ако използвате една и съща парола за няколко акаунта. Като се има предвид видът данни, съхранявани в дигиталните ни профили през 2026 г. — от банкови сметки до центрове за кредитни карти — се нуждаем от опция, която е едновременно сигурна и проста. Паролите не са отговорът, но техният заместник е точно толкова полезен и поверителен, колкото обещават рекламите.
Вероятно досега вече сте били подканени да настроите „passkey“ (ключ за достъп) за някой от вашите онлайн акаунти. Ключовете за достъп бяха въведени през 2022 г. и получиха масова подкрепа от Google и Microsoft година по-късно, което даде тласък на тяхното приемане. Тези промени отнемат време, но поддръжката на passkeys нарасна и вече включва стотици компании, приложения и уебсайтове. Бъдещето без пароли вече не е хипотеза. То е реална възможност при използването на най-популярните услуги в мрежата, благодарение на ключовете за достъп. Първоначално бях скептичен относно преминаването към тях, но сега, след като направих скока, не бих използвал парола, ако имам избор.
Паролите ни обричат на неуспех. Използването на стотици уникални и сигурни пароли е невъзможно
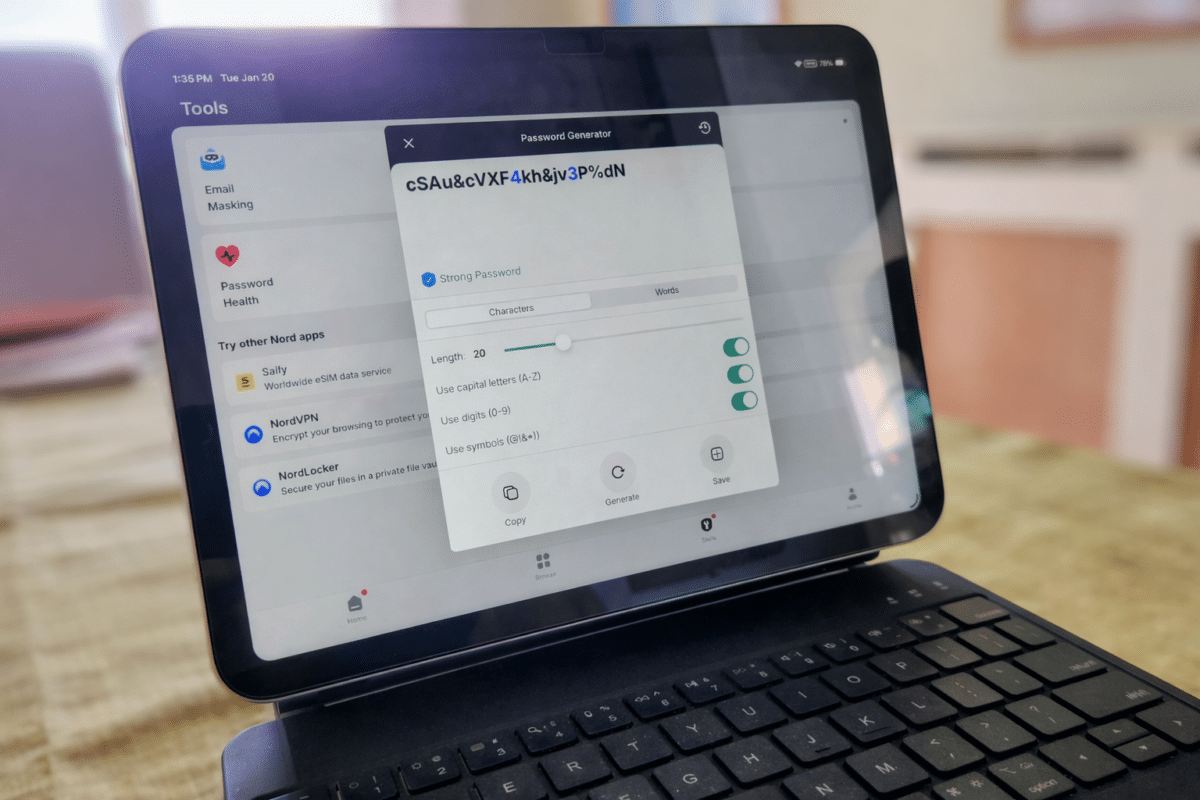
Златно правило е никога да не използвате една и съща парола за няколко акаунта. Причината е проста — ако пробив на данни разкрие потребителското име и паролата за един онлайн акаунт, злонамерените лица ще се опитат да използват същата комбинация в други приложения и услуги, за да откраднат и тях. В случай че искате да разберете мащаба на пробивите на данни, сайтът HaveIBeenPwned е отличен помощник. Той проследява хакерски атаки и течове, като до момента е идентифицирал близо 1000 компрометирани сайта и над 17 милиарда засегнати акаунта. Можете да въведете своя имейл, за да проверите дали е бил компрометиран, като сайтът ще изброи точно кои услуги са изложили вашите данни на риск.
Тази реалност е важна, защото подчертава необходимостта от използване на уникални пароли. Проблемът е, че това е много по-лесно да се каже, отколкото да се направи. Всеки сайт има свои собствени изисквания за структурата на паролата — едни изискват специални символи, други ги забраняват. На практика е невъзможно да следите всички тях, така че трябва да се обърнете към мениджър на пароли, за да създавате и съхранявате рандомизирани силни пароли. Това обаче създава една-единствена критична точка на отказ. Ако вашият мениджър на пароли бъде компрометиран или ако забравите главната парола, можете да загубите всичко.
Добавете към това и изискванията за двуфакторна автентификация (2FA) и става ясно, че влизането в сайтове и приложения е много по-трудно, отколкото трябва да бъде. Ако правите всичко правилно и използвате уникални и сигурни пароли, вашият дигитален живот се превръща в източник на разочарование. Ако не го правите, рискувате най-важните си дигитални акаунти. Ключовете за достъп (passkeys) са решението.
Ключовете за достъп са прости и сигурни. Поверителни и валидирани ключове за вход, удостоверени с вашия пръстов отпечатък
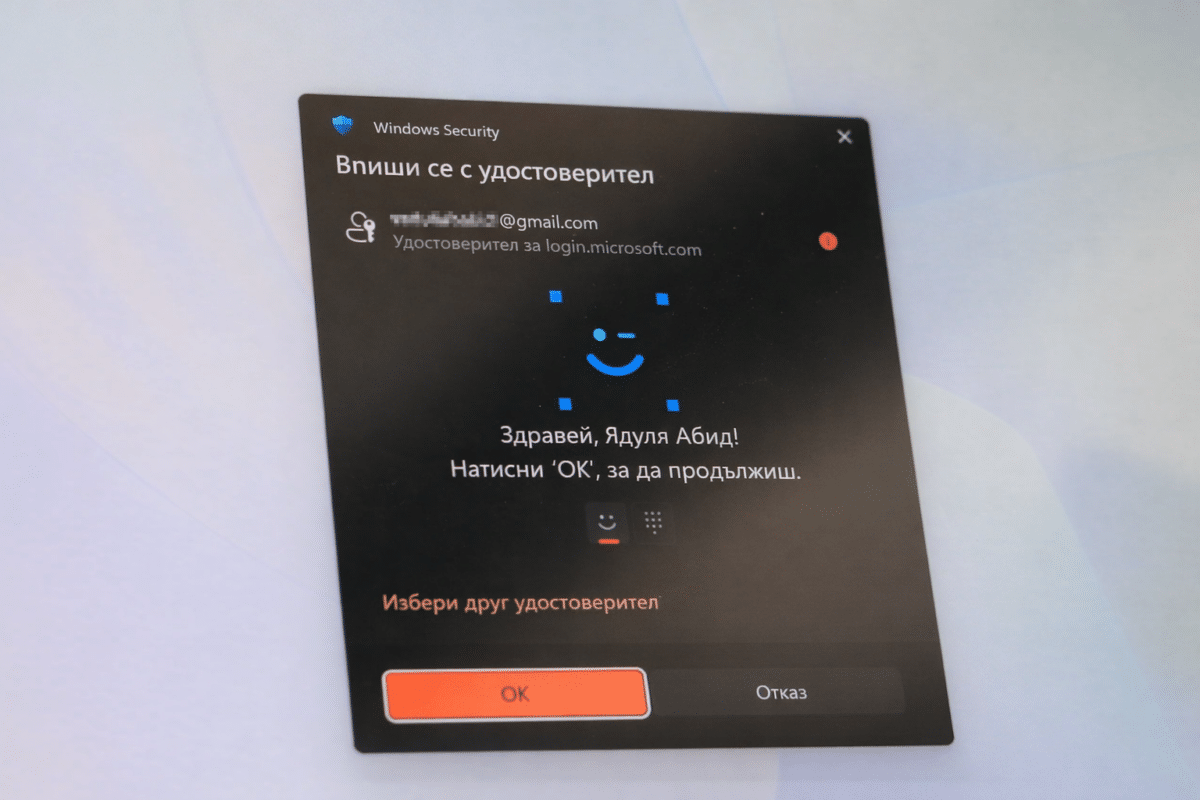
Passkeys са идентификационни данни, създадени от FIDO Alliance — отворена група за сигурност, чието име означава Fast IDentity Online. Те използват метода за сигурност, с който отключвате устройството си, за удостоверяване в уебсайтове и приложения. Вместо да използвате специфична за сайта парола, вашият ПИН код, парола или биометрични данни, които отключват телефона или компютъра ви, се използват за одобряване на влизането онлайн. Техническата основа на ключовете за достъп са криптографски идентификационни данни, които се съхраняват на вашето устройство, в услуга за облачно съхранение или и на двете.
Потребителите никога няма да взаимодействат директно с тези криптографски данни, но те са от съществено значение за работата на passkeys. По същество генерирането на ключ за достъп създава публични и частни ключове. Частните ключове никога не се разкриват и се съхраняват в защитеното хранилище на вашето устройство, докато публичните ключове се съхраняват от приложението или услугата, до която ключът за достъп ще даде достъп. Смартфоните съхраняват тези ключове в защитени чипове, като Titan M2 в Google Pixel, Knox Vault в Samsung Galaxy или Secure Enclave в iPhone. Тъй като частните ключове са изолирани от останалата част на системата, те не могат да бъдат компрометирани чрез традиционни средства.
Частният ключ никога не напуска вашето устройство или облачната услуга, която го съхранява. Вместо това приложенията и сайтовете, които поддържат passkeys, изпращат заявка за удостоверяване до вашето устройство, която се одобрява чрез частния ключ, защитен с ПИН код или биометрия. Обработката се случва изцяло на вашето устройство и приложението или сайтът научава само дали заявката за удостоверяване е била успешна. Те не виждат действителните частни ключове и не получават никакви лични биометрични данни. Както обясняват от FIDO Alliance:
„Биометричната информация и обработката остават на устройството и никога не се изпращат до отдалечен сървър — сървърът вижда само уверение, че биометричната проверка е била успешна.“
Тъй като има директна връзка (handshake) между публичния ключ, държан от онлайн услугата, и частния ключ, съхраняван на вашето устройство, фишинг заплахите са практически елиминирани. Ако дадено приложение или сайт изглежда истинско, но всъщност се опитва да открадне вашата информация за вход, няма да има опция за влизане с вашия passkey. Ние можем да бъдем подведени от убедителен фишинг опит, но ключовете за достъп не могат.
Влизането е по-лесно с passkeys. Без досадни стъпки за двуфакторна автентификация или дълги пароли? Бройте ме!
Мислете за частните ключове, генерирани от passkeys, като за уникалните пароли, създавани от вашия мениджър на пароли. И двете са по-сигурни идентификационни данни, отколкото човек би могъл да запомни за десетките или стотиците онлайн акаунти, които използва. Разликата е, че никой по веригата на ключа за достъп не знае и не вижда вашия частен ключ. Той се съхранява в изолирана част от паметта и процесора на вашето устройство. Използването на мениджър на пароли с индивидуални пароли просто не предлага същото ниво на защита.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
