


Експертите по информационна безопасност алармират за нова тенденция на черния пазар.
От началото на август 2025 г. специалистите на Zscaler наблюдават разпространението на нов комплект за фишинг с името BlackForce. За кратък период от време са идентифицирани поне пет различни версии на този инструмент. BlackForce комбинира кражба на идентификационни данни с Man-in-the-Browser атаки, за да заобиколи двуфакторната автентикация в реално време. Комплектът се продава в Telegram на цена между 200 и 300 евро и активно се актуализира.
BlackForce вече е използван за имитиране на повече от 11 популярни бранда, включително Disney, Netflix, DHL и UPS. Фокусът на неговия дизайн е върху заобикалянето на защитните механизми и правенето на атаката устойчива на прекъсване. Така, започвайки от четвъртата версия, разработчиците въвеждат система за запазване на данните за сесията в браузъра, което прави процеса на атака по-стабилен – данните, въведени от жертвата, се запазват дори при обновяване на страницата.
Характерна особеност на BlackForce е архитектурата с разделени канали – фишинг сървърът е изолиран от канала на Telegram, по който се изпраща откраднатата информация. Това решение позволява да се запази достъпът до данните, дори ако самият фишинг сайт е деактивиран.
Веригата на атаката започва, когато жертвата кликне върху зловреден линк и попадне на фалшива страница. На този етап се прилага филтриране по IP адрес и User-Agent, за да се попречи на скенерите и системите за сигурност да достигнат до сайта. След „проверката“ потребителят вижда визуално автентично копие на истинския ресурс, където въвежда данните си. Тази информация незабавно се предава на оператора, който е уведомен за сесията „на живо“. След това започва вторият етап на атаката – прихващане на еднократния MFA код.
Двуфакторната автентикация се заобикаля чрез въвеждане на фалшива страница за потвърждение, чрез която нападателят получава MFA кода. След това става възможно пълното компрометиране на акаунта. В някои случаи атаката завършва с пренасочване към истинския сайт, за да се избегне събуждането на подозрение у жертвата.
По отношение на техническото изпълнение BlackForce активно използва фреймуърците React и React Router, което помага за прикриването на зловредния код като окончателна версия на сайта. В по-късните версии се прилага и замаскиране на кода на JavaScript, което затруднява анализа и откриването.
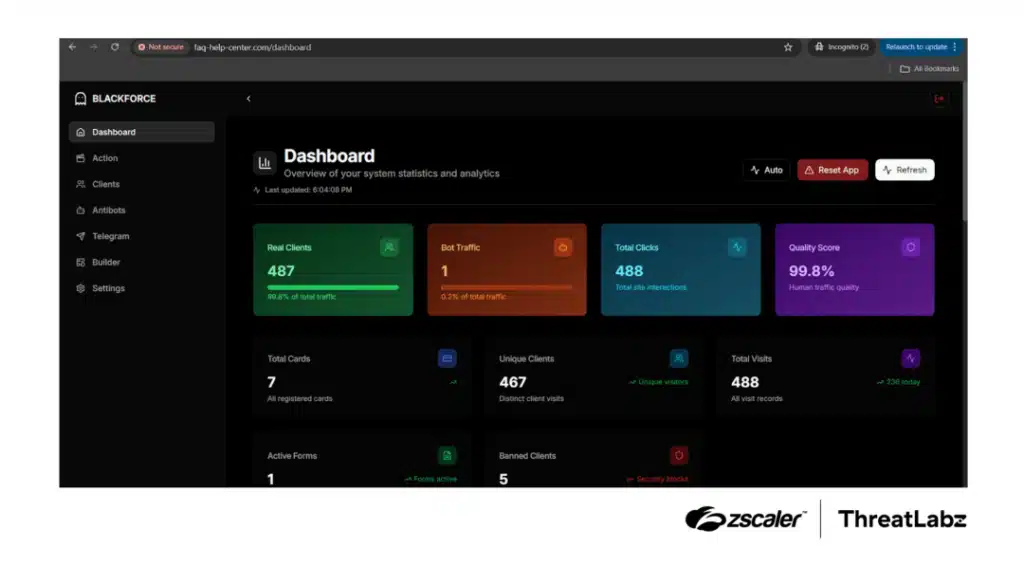
Сървърната част на BlackForce се конфигурира чрез специален панел, който предоставя на операторите широк набор от функционалности: от управление на сесиите до настройка на филтрирането по държава, доставчик на интернет услуги и потребителски агент. Четвъртата версия въведе политика „само за мобилни устройства“, а петата версия подобрява системата за филтриране и добавя мерки срещу анализ от автоматизирани инструменти.
Разработката на BlackForce не стои на едно място. Честите актуализации, преминаването към хибридна архитектура и въвеждането на инструменти за постоянно съхранение на данните показват, че създателите му активно адаптират инструмента към мерките за защита и се стремят да подобрят ефективността му. Тези решения създават допълнителни предизвикателства за откриването на фишинга и изискват от организациите непрекъснато да преразглеждат стратегиите си за защита, включително да преминат към архитектура с нулево доверие.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
