



В средата на този месец, компания, оперираща в областта на инфозащитата даде потвърждение за тенденцията за увеличаващите се възможности на киберпрестъпния свят, разкривайки малвъртайзинг кампания, доставяща рансъмуер и друг тип заплахи.
Както малвъртайзинга, така и рансъмуер заплахите са сравнително нови методи на атака, а а съчетаването им създава една изключително зловеща атака, която може да накара специалисти по сигурността да си скубят косите. Добавете и включването на експлойти за уязвимости в популярен софтуер и вече имате съвсем нов тип атака, която за съжаление се използва все по-често.
Малвъртайзингът (от англ.: malware – „зловреден софтуер“ и advertising – „реклама“) е атака, възползваща се от инфраструктурите и начина за доставяне на онлайн реклама в Мрежата днес. Сложният и често необезопасен и хаотичен процес по доставяне на оналйн реклама към интернет ресурсите включва преминаването на услугите през мрежите на един или няколко по-големи и малки доставчици. Много от тях, както споделят специалисти и както изглежда от практиката досега, обезопасяват некачествено своите системи, оставяйки ги открити за атака. Киберпрестъпниците атакуват системите на някой от по-малките крайни доставчици или на някой от големите дистрибутори на реклама, като успяват да заменят легитимните онлайн съобщения с такива, подготвени от тях. В резултат на това, кликайки върху рекламно съобщение, което потребителят смята за водещо към нормален ресурс, той бива отведен към страница със зловреден код.
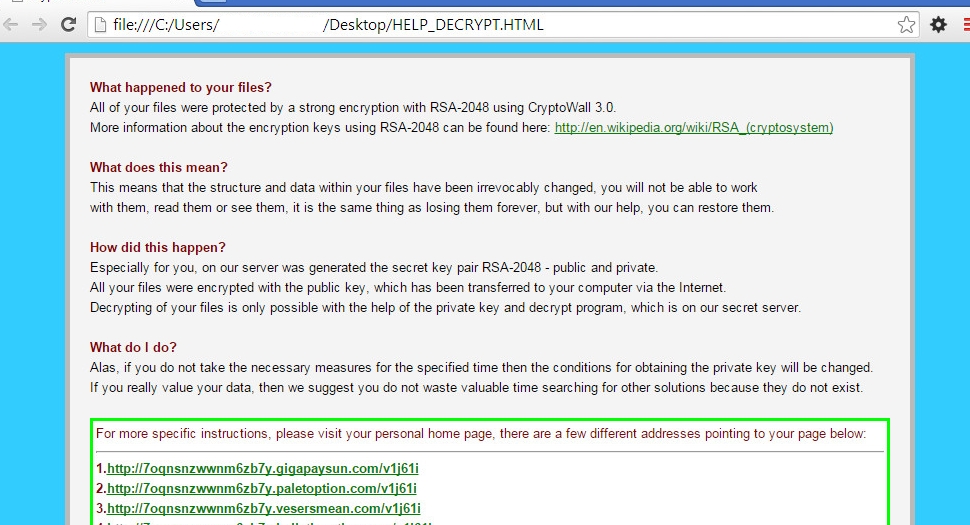
Подобен е и случая от средата на този месец, за който съобщават специалистите от Zscaler. Те са се натъкнали на атаката към интернет потребителите на няколко интернет ресурса. Атаката се е осъществявала посредством drive-by-download (нежеланото сваляне на съдържание от страница), което е подпомогнато от комплекта за експлоатиране на уязвимости Magnitude, който се е помещавал на ресурси, свързани със зловредните рекламни съобщения. Kомплектът е доставял експлойт за уязвимост за Flash, заедно със зловреден JavaScript код, утилизиращ експлойт за уязвимост в Internet Explorer (MS13-009) улесняващ атаката, като за успеха й е помагала и тактика за пренасочване, позната като 302 cushioning. Успешната атака е доставяла към системите криптомалуер, и по-специално Cryptowall 3.0.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
