



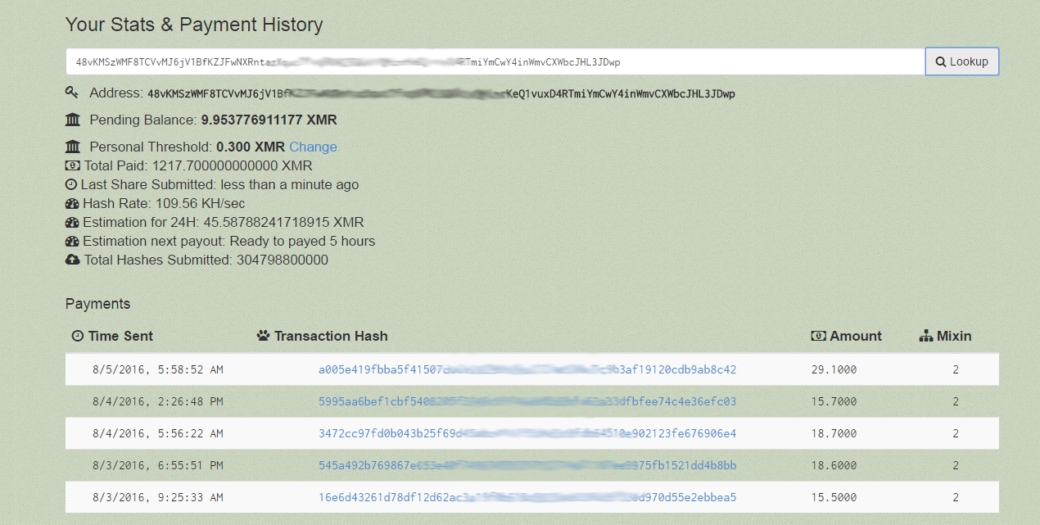
Зловредните програми за *nix-базирани системи не са нищо ново, но са сравнително малко, особено в сравнение с тези, които са насочени към машини с Windows. Mиньорите за криптовалута за *nix системи пък са вероятно още по-малко, за това не е учудващо, че когато се появи заплаха от този тип, медиите разпространяват новината бързо. Както се и случва с Linux.Lady.1 – активна заплаха, регистрирана от специалистите от „Др.Уеб“. И разбира се необичайността на въпросната заплаха не свършва дотук. Освен, че представлява миньор за цифрова валута, насочен към Линукс, той е написан на езика, създаден от Google Go. Освен това, той се разпространява и към други машини.
Именно и възможността му за разпространение на други машини и заразяването му звучи доста особено, вземайки предвид, че докато Windows вирусите са улеснени от до голяма степен една и същата файлова конфигурация и архитектура на процесите в различните Windows инсталации, то изключително фрагментираната вселена на Линукс (наличието на множество различни една от други дистрибуции, които се използват), често бива посочвано като пречка към масовото разпространение на зарази. Самата заплаха използва множество свободни библиотеки, които могат да се открият в Github. След като се разположи Linux.Lady.1 в компютъра, той профилира системата, събирайки информация за нея, след което се свързва с контролен сървър. Оттам бива изпращан конфигурационен файл с инструкции за свалянето и стартирането на програма за копаене на криптовалута. И за да е напълно екзотичен случаят, това не е биткойн – поне в разкритата от руската компания заплаха – а Monero, криптовалута, която може да се добива посредством персонален компютър и курсът ѝ е едва един Monero за два долара.
Програмата може да установи външното IP на заразения компютър, използвайки специални уебсайтове, вписани в конфигурационния файл и така да атакува други компютри в мрежата. Троянецът се опитва да се свърже към отдалечените сървъри посредством порт, използван от Redis без да въвежда парола с очакването системата да не е конфигурирана адекватно, обясняват специалистите по повод на способността на заплахата да заразява други Линукс системи. При установяване на успешна връзка, зловредната програма добавя скрипт и го добавя към списъка със задачите за автоматично изпълнение (cron scheduler). Това способства за свалянето и стартирането на друга заплаха – Linux.Downloader. 196, която на свой ред сваля и инсталира Linux.Lady.1, а след това добавя свои ключове за свързване към компютъра посредством SSH.
Не се съобщава начина на първоначално разпространение на програмата, но вземайки предвид факта, че „Др.Уеб“ я категоризира като „троянска програма“, вероятно става дума за скрита в изглеждащо легитимно приложение. За съжаление, техническото описание не ни дава много информация за първоначалния етап на инфектиране, което би било също така полезно.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
