


От миналата есен насам екипът на Black Lotus Labs в Lumen Technologies е блокирал повече от 550 контролни сървъра, свързани с ботнетите AISURU и Kimwolf. Тези злонамерени мрежи продължават да са сред най-големите в своята категория, като управляват заразени устройства за провеждане на DDoS атаки и насочване на трафика чрез домашни прокси услуги.
Специалистите от QiAnXin обърнаха специално внимание на Kimwolf, като подробно проучиха неговата архитектура. Според техните констатации зловредният софтуер се разпространява главно чрез несертифицирани декодери с Android, като ги превръща в прокси възли с помощта на вграден SDK, наречен ByteConnect. Разпространението се извършва както директно, така и чрез съмнителни приложения, инсталирани на устройствата по подразбиране. В резултат на заразяването повече от 2 милиона устройства с отворен ADB интерфейс стават част от мрежа, използвана за заобикаляне на филтрирането на трафика и по-нататъшно заразяване на други устройства.
По-късно стана ясно, че създателите на Kimwolf не само са отдавали под наем достъпа до заразените устройства, но и са се опитвали да продават прокси трафик срещу фиксирана такса. През септември екипът на Black Lotus Labs откри активност, идваща от канадски IP адреси, които се свързват чрез SSH с контролните сървъри на ботнета.
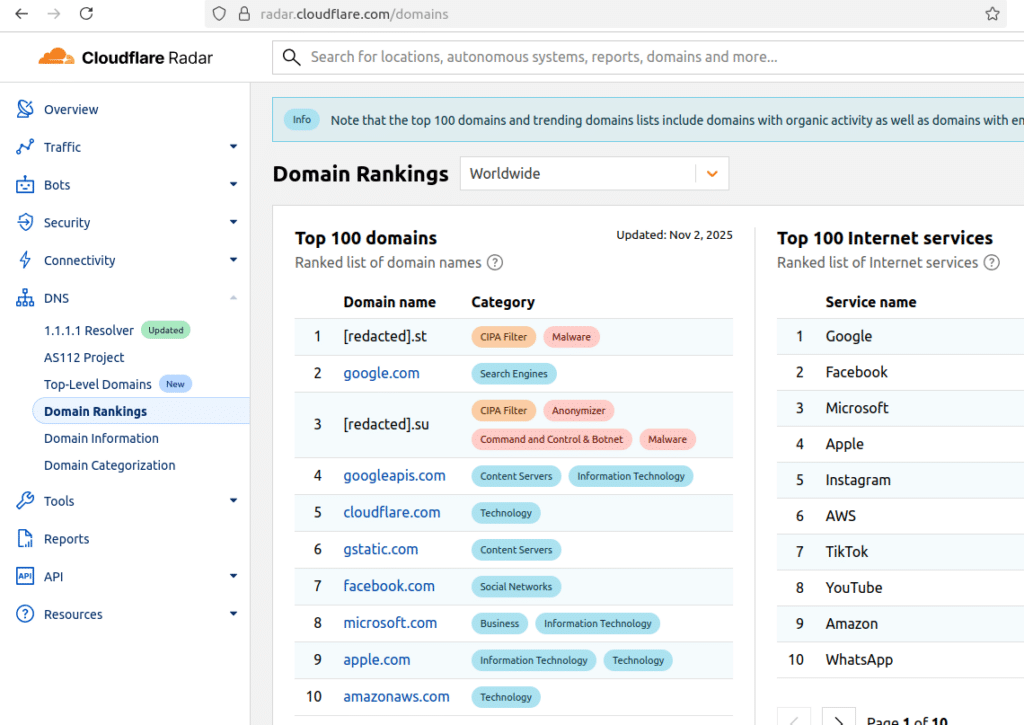
Един от тези домейни дори успя да изпревари Google в списъка на най-популярните домейни на Cloudflare през ноември, преди да бъде премахнат от класацията.
През октомври е открит още един контролен сървър, хостван на IP адреса на базирания в Юта доставчик на хостинг услуги Resi Rack LLC. Компанията се представя като доставчик на сървъри за игри, но се оказа, че съоснователите ѝ са участвали в продажбата на прокси достъп чрез сървър на Discord, наречен resi[.]to. Оттогава този канал за комуникация е изчезнал, но той е бил каналът, използван за активна продажба на заразени хостове.
По същото време Black Lotus Labs регистрира рязък скок в броя на новите ботове в мрежата на Kimwolf – до средата на октомври общият им брой достигнал 800 000. Почти всички от тях са били предлагани за продажба чрез една и съща прокси услуга. Разследването разкри, че ботнетът активно е сканирал услуги като PYPROXY за уязвимости и е заразявал устройства, поддържащи ADB в локалните мрежи. Този подход е позволил те да бъдат превърнати в прокси възли и отдадени под наем на нападатели, които след това са използвали достъпа за по-нататъшно разпространение на зловреден софтуер.
След като един от сървърите на ботнета беше блокиран през октомври, операторите преместиха контрола на друг IP адрес, също собственост на Resi Rack LLC. Скоро последва рязък скок в активността на предаване на зловреден софтуер, което показва тясна връзка между IP адресите и инфраструктурата на AISURU. На този фон беше съобщено за нова прокси мрежа от над 800 компрометирани рутера, базирани на KeeneticOS. Според доклада идентичните конфигурации и SSH отпечатъци сочат автоматизирания характер на хакването – вероятно чрез откраднати пароли или вградени уязвимости във фърмуера.
Заразените рутери са били използвани като прокси сървъри, което е помогнало на нападателите да прикрият злонамерената дейност като нормален трафик от домашни потребители. Такива устройства, за разлика от центровете за данни или търговските хостинги не се включват в списъците за подозрителна дейност и трудно се откриват със стандартните инструменти за анализ на трафика.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
