


Известна киберпрестъпна структура разпространява собствена зловредна програма, експлоатирайки екосистемата на Google Ads, за да краде данни за вписване и конфиденциална информация от корпоративни и бизнес служители, алармират Elastic Security Lab.
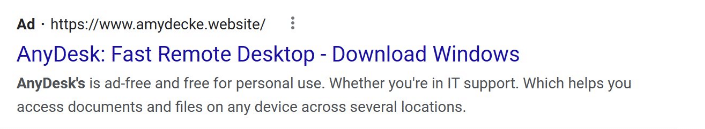
Изследователите от компанията са се натъкнали на изцяло нова зловредна програма, която кръстили LOBSHOT. Тя се разпространява чрез фалшиви уебсайтове, предлагащи свалянето на AnyDesk, популярен софтуер за отдалечено бизнес взаимодействие и сходни продукти. Въпросните сайтове били популяризирани в резултатите от търсенето в Google, възползвайки се от възможностите, които предлага рекламната платформа Google Ads. На тези сайтове се предлагат фалшиви инсталатори на програмата, които се оказват впоследствие бекдор компоненти, позволяващ пълен контрол над системата на жертвата.
Анализ на действията на хакерите установява, че най-вероятен източник на тази кампания е група, позната на специалистите по киберсигурност, като TA505. Те са известни на защитната общност от 2014, когато действията им включват разпространението на Dridex и други банкови троянски програми, а впоследствие и рансъмуер заплахи, като Clop и Locky, използването на ботнет структури, като Neutrino, Necurs и др. Групата е съставена от хора с висока техническа компетентност и много сериозна организация. Макар и действията им да са предимно финансово мотивирани се предполага, че в миналото са извършвали и шпионски действия за правителствени структури.
След инсталацията на зловредната програма, LOBSHOT, профилира системата и изпраща данните на контролиращия я. След това си осигурява трайно присъствие в системата чрез промяна в регистъра на Windows и започва да търси нужната му информация, като в случая става дума за браузърни разширения за крипто в трите популярни браузъра Mozilla Firefox, Edge и Chrome. LOBSHOT притежава и скрит hVNC (hiddenVNC) модул, който поема нещата оттук. За разлика от популярните VNC решения, позволяващи свързването на два десктопа по дистанционен път, при който клиента вижда всичко, което отсрещната страна извършва по системата, hVNC – популярен сред хакерите инструмент, поема същото ниво над системата, но без знанието на жертвата и без тя да разбира случващото се. Програмата създава виртуален десктоп и получава възможността да прави снимки на екрана, контролира мишката, стартира Run и explorer.exe процесите, да контролира звука и съдържанието в клипборда, да активира Start менюто и др. Настоящата кампания на TA505 е започнала вероятно през 2022 и както посочват от Elastic Security, вероятно продължава и днес.
„Престъпните групи продължават да използват малвъртайзинг (доставянето на зловреден код чрез фашива реклама – б.а.), за да предлагат зловреден софтуер, като LOBSHOT под формата на легитимни програми. Този тип зловредни програми изглеждат малки, но съдържат в себе си значителни функционалности, които им помагат да се придвижват напред по-бързо в етапите на първоначалния си достъп с напълно интерактивни способности за отдалечен контрол. Ние продължаваме да наблюдавае нови проби от програмата всяка седмица и очакваме тя да остане тук за известно време“, пишат Elastic Security.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!

















