



 Aris Adamantiadis, известен белгийски специалист по информационна безопасност, известен с разработването на проекта libssh, публикува работен прототип на програма, потвърждаваща теорията за наличието на вградена „задна врата“ в алгоритъма Dual EC DRBG за генериране на псевдослучайни числа. Доскоро този алгоритъм бе включен в стандарта NIST SP 800-90 и се използваше по подразбиране в софтуера Bsafe и RSA Data Protection Manager на компанията RSA.
Алгоритъмът Dual EC DRBG описва метод за генериране на псевдослучайни числа и е базиран на криптографски методи чрез използване на елиптични криви. Разработен е от Агенцията за Национална Сигурност на САЩ и е включен в почти всички криптографски програми. Алгоритъмът стана скандално известен през септември 2013 година, когато Едуард Сноудън представи материали, които показваха, че в програмната реализация на алгоритъма АНС е вградила „задна врата“, чрез която се предсказват следващите генерирани случайни числа, които са в основата на криптографските алгоритми.
Сноудън подсказа, че в реализацията на Dual_EC_DRBG тайно са поставени няколко константи, които осигуряват скрито решение за определяне моментното състояние на генератора за случайни числа и предсказването на следващите случайни числа – нещо, което обезсмисля сигурността на данните.
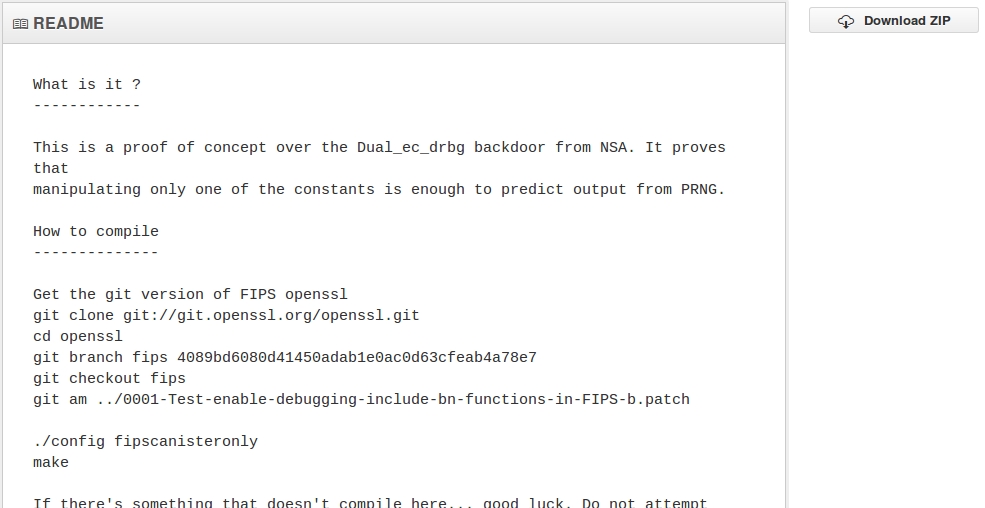
Специалистът успешно е демонстрирал предсказването на следващите генерирани числа чрез използването на само една променена константа в реализацията на Dual_EC_DRBG. Сорс кодът е публикуван свободно в GitHub (github.com/arisada/dualec_poc).
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
