



Уязвимостите от типа „нулев ден“ (zero-day) представляват неоткрити недостатъци в сигурността. Според ново проучване на Google заплахата от този тип уязвимости продължава да нараства с бавни, но стабилни темпове.
Дейността на уязвимостите от типа нулев ден непрекъснато се подобрява за киберпрестъпниците и става все по-опасна за крайните потребители, специалистите и корпоративните организации. След като анализира 75 уязвимости от типа нулев ден, които могат да бъдат уверено отнесени към 2024 година, Google Threat Intelligence Group публикува доклад, в който подробно са описани фактите и тенденциите, разкрити по време на проучването.
Докладът се фокусира върху zero-day уязвимости, които са били открити и разкрити, което означава, че значителен брой неоткрити уязвимости може би все още се крият в ИТ системите и устройствата.
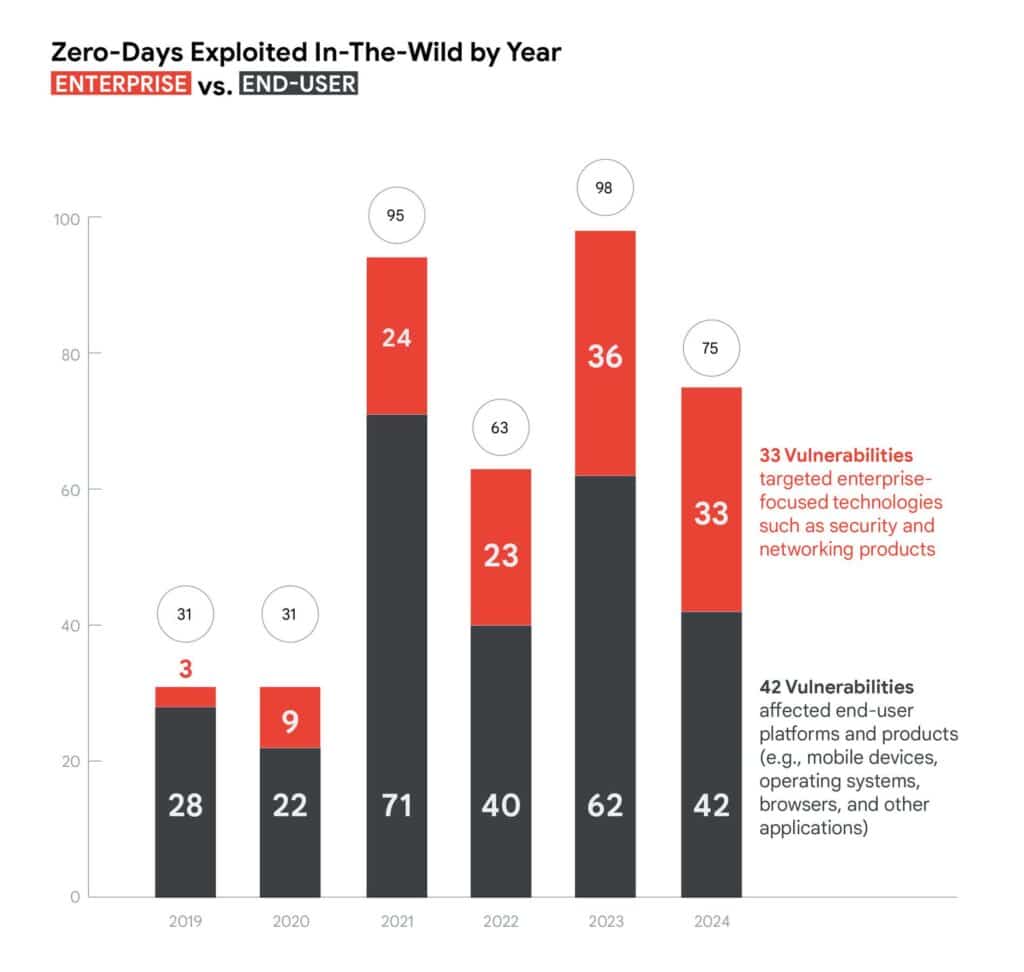
Макар че 75-те експлоатирани уязевимости, установени през 2024 година представляват намаление спрямо 98-те, докладвани през 2023 година, общата тенденция остава постоянна: пазарът на експлоатиране на уязвимости от типа нулев ден продължава да расте с постоянни темпове. Атакуващите все по-често се насочват към корпоративни среди, с особен акцент върху продуктите за сигурност и мрежовата инфраструктура.
Според Google операциите по кибершпионаж са водещи в приписването на експлойти от типа нулев ден.
Подкрепяните от правителствата групи за заплахи – а в някои случаи и хакери от трети страни, работещи от името на враждебни държавни субекти са отговорни за над 50 % от уязвимостите, които Google Threat Intelligence Group е успяла да припише през 2024 година. На китайските държавно спонсорирани хакери се дължат 5 известни експлойта нулев ден, докато севернокорейските групи за кибершпионаж за първи път в историята съвпадат с тази цифра.
Друга значителна заплаха идва от търговските доставчици на шпионски софтуер, които често твърдят, че продават инструментите си изключително на легитимни правителствени клиенти. Въпреки това, дори когато такива компании са затворени от правоприлагащите органи или са изправени пред обществен отпор, GTIG отбелязва, че търсенето на тези инвазивни продукти остава достатъчно високо, за да поддържа и дори да развива индустрията.
Докладът на Google предлага и някои насоки за производителите на софтуер и хардуер, които се стремят да ограничат разпространението на заплахите от типа нулев ден. Въпреки че уязвимостите стават все по-лесни за придобиване и използване, широко използваните продукти като мобилни операционни системи и уеб браузъри са подобрили своята сигурност. Въпреки това продуктите за крайни потребители продължават да бъдат основни мишени както за киберпрестъпниците, така и за нападателите от национални държави. Това, според Google подчертава необходимостта от по-силни и непрекъснато развиващи се практики за сигурност в цялата технологична екосистема.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
