



Близо 71 милиона уникални идентификационни данни за влизане в уебсайтове като Facebook, Roblox, eBay и Yahoo се разпространяват в интернет от поне четири месеца, съобщи вчера изследовател по киберсигурност.
Трой Хънт – оператор на услугата за уведомяване за пробиви „Have I Been Pwned? (HIBP)“, заяви, че огромното количество данни е било публикувано на добре познат черен пазар, който посредничи при продажбата на откраднати данни.
Това не е типичното изтичане на пароли
Някои очевидни неща попречиха на Хънт да отхвърли този случай като маловажен, по-специално съдържанието, което показва, че близо 25 милиона от паролите никога не са били виждани в пространството преди:
- 319 файла с обща големина 104 GB
- 70 840 771 уникални имейл адреса
- 427 308 индивидуални абонати на HIBP, които са били засегнати
- 65,03% от адресите, които вече са включени в HIBP (въз основа на 1000 произволни извадки);
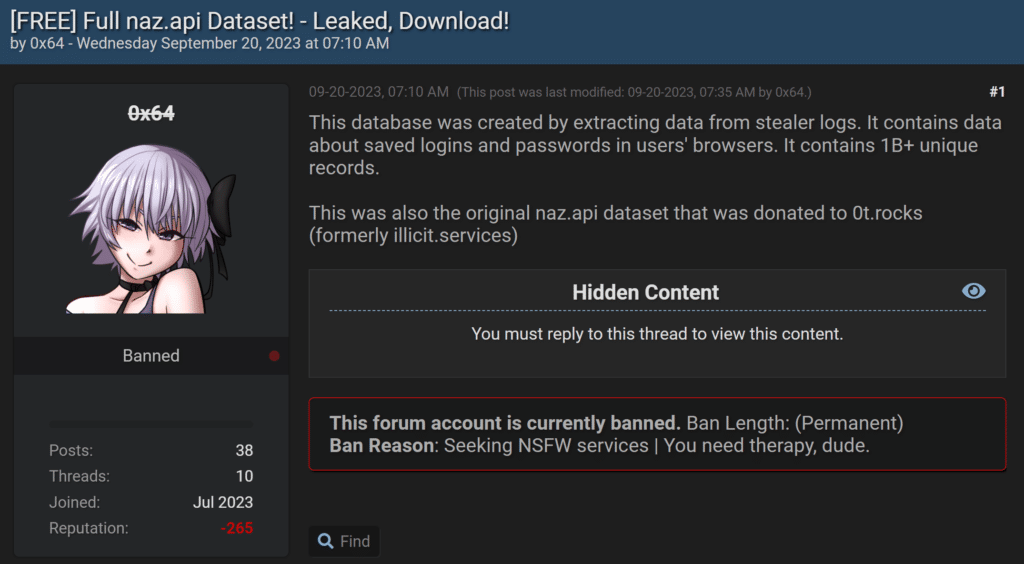
„Последното число е истинският удар. Когато 1/3 от имейл адресите никога не са били виждани преди, това е статистически значимо. Това не е просто обичайната колекция от повторно използвани списъци, опаковани с чисто нова панделка и представяни като следващото голямо нещо – това е значителен обем нови данни. Когато погледнете горната публикация във форума, към която са придружени данните, причината за това става ясна: тя е от „крадци на логове“ или с други думи, от зловреден софтуер, който е заграбил идентификационни данни от компрометирани машини.“
пише Хънт
Редактирано изображение, публикувано от Хънт (по-долу), което показва малка извадка от разкритите данни показва, че са били намерени данни за акаунти в различни сайтове. Сред сайтовете са Facebook, Roblox, Coinbase, Yammer и Yahoo. В съответствие с твърдението, че данните са били събрани от „stealer“ – зловреден софтуер, който работи на устройството на жертвата и качва всички потребителски имена и пароли, въведени в страницата за вход – паролите се появяват в обикновен текст. Данните за акаунти, взети при пробиви в уебсайтове, почти винаги са криптографски хеширани.
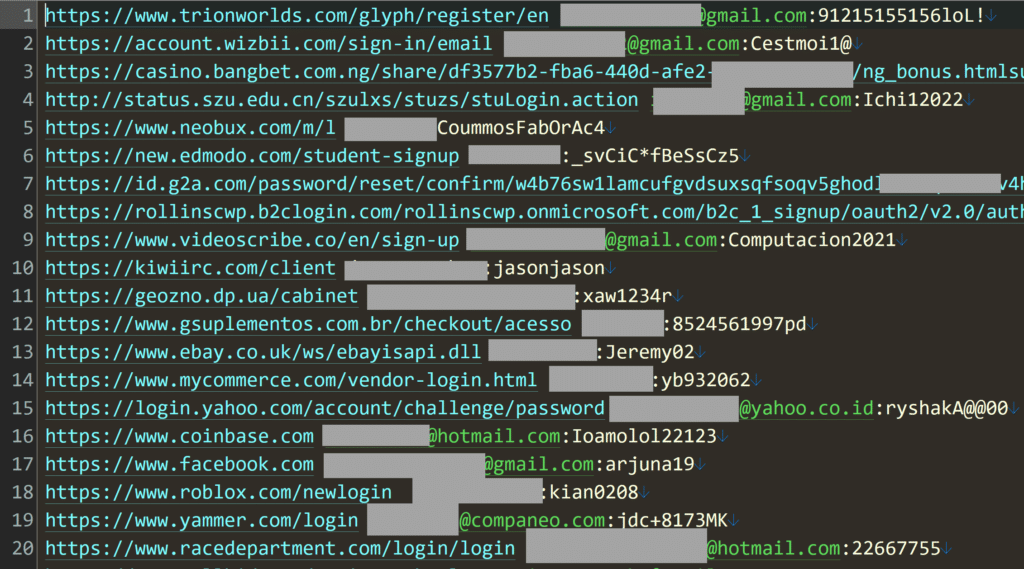
Тъжна забележка: Повечето от изложените данни са слаби и лесно биха станали обект на обикновена речникова атака.
Хънт потвърди автентичността на набора от данни, като се свърза с хора от някои от посочените имейли. Те потвърдиха, че посочените в тях пълномощия са (или поне някога са били) точни.
За да проверите дали вашите данни фигурират в изтеклия набор от данни или в някое предишно изтичане, посетете Have I Been Pwned като натиснете ТУК.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
