


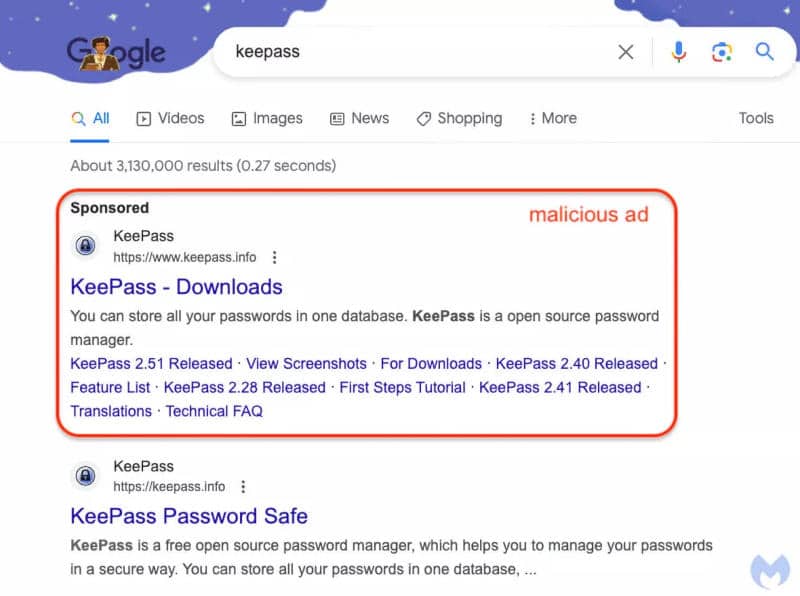

В рекламната мрежа Google Ads експертите на компанията Malwarebytes, които са отговорни за разработването на едноименния антивирус, съобщиха за нов тип атака, чието предназначение е да привлича доверчивите интернет потребители към фалшивите ресурси, чиито адреси са възможно най-сходни до тези на сайтовете на добросъвестните софтуерни разработчици.
Рекламата в търсачките е маркирана по съответния начин, но на външен вид практически не се различава от резултатите в органичното търсене — така невнимателният потребител рискува да щракне върху линка в рекламата и да се озове на сайт, създаден от измамници или разпространители на вируси. Нападателите не само създават копия на сайтовете на добросъвестните софтуерни разработчици, но фалшифицират и техните URL-адреси: компанията Malwarebytes съобщи, че са поставили реклами в мрежата на Google Ads, заменяйки някои символи с много подобни.
За да направят това, те са използвали Punycode — стандартен метод за преобразуване на Unicode символите в ACE-последователности, които се използват в уеб-адресите. Тази тактика се нарича „хомографска атака“ — в адресите се използват знаци, които не са част от основната латинска азбука: букви от кирилица, гръцки и арабски, дори и китайски знаци. Ярък пример за това беше фалшивата реклама за мениджъра на пароли KeePass.
 Преди това нападателите са използвали поддомейни или алтернативни разширения на домейни, за да подмамят потребителите да кликнат върху тези връзки, но използването на Punycode може да заблуди дори внимателния и технически опитен потребител. Като пример е даден символът ‘ḳ’ (U+1E33), който се различава от обичайното латинско k с малка точка в долната част — лесно може да бъде пропусната или объркана с петънце на монитора.
Тактиката „хомографска атака” е известна отдавна, но за първи път е забелязана в рекламната мрежа на Google. За съжаление, няма просто решение на проблема — всеки самостоятелно трябва да обръща повече внимание на рекламата в търсачките или да въвежда самостоятелно известните адреси, като избягва печатните грешки, които между другото също са известно оръжие в ръцете на измамниците.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
