


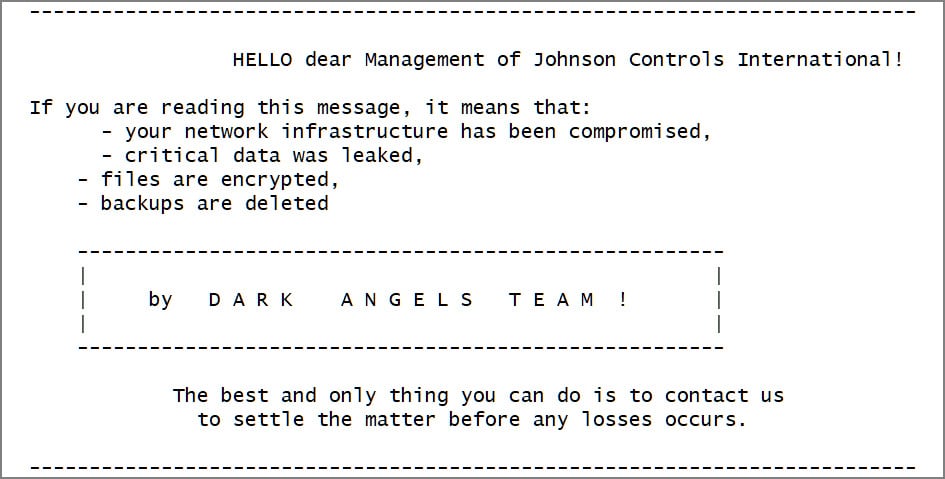

Компания, влизаща в списъка Fortune 50 е заплатила откуп в размер на $ 75 милиона на популярна рансъмуер група.
Новината идва от последния доклад на Zscaler за рансъмуер сцената през миналата година. Огромният откуп е платен на банда киберпрестъпници, известни като Dark Angels. Разкритието на Zscaler беше потвърдено по-късно от компанията за крипто разследвания Chainalysis. Според Zscaler актът на плащането на откуп и то в такива големи размери би окуражило и други киберпрестъпни банди да търсят техния успех. Chainalysis допълват, че инцидента е доказателство за наблюдението им, че престъпниците все по-често избират по-малко и целеви атаки към големи цели, вместо масирани набези към множество жертви едновременно.
BleepingComputer привеждат, че най-големият единичен откуп, платен от компания след рансъмуер атака е на застрахователния гигант CNA. През 2021 стана ясно, че те плащат на Evil Corp. сумата от $40 млн. в биткойн. Използвайки данните на Zscaler и разследване на Bleeping, те стигнали до заключението, че компанията платила огромния откуп са вероятно Cencora. Фармацевтичният гигант става жертва на атака през февруари тази година. Компанията е поставена на 10-то място в актуалния списък Fortune 50. За самата атака така и не поема никоя престъпна организация. Това води до заключението медията, че е бил платен откуп. Bleeping са се свързали с компанията за коментар по темата, но те не са отговорили на запитването.
Dark Angels е рансъмуер група, появила се преди повече от две години. От тогава те използват различни техники и инструменти за атака към жертвите си. Подобно на други кибербанди, групата използва първоначалния си достъп до корпоративната мрежа да напредне търпеливо в нея. Те се придвижват незабелязано, като в същото време копират чувствителни данни от компрометираните сървъри. Когато получат достъп до домейн контролера инсталира и рансъмуера си. В началото използват зловредна програма на основата на Babuk срещу Windows и VMWare ESXi инстанции. Впоследствие включват в арсенала си и криптозаплаха, използваща код от Ragnar Locker и насочена към Линукс инсталации.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
