Отдавна не бяхме чели за голяма малвъртайзинг кампания в Интернет, но тези дни това се промени.
Компанията за информационна защита Confiant алармираха за сериозна кампания по доставянето на зловредна реклама към милиони потребители на Мрежата, която е активна от поне осем месеца.
Неизвестната престъпна група, която Confiant наричат Tag Barnakle действа по-малко по-различен начин от сходни малвъртайзинг колективи. Вместо да използват слабостите в самите процеси по доставянето на онлайн реклама и често липсата на допълнителни проверки от големите доставчици на онлайн реклама, хакерите компрометират рекламни сървъри Revive.
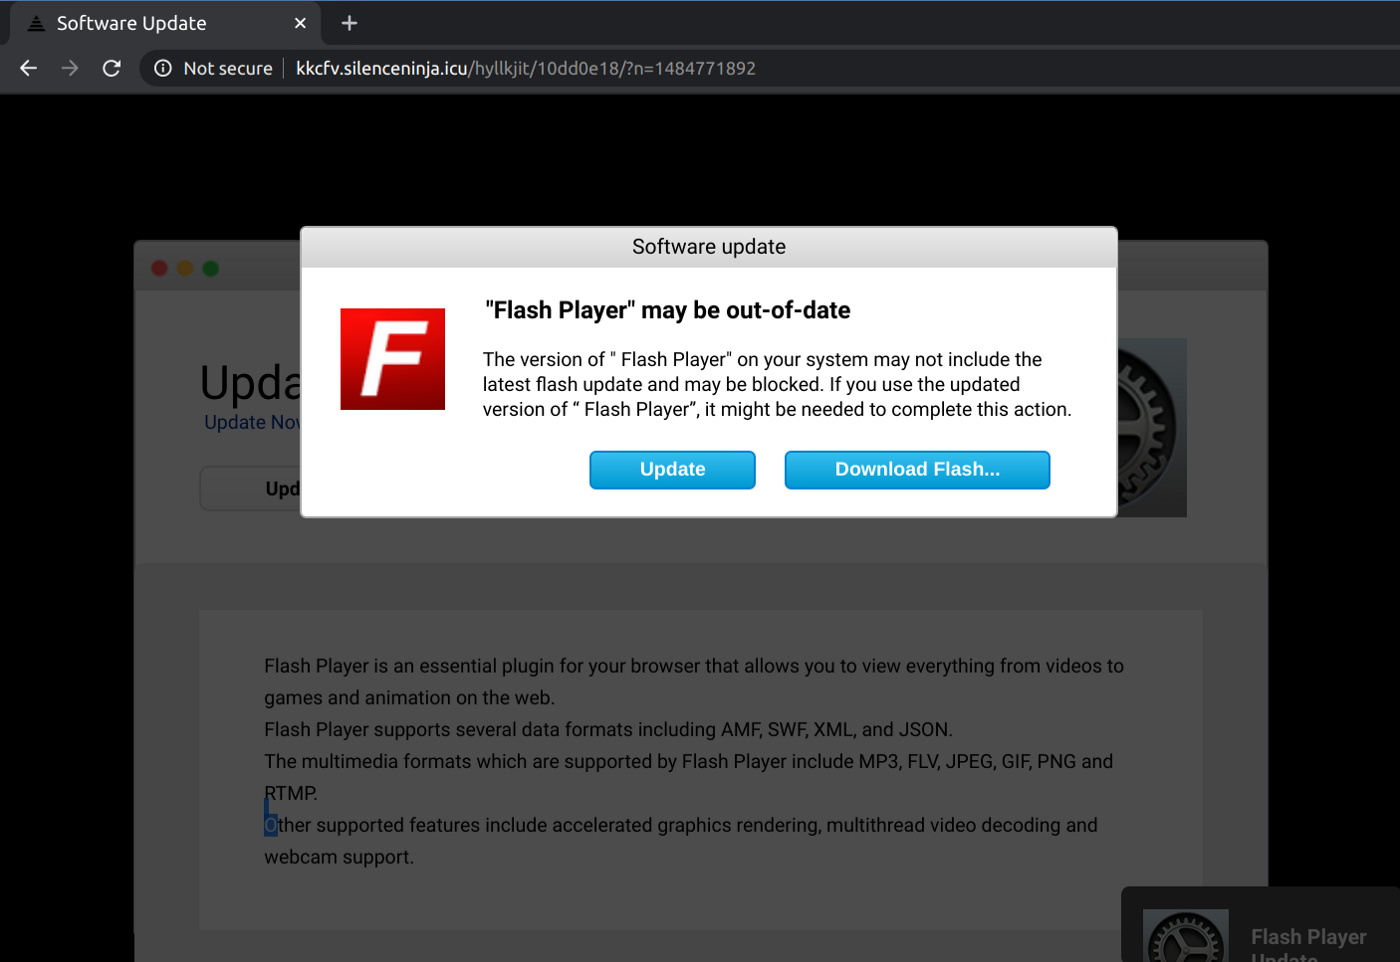
Revive представлява линия сървъри, помещаващи и обслужващи доставянето на онлайн реклама. Revive е с открит код – огромен PHP проект, който съществува вече повече от десет години и се използва активно. Въпросните сървърни инстанции предлагат място за съхранение на свободни слотове за доставяне на реклама, от което се възползват издатели и агенции. Макар и добре поддържан от своите създатели, уязвимостите в кодовата база на Revive през годините не са една и две, а администриращите въпросните инстанции не винаги се грижат добре за тяхната сигурност. Именно от това и се възползват в настоящата кампания от Tag Barnacle. Те компрометират защитата на сървърите с помощта на експлойти за вече известни уязвимости, след което поместват в споменатите слотове, които издателите използват, за да съхраняват и предлагат пред посетителите на сайтове реклама, свой собствен зловреден код. Това, което те използват в случая е познато от голяма малвъртайзинг мрежа, известна с това, че предлага фалшиви обновления за Flash Player, криещи троянски коне, адуер и друг тип зловреден код.
Макар и Confiant да са регистрирали едва 60 подобни компрометирани сървърни инстанции, то става дума за доставянето на зловреден код към хиляди системи по целия свят. Това става възможно, тъй като зловредната реклама, разпространявана от престъпниците се бива предавана към множество други рекламни компании чрез RTB (real-time bidding) схеми, които са интегрирани между услугите. Само за един ден, от един RTB сървър, става дума за 1.25 милиона рекламни импресии, които са засегнати, уточняват от компанията.
В интервю за ZDNet, от Confiant напомнят, че метода на хакерската група, използван тук не се практикува от доставчици на зловредна реклама от години. Те обикновено избират далеч по-лесен начин за това, като просто регистрират фалшива рекламна компания и започват да доставят зловредна реклама необезпокоявано, генерирайки сериозна печалба от престъпната си дейност – една от слабостите в огромната онлайн рекламна индустрия.
„Вижда ли сме и други доставчици на зловредна реклама да го правят, но това е по-рядко използвано поради няколко причини. Преди всичко, хакерите знаят за съществуването на тази „сива“ зона, когато става дума за зловредна реклама. Когато обаче хакнеш рекламен сървър, няма никакво съмнение, че вече си нарушил по сериозен начин закона. Това е и съвсем различен фокус, като цяло. Мисля, че не всички малвъртайзъри имат уменията и ресурсите, за да компрометират рекламни сървъри или акаунти. Да си платиш за рекламен слот е пътя към най-малкото съпротивление“, пояснява Елия Стайн от Confiant.
Макар и да са уведомили собствениците на засегнатите Revive сървъри, не всички са откликнали на докладите им, като кампанията на престъпниците все още продължава.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!