



Според нов доклад за заплахите, изготвен от Google Threat Intelligence Group (GTIG), севернокорейските ИТ специалисти разширяват дейността си по целия свят, особено в Европа, като създават значителни рискове за киберсигурността, шпионажа и финансите на компаниите, които не знаят, че използват такива специалисти.
В доклада, публикуван тази седмица, се подчертава как агенти от Северна Корея (КНДР) продължават да проникват в организации под фалшива самоличност, като използват платформи за работа на свободна практика и възможности за работа от разстояние, за да генерират приходи за санкционирания режим.
Тактиките им се развиват от използване на виртуални ИТ среди до агресивни кампании за изнудване срещу бивши работодатели.
След повишаване на осведомеността и правоприлагането в САЩ, севернокорейските ИТ-агенти насочиха вниманието си към европейските компании. GTIG установи, че работници от КНДР активно търсят работа в Германия, Португалия и Обединеното кралство, като често се насочват към отбранителни и правителствени организации. Установено е, че един работник е използвал поне дузина подставени лица в Европа и САЩ, като едновременно е кандидатствал за различни позиции и е предоставял фалшиви препоръки – понякога чрез други контролирани от него лица.
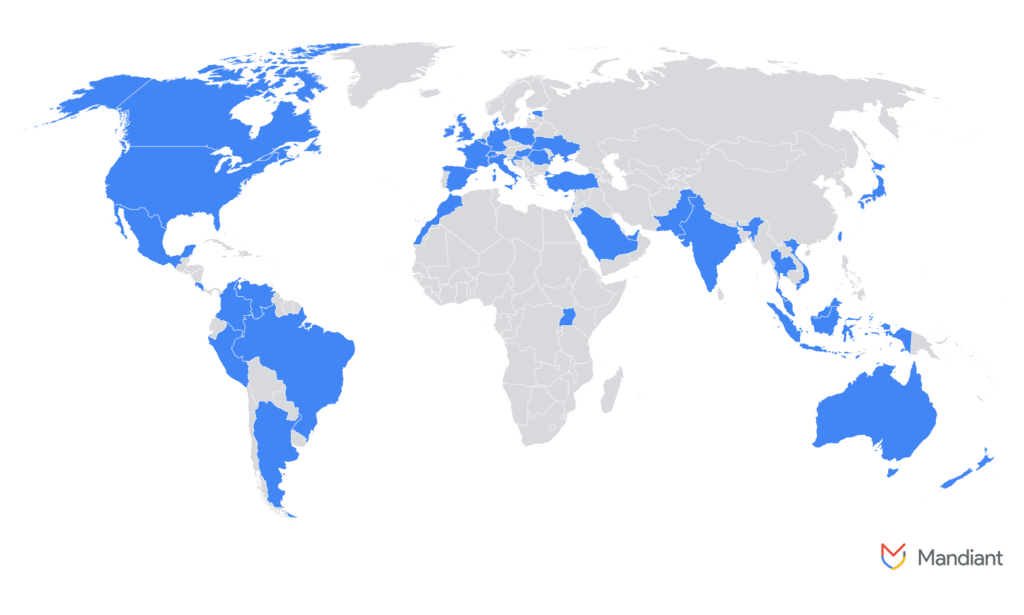
В Обединеното кралство севернокорейски изпълнители са участвали в широк спектър от проекти за разработка, включително уеб платформи, блокчейн системи, разработване на чатботове и приложения с изкуствен интелект. Това включва разработване на интелигентни договори Solana и приложения с изкуствен интелект, изградени с рамки като React, MongoDB, Tailwind CSS и Golang.
За да избегнат разкриване, ИТ-агентите от КНДР често се представят за граждани на Украйна, Италия, Сингапур и Виетнам, като използват комбинация от реални и фиктивни самоличности.
Обикновено те се наемат чрез платформи за свободни професии като Upwork, Freelancer и Telegram и им се плаща в криптовалута или чрез услуги като Payoneer и TransferWise, за да се прикрият произходът и потокът на средствата.
GTIG идентифицира и поддържаща инфраструктура в Европа, включваща посредници, които помагат на севернокорейските оперативни работници да се сдобият с фалшиви самоличности, да заобиколят процесите на проверка на самоличността и да отклонят корпоративно оборудване. В един от случаите фирмен лаптоп, предназначен за Ню Йорк е използван в Лондон.
Специалистите подчертават, че измамниците все по-често се насочват към компании, които използват политики за BYOD (Bring Your Own Device). Този подход им позволява да работят от лични устройства, които не се наблюдават от корпоративната сигурност, и също така премахва необходимостта от изпращане на лаптопи – намалявайки риска от разкриване чрез проверка на адреса.
GTIG призовава компаниите, особено европейските, да засилят процесите за проверка на самоличността, да наблюдават отблизо служителите на свободна практика и да гарантират, че крайните точки във виртуалните работни пространства са добре защитени.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
