



Киберсигурността днес е изключително динамична и постоянно се променя. С развитието на технологиите и навлизането на изкуствен интелект, както в защитната, така и в нападателната част, киберпрестъпният свят се развива също толкова бързо, ако не и по-бързо от останалите индустрии. Докато DDoS атаките остават популярни и създават временни прекъсвания в работата на дадена система, реалните заплахи надхвърлят простото претоварване на архитектурата. Често зад DDoS атаките се крият много по-сериозни кибератаки като течове на данни и криптиране на информация, които водят до значителни щети за бизнеса. В много случаи DDoS служи за отвличане на вниманието, докато същинската атака се осъществява незабелязано.
На този фон Европейският съюз въведе две ключови директиви – NIS2 и DORA, които целят повишаване на устойчивостта на бизнеса в киберсредата. Те не просто въвеждат нови правила, но и създават възможности компаниите да изградят по-добри механизми за защита и управление на риска. NIS2 надгражда предходната директива NIS, която първоначално обхващаше публичния сектор. Сега секторите, включени в обхвата на директивата, се увеличават от седем на седемнадесет, като фокусът вече е върху частния сектор. Това разширяване води до по-практични и задължителни мерки за киберсигурност, които компаниите трябва да въведат, за да гарантират устойчивостта си в дигиталното пространство.
От своя страна DORA (Digital Operational Resilience Act) е насочена специално към финансовия сектор
Той е един от най-често атакуваните, поради което изискванията за неговата устойчивост са още по-строги. Въпреки че DORA се основава на принципите на NIS2, тя надгражда директивата, като включва допълнителни механизми за управление на риска и регулации, които са съобразени с природата на финансовите услуги. Директивите засягат ключови индустрии, които са често обект на кибератаки – телекомуникационния, транспортния и здравния сектор, както и държавните институции. В Европейски съюз NIS2 вече е в сила от 17 октомври миналата година, а DORA – от 17 януари тази година. Това са европейски регулации, които предстои да бъдат напълно интегрирани в националното законодателство.
Компаниите, които попадат в обхвата на директивите, трябва да предприемат конкретни мерки, за да гарантират защитата си. Най-важното е мерките да бъдат реални и приложими, а не просто документирани формално. Важно е да се работи в партньорство с експерти по киберсигурност, които могат да помогнат не само с внедряването на правилата, но и с обучението на екипите. Много компании се тревожат, че новите регулации ще ги принудят да изградят голям IT отдел, но реалността е, че подобни дейности могат да бъдат аутсорснати към външни компании. Това прави внедряването на мерките по-достъпно и ефективно, без да е необходимо компаниите да разширяват вътрешните си екипи.
Един от партньорите, които могат да помогнат с адаптацията към новите реалности, е Cyberоne – обучен екип, който работи в сферата на управление на инциденти, внедряване на системи за киберсигурност и защита на бизнеса. Компанията предлага оперативен център за киберсигурност, провежда анализи и одити на информационната сигурност, както и тестове за проникване. Основният подход на Cyberоne е да работи заедно с вътрешните екипи на компаниите, помагайки им да развият необходимите компетенции в сферата на киберзащитата и управлението на инциденти. Cyberоne предоставя цялостни решения за киберсигурност, които помагат на бизнеса да защити своите дигитални активи и да се адаптира към новите регулации. Компанията предлага три основни подхода към сигурността: превенция, защита и съответствие.
Превенцията включва анализи на уязвимости, пенетрейшън тестове и обучения за служители, които помагат на компаниите да идентифицират слабите си места и да предприемат мерки преди да станат жертва на атака.
Защитата се осигурява чрез 24/7 мониторинг, инструменти за откриване на заплахи, защита на крайни устройства и управление на инциденти. Cyberоne разполага със Security Operations Center (SOC), който следи за подозрителна активност и реагира незабавно при инциденти.
Съответствието с регулациите като NIS2 и DORA е ключов аспект от услугите на Cyberоne. Компанията помага на бизнеса да внедри необходимите мерки, да премине одити и да гарантира, че отговаря на изискванията за киберсигурност.
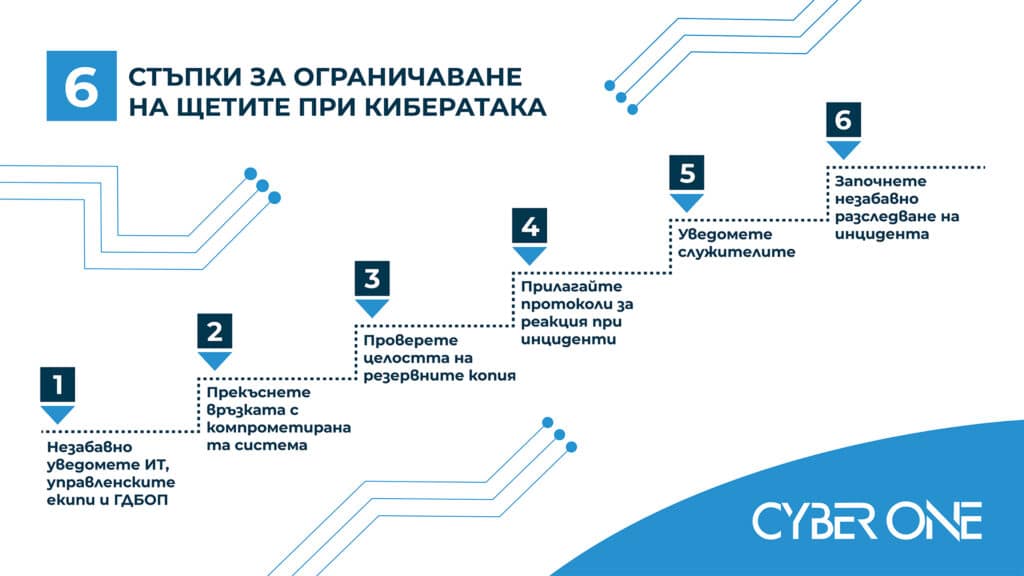
Времето за реакция при киберинцидент е критично. Обикновено първите няколко минути след атаката са решаващи, като бързата реакция значително намалява щетите. Компаниите трябва да провеждат симулации на подобни ситуации, за да могат да се подготвят ефективно. Ясно разписаните процедури за реакция трябва да отразяват практическата работа на компанията, а не просто формалните изисквания. Друго важно условие е наличието на доверен партньор, който може да помогне с експертна намеса при необходимост. Cyberone има ясно разписан протокол при киберинцидент и стъпки за незабавно ограничаване на атаката.
Киберзастраховането е част от инструментите за киберсигурност, но за разлика от традиционното застраховане, разчита на различни механизми
Основната идея е не просто покриване на щети след инцидент, а превенция и защита. Нито застрахованият, нито застрахователят искат да се случи инцидент, затова успешните модели на киберзастраховане залагат на управление на риска. Практиката показва, че ако застрахователите не се грижат за сигурността на клиентите си, тази линия на бизнес може да се окаже нерентабилна. Именно тук киберзастраховането играе ключова роля, различна от класическото разбиране за застраховка, при което се чака настъпване на събитие, за да се изплати обезщетение.
С новите директиви пред бизнеса стои сериозно предизвикателство. В момента не се наблюдава паника, но очакванията са това да се промени с началото на проверките и глобите. Вече има назначени екипи в Министерството на електронното управление, в БНБ и в Комисията за финансов надзор, които ще следят за изпълнението на изискванията. Макар че точната дата на началото на проверките не е известна, изглежда вероятно те да започнат скоро.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
