



Тези дни стана ясно как е бил компрометиран форума на MacRumors – инцидент довел до изтичането на данните десетки хиляди потребители на интернет ресурса. Била е използвана неизправена все още zero-day уязвимост в платформата, на основата, на който е изграден форума – vBulletin.
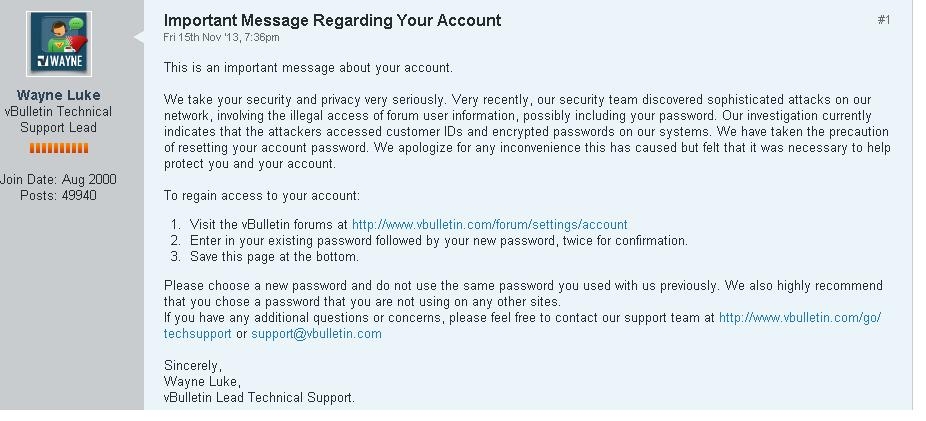
В петък отговорникът по техническата поддръжка на vBulletin Уейн Люк се появи във форума на сайта на издателя на форумната платформа, за да предупреди, че е засечена атака към мрежата на сайта, при която тя е била компрометирана, като атакуващата страна е получила достъп до идентификационните номера на потребителите и придружаващите ги пароли (които са били криптирани) – засегнати от пробива са хиляди.
Екипът на vBulletin е действал бързо и са променили паролите на потребителите.
Междувременно на сцената се появи и хакерска групировка с името Inj3ct0r Team, които поеха отговорност за пробива на страниците си в Twitter и Facebook, като стана ясно, че вината за пробива във форумите на MacRumors също е тяхна.
„Inj3ct0r Team хакна vBulletin и MacRumors.com“, написаха на страницата си във Facebook хакерите. „В наши ръце са shell-а, базата данни и root-сървъра. Открихме критично важна уязвимост във всички версии на vBulletin – версии 4.х.х и 5.х.х…Използвахме zero-day експлойт и се добрахме до парола на модератор“.
И това не е всичко. Изглежда, че Inj3ct0r Team имат желание да осребрят „откритието“ си, като предлагат уязвимостта, която позволява неоторизирана страна да изпълни случаен код в системите за сумата от $7000 – в биткойни или посредством плащане чрез WebMoney – и това на сайта на групата.
Бари Штайман от Imperva пък съобщава, че на 15-ти този месец е засечен и трансфер на 15 биткойна – сума, равняваща се на около $7000 – към биткойн адреса на Inj3ct0r Team. Проследяването е направено благодарение на лога от транзакцията.
Imperva е компанията, която съобщи през октомври за наличието на уязвимост във vBulletin, която позволяваше на неоторизирана страна да създаде администраторски акаунт на платформата. Настоящата уязвимост е различна.
„Желаехме да докажем, че нищо на този свят не е сигурно“, философски заключават Inj3ct0r Team на страницата си във Facebook. „Интернет безопасността е мит“.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
