



Вероятно просто си губите времето.
Има изобилие от съвети за правилното боравене с паролите: Използвайте сигурен мениджър за съхранение на вашите пароли; използвайте двуфакторно удостоверяване (2FA), за да добавите допълнително ниво на сигурност към вашите акаунти. Но има още един съвет, който се ползва със същата почит като останалите: Сменяйте паролите си често – може би веднъж на три месеца. Този навик е толкова силно наложен, че много компании и организации карат целия персонал да сменя паролите си няколко пъти годишно в името на сигурността. Работата е там, че по всяка вероятност това всъщност не допринася с нищо за вашата сигурност.
Идеята, че смяната на паролите по няколко пъти годишно е крайъгълен камък на вашата сигурност, може би е вкоренена в много от нас. В края на краищата това не е нищо ново. Според проучването на изданието PCMag, тази практика датира отдавна: Когато експертите по сигурността пишат за паролите, те често пишат и за тяхната смяна. Просто това е начинът, по който се дават тези съвети. Но това може да се окаже твърде лош навик.
Добрите пароли (обикновено) не трябва да се променят
Смяната на паролите има смисъл само когато паролите ви са компрометирани. В крайна сметка, ако никой не знае паролата ви, защо да я променяте? Въпреки това паролите непрекъснато се разбиват. Ето защо може да изглежда логично често да сменяте своите: Никога не се знае коя от вашите пароли може да бъде разкрита, нали? Така че е добре да държите лошите хора изкъсо.
Но нека да направим една крачка назад: Няма причина която и да е от паролите ви да може да бъде разгадана. Ако някой хакер е в състояние да разгадае паролата ви, то това е лоша парола и изобщо не е трябвало да я използвате. Сега ще направим една крачка напред и ще кажем, че нито една от паролите ви не трябва да може да бъде разбита от какъвто и да било компютър – поне не за времето, когато това би могло да е от значение.
Добрата парола, т.е. тази, която по своята същност е силна и уникална, не може да бъде разбита. Тя трябва да е дълга, разнообразна и да не се използва в друг акаунт. Тя не би трябвало да бъде от значение, ако компаниите, които контролират един от вашите акаунти, бъдат хакнати, защото тази парола е различна от тяхната. Можете да използвате инструмент като теста за пароли на Bitwarden, за да видите колко време отнема на компютъра да разбие различните пароли. Така например паролата „Lifehacker“ се разбива за осем секунди. Но за „Lifehackerdaughtcalm“ са необходими векове.
Ако паролата ви е силна и уникална и теоретично отнема повече време от един човешки живот, за да бъде разбита, няма нужда да я сменяте след три месеца. Няма нужда да променяте тази парола и след една година. Няма нужда да променяте тази парола за определен период от време – освен ако не сте изправени пред действителна заплаха.
Кога всъщност трябва да смените паролата си
Никой не твърди, че не трябва да променяте паролата си. Определено трябва да я смените, ако други хора я знаят. Това най-често се случва, когато компанията, която управлява вашия акаунт, има пробив в сигурността на данните. Да речем, че AT&T има мега пробив и данните за удостоверяване на потребителите са изтекли в даркнет. В такъв случай трябва да смените паролата си възможно най-бързо. В подобен случай въпросната компания вероятно ще ви каже да направите именно това и дори може да ви предложи допълнителни привилегии, за да компенсира неудобството от изтичането на вашите данни.
Разбира се, нарушенията на сигурността на данните не са единствените случаи, в които се разкриват дори много добри пароли. Зловредният софтуер е друга заплаха, за която трябва да се внимава. Ако например се поддадете на фишинг измама и изтеглите на компютъра си злонамерен софтуер, той може да проследи и да открадне вашите пароли за вашите най-важни и чувствителни акаунти. Или пък може да бъдете подмамени да отворите фалшива версия на уеб сайт, в оригинала на който имате акаунт, да въведете потребителското си име и паролата си в този сайт и готово: паролата е компрометирана и открадната.
В тези случаи вашата силна и уникална парола е пропаднала, така че да, време е да я смените. Но ако няма действителна причина за това, не е необходимо да се притеснявате да я сменяте.
Нека да сме наясно: със смяната на паролите не вредите на своята сигурност. Всъщност може дори да нямате избор, ако вашата компания или организация изисква от вас да сменяте паролата си на всеки кръгъл час. Но докато всичките ви пароли са силни и уникални и никоя от тях не е компрометирана, просто си създавате повече съвсем излишна работа без реални ползи.
Съвети за сигурност, които няма да ви изгубят времето
Искате ли да постигнете реална полза за вашата информационна безопасност? Съхранявайте всички тези силни и уникални пароли в надежден мениджър на пароли. Така ще трябва да помните само една силна и уникална парола – главният ключ към мениджъра на пароли. Освен това задължително използвайте двуфакторна автентификация (2FA), когато е възможно. 2FA изисква допълнително надеждно устройство (обикновено личния смартфон) за вторично удостоверяване след предоставяне на правилната парола. По този начин, дори ако някой хакер разбие и разбере вашата парола, той няма да може да проникне в системата без достъп до вашето доверено устройство (смартфона). (Важно: дайте приоритет на някое приложение за удостоверяване пред удостоверяването чрез SMS. SMS-те не осигуряват необходимата сиурност.)
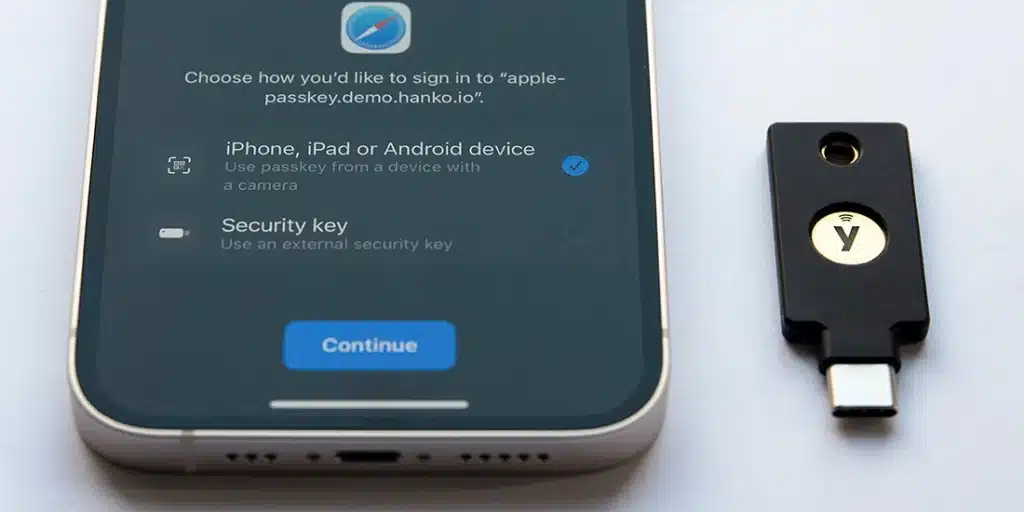
Ако се налага още по-голяма защита за вашите акаунти, може да проучите и възможността за използване на цифрови ключове (passkeys) вместо пароли. Passkeys ефективно съчетават удобството на паролите със сигурността на 2FA: те генерират ключ на довереното ви устройство, който се изисква при влизане в даден сайт. По този начин няма парола, която да бъде открадната – тя просто липсва. Стига да се идентифицирате на устройството – да речем, чрез Face ID или ПИН код – и готово – логвате се.
Докато сте сигурни, че всеки от акаунтите ви е защитен с помощта на изброените по-горе стъпки, и сте наясно с евентуалните пробиви в данните, няма причина да се притеснявате, че трябва да сменяте паролите си на всеки три месеца. Бъдете уверени в уеб пространството.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
