


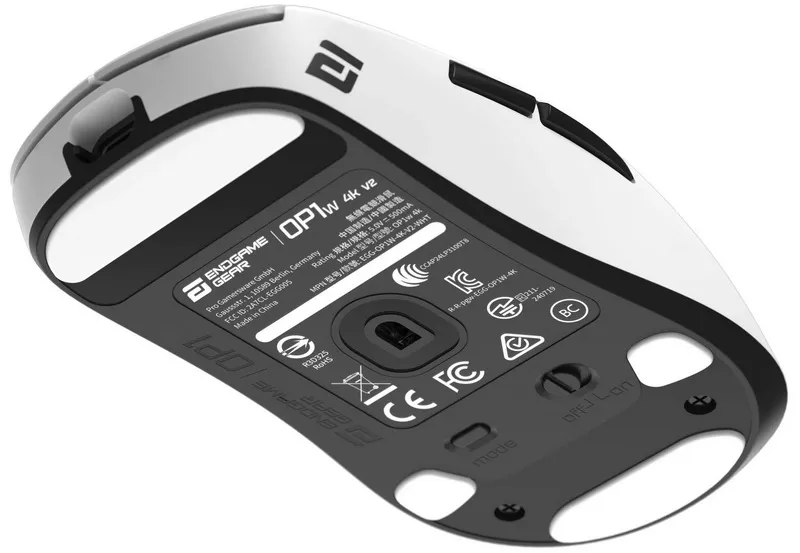

В софтуера на Endgame Gear, германски производител на популярна гейминг периферия е открит троянски кон. Изследване на потребители на форума Reddit и портала Igor’s Lab разкри, че една от версиите на драйвера за геймърската мишка Endgame Gear OP1w 4K V2 съдържа троянеца за отдалечен достъп Xred-RAT.
Съобщава се, че троянецът е бил открит от няколко антивирусни програми на трети страни, но вграденият Windows Defender не е реагирал на него. Зловредният софтуер се е съдържал във версията на драйвера, пусната на 2 юли. До 17 юли компанията е заменила драйвера с нова версия без троянеца, но не е коментирала съобщенията на потребители, които са открили зловреден софтуер в старата версия. Производителят само пестеливо съобщи в своя канал Discord, че е „качил“ нова версия на драйвера.
Нито на официалния сайт на компанията, нито във форума Reddit, където за първи път се появи информация за проблема, Endgame Gear не направи публични изявления.
Това предизвика възмущение сред потребителите. Според портала Igor’s Lab и участниците в дискусията в Reddit, ако базираният в Берлин производител Pro Gamersware GmbH наистина е знаел за наличието на зловреден софтуер с достъп до потребителски данни, той може да е нарушил Общия регламент на ЕС за защита на данните (GDPR), като е скрил тази информация.
„Доколкото мога да разбера, Endgame Gear не е направила публично изявление по този въпрос, което е изключително безотговорно. Зловредният ZIP файл беше тихо заменен с чиста версия, което ясно показва, че те са били наясно с проблема.“
казва авторът на първоначалния пост за проблема в Reddit
Потребителите съобщават и как да проверите дали драйверът на мишката е заразен. За да направите това, трябва да отидете на пътя C:\ProgramData\Synaptics\ и да проверите за наличието на файла Synaptics.exe. Ако той присъства, драйверът е заразен с троянски кон. Обърнете внимание, че папката ProgramData е скрита. За да я видите, в Windows Explorer трябва да щракнете върху: „Преглед“ -> „Показване“ -> „Скрити елементи“ – за Windows 11.
Отбелязва се, че файлът Synaptics.exe е конфигуриран да се стартира автоматично при стартиране на Windows. Този зловреден софтуер има способността да се разпространява бързо, което означава, че има потенциала да зарази други файлове в системата.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
