


Актуализираният SpyNote използва доверието на потребителите за лична изгода.
Изследователи от Cyfirma идентифицираха нова киберзаплаха – актуализираният троянски кон SpyNote за Android, който активно атакува потребителите под прикритието на антивирусната програма Avast. Зловредният софтуер се маскира като добре познатото приложение и използва сложни методи, за да поеме контрола над устройството.
SpyNote се разпространява чрез фалшиви уебсайтове, имитиращи официалния портал на Avast, и след инсталиране получава достъп до системните функции на устройството. Програмата изисква разрешения за контрол на екрана и известията, което ѝ дава възможност да получи привилегии за извършване на действия без знанието на потребителя. Веднага след инсталирането си тя използва специфични услуги за достъпност, за да одобри автоматично всички необходими права и разрешения и по този начин се скрива от антивирусните програми.
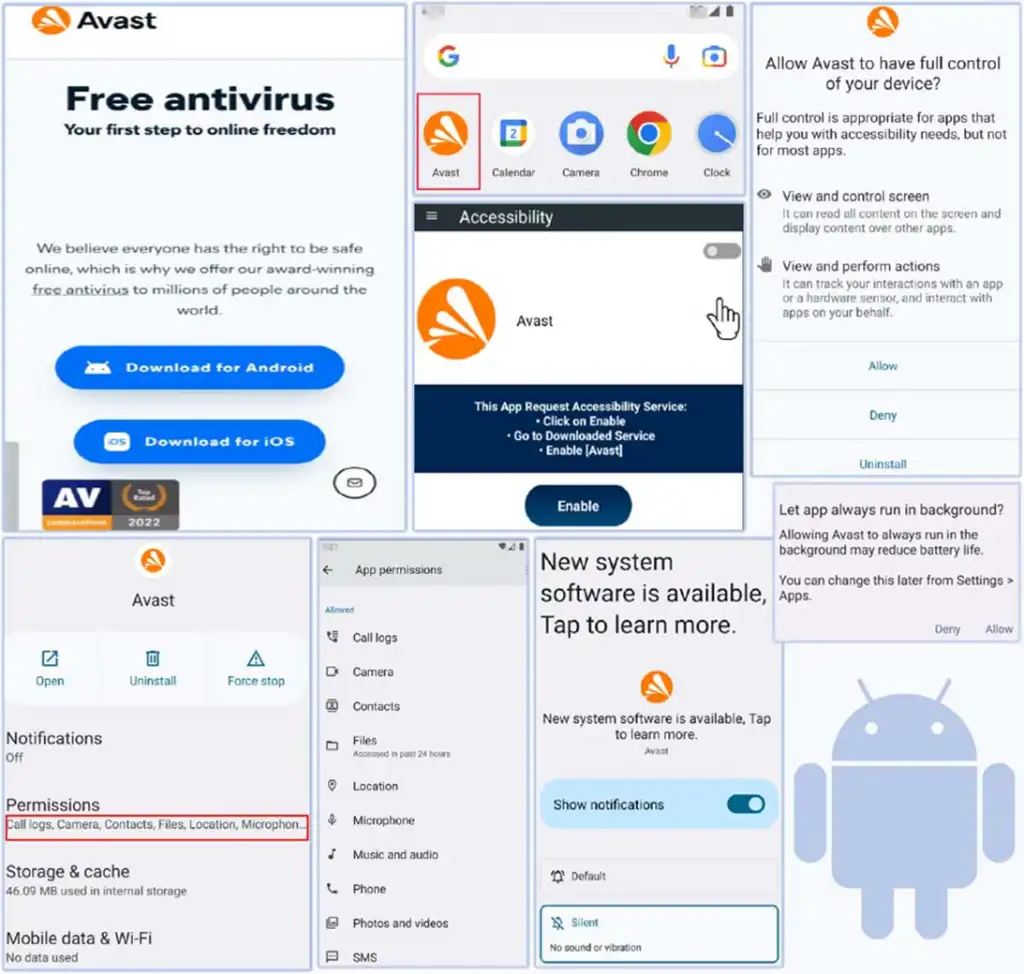
Актуализираният SpyNote използва доверието на потребителите за лична изгода.
Анализът показва, че троянецът има широк спектър от възможности. Той следи обажданията и съобщенията, има достъп до камерата и микрофона и краде данни от редица други приложения, включително месинджъри и платежни услуги. Забележително е, че зловредният софтуер е в състояние да предотврати деинсталирането си, като автоматично блокира опитите за неговото премахване чрез настройките.
SpyNote активно търси крипто портфейли и похищава данните за криптовалути, като пароли и транзакции. Троянецът също така събира лична информация за жертвата, като използва уязвимости в популярни приложения и социални мрежи, включително Instagram и WhatsApp.
За да маскира действията си, троянецът използва обфускация (маскиране) на кода, което го прави труден за анализиране и откриване. Програмата скрива своята икона на устройството и изпраща команди до хакерските сървъри за изтегляне на допълнителни компоненти. Това ѝ позволява постоянно да се актуализира и да разширява функционалността си дори месеци след инсталирането ѝ на устройството.
Злонамерената дейност на SpyNote не се разпростира само върху мобилните устройства. Нападателите използват и фалшиви уеб сайтове, за да изтеглят софтуер за отдалечен достъп до Windows и MacOS компютри. Изследователите на Cyfirma са идентифицирали 14 домейна, използвани за разпространението на тази заплаха.
Специалистите предупреждават за необходимостта да бъдете бдителни и да не изтегляте приложения от съмнителни източници. Инсталирането на надеждни антивирусни решения и спазването на правилата за цифрова хигиена ще помогнат да се избегне заразяването на устройствата.
SpyNote е троянски кон за отдалечен достъп (RAT), който се появи за първи път през 2020 г. От създаването си той се превърна в едно от най-разпространените семейства зловреден софтуер, насочен към Android устройстват. Зловредният софтуер е еволюирал значително, с множество варианти и интеграции на други RAT. Изследователите са идентифицирали над 10 000 версии на SpyNote, което показва широкото му разпространение и въздействие.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
