


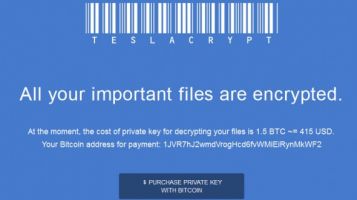


Уязвимост в популярна криптозаплаха и по-точно в алгоритъма, по който се съхранява криптиращия ключ позволява декриптиране на файловете, съобщи Лорънс Абрамс от страниците на BleepingComputer, които са се натъкнали на проблема. Става дума за TeslaCrypt – версии 1.0 и 2.0 на рансъмуера. За съжаление, последната версия е лишена от тази слабост.
Заплахата бе открита в края на февруари миналата година, като особеното на заплахата беше, че освен че криптира стандартни за този тип зловредни програми файлове, свързани с документна обработка, изображения и медийни формати, тя заключваше и файлове, свързани с видеоигри. През юли се появи следващата версия на TeslaCrypt, която беше доставена посредством наскоро запушена уязвимост във Flash Player. Инструментът, разработен от специалистите от Bleeping може да разкодира успешно заключени файлове с разширения .ECC, .EZZ, .EXX, .XYZ, .ZZZ, .AAA, .ABC, .CCC, и .VVV. Файлове, които са криптирани с новата трета версия на заплахата и с разширения, като .TTT, .XXX и .MICRO не могат да бъдат спасени.
Относно споменатата слабост, проблемът тук се крие в начина, по който съхранява криптоключовете. Зловредът криптира файловете посредством AES алгоритъма и използва един и същ ключ за криптиране и декриптиране на файловете Специалистите открили, че големината на съхранявания ключ не била достатъчно силна, за да устои на декритиптиране.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
