



В разширението за блокиране на нежелателно съдържание uBlock Origin бе открита уязвимост, която води до крах или изчерпване на паметта при посещаване на специално създаден URL, ако този URL попадне във филтрите за стриктно блокиране (strict blocking). Уязвимостта се проявява само при преход към съответния URL, например при клик върху съответната препратка.
Уязвимостта е отстранена в новата версия uBlock Origin 1.36.2. Същият проблем се наблюдава и при uMatrix, но неговата поддръжка е прекратена и обновяване за това разширение няма. В ηMatrix, версия на uMatrix от проекта Pale Moon, уязвимостта е отстранена с излизането на версия 4.4.0.
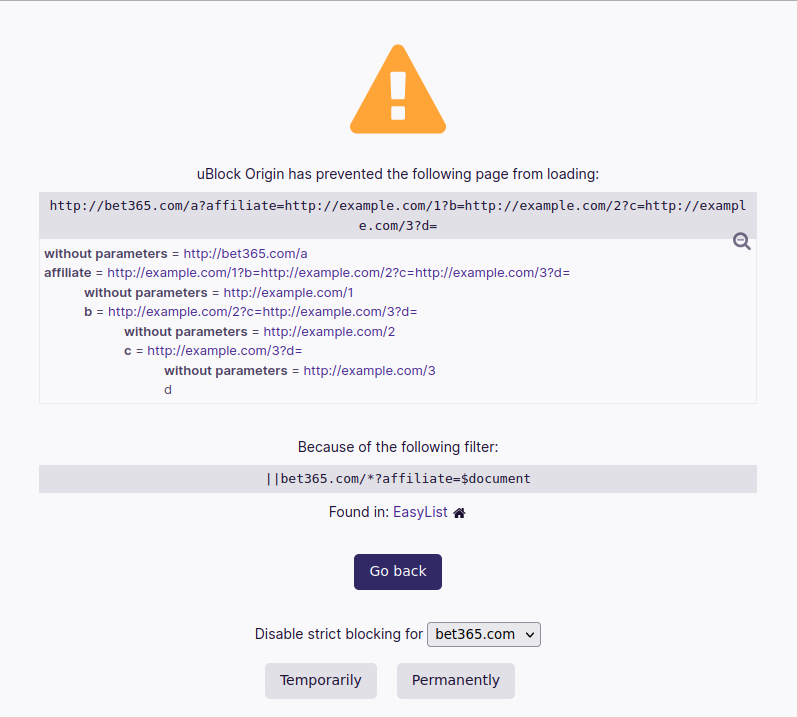
Филтърът за стриктно блокиране обикновено работи на ниво домейни и подразбира забраната на всякакви връзки, дори и при директен преход по препратка към тях. Уязвимостта е в това, че uBlock Origin в този случай обработва параметрите рекурсивно и добавя нови данни в DOM дървото без да се съобразява с дълбочината на рекурсията.
При обработването на специално създаден URL, в uBlock Origin за Chrome настъпва крах на процеса, в който се изпълнява това разширение на браузъра. След този срив, ако процесът със uBlock Origin не бъде стартиран, потребителят остава без блокиране на нежеланото съдържание – нагли реклами, ярки банери и т.н. При Firefox се изчерпва паметта, а процесорът се натоварва до 100%.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
