


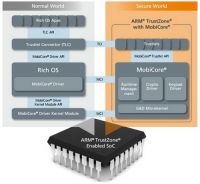

Специалистът по информационна безопасност Дан Розенбърг (Dan Rosenberg) съобщи по време на хакерската конференция Black Hat, че процесорите Qualcomm Snapdragon са изключително уязвими към деблокиране на първоначалния зареждащ модул (bootloader) и демонстрирал тази уязвимост на участниците в конференцията върху смартфон модел Motorola Moto X.

Бъгът е разкрит не къде да е, а точно в технологията за доверено изпълняване на кода ARM TrustZone и по-точно, в реализацията на тази технология в чиповете на Qualcomm. Уязвимостта е сериозна. Засегнати са всички устройства, базирани на Snapdragon процесори, включително свръхпопулярните Nexus 5, HTC One, Samsung Galaxy Note 3, Galaxy S5, Motorola Moto X, както и още много други смартфони и таблети. Qualcomm работи върху огромен ъпдейт, който вече излезе за HTC One M8 и Samsung Galaxy S5. Тези устройства изглежда вече не са уязвими към този бъг.

Демонстрацията на тази уязвимост ни кара да се замислим върху толкова рекламираните от различните производители технологии за информационна безопасност. Няма никакви гаранции, че те не могат да се използват срещу потребителите и няма разлика кой ще го направи: случаен хакер или правителствена организация.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
