


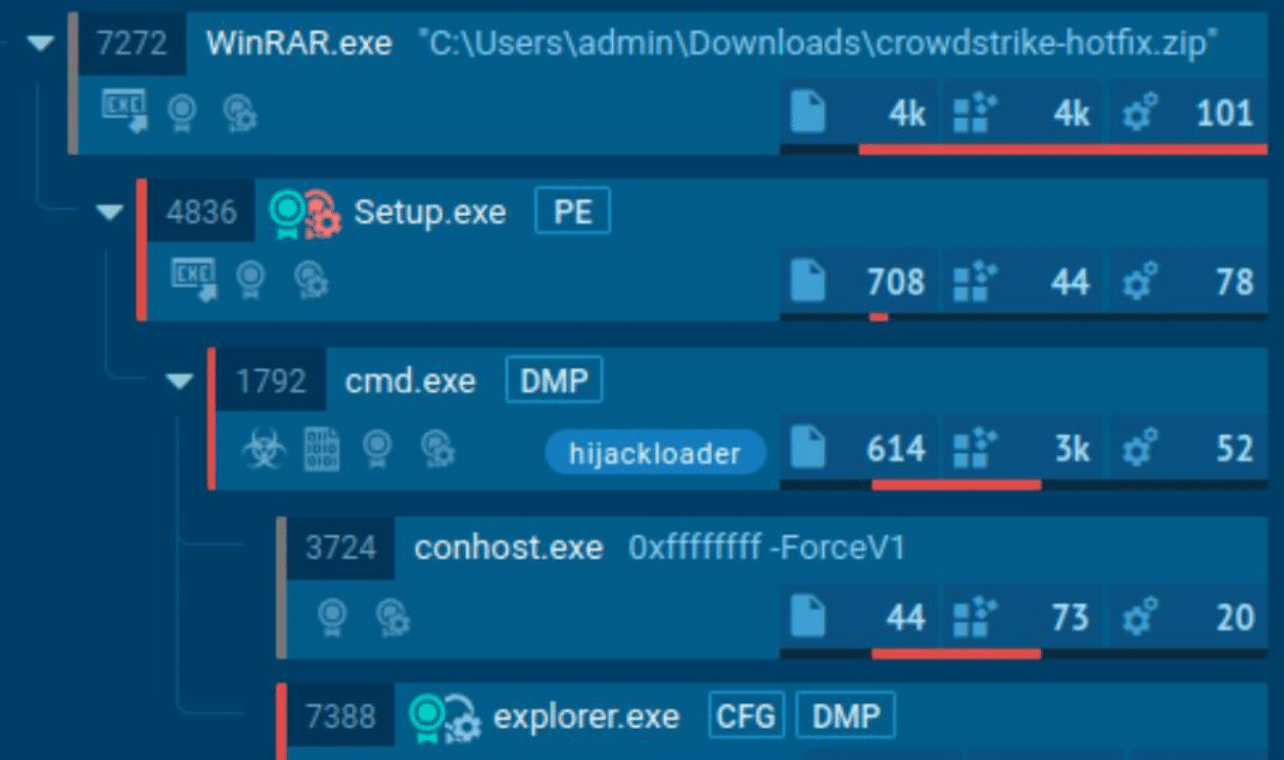

След масовия срив в работата на организации по целия свят на 18 юли, поради проблемна актуализация на Falcon Sensor за Windows от компанията за киберсигурност CrowdStrike, киберпрестъпниците се опитват да се възползват от ситуацията. Те разпространяват злонамерен ZIP архив под името Crowdstrike-hotfix.zip (SHA256 хеш: c44506fe6e1ede5a104008755abf5b6ace51f1a84ad656a2dccc7f2c39c0eca2).
Архивът съдържа полезния HijackLoader, който зарежда RemCo. CrowdStrike вярва, че имената на файловете и инструкциите в испанския ZIP архив показват, че кампанията е насочена към клиентите на CrowdStrike в Латинска Америка (LATAM).
Киберпрестъпниците също провеждат фишинг кампании срещу клиентите на CrowdStrike. Те изпращат имейли, които се представят за техническа поддръжка, идентифицират се като служители на компанията по време на телефонни разговори и се представят за независими изследователи, за да предложат информация относно отстраняване на проблемите. И накрая, хакерите продават скриптове за автоматизиране и възстановяване на системата.
В рамките на няколко дни бяха създадени следните домейни за провеждане на фишинг кампании:
Crowdstrike.phpartners[.]org, Crowdstrike0day[.]com, Crowdstrikebluescreen[.]com, Crowdstrike-bsod[.]com, Crowdstrikeupdate[.]com, Crowdstrikebsod[.]com, www.crowdstrike0day[.]com, www. fix-crowdstrike-bsod[. ]com, crowdstrikeoutage[.]info, www.microsoftcrowdstrike[.]com, crowdstrikeodayl[.]com, crowdstrike[.]buzz, www.crowdstriketoken[.]com, www.crowdstrikefix[.]com, fix-crowdstrike-apocalypse [.]com, microsoftcrowdstrike[. ]com, Crowdstrikedoomsday[.]com, Crowdstrikedown[.]com, Whatiscrowdstrike[.]com, Crowdstrike-HelpDesk[.]com, Crowdstrikefix[.]com, Fix-Crowdstrike-BSOD[.]com, Crowdstrikedown[.]сайт , Crowdstuck[.]org, Crowdfalcon-immed-update[.]com, Crowdstriketoken[.]com, Crowdstrikeclaim[.]com, Crowdstrikeblueteam[.]com, Crowdstrikefix[.]zip, Crowdstrikereport[.]com.
Компанията за киберсигурност AnyRun също съобщава, че нападателите разпространяват програма за почистване на данни под претекст, че доставят актуализация от CrowdStrike: „Тя унищожава системата, като презаписва файловете с нула байта, и след това я докладва чрез Telegram.“ Проиранската активистка група Handala пое отговорност за тази кампания. Нападателите са се представили от името на CrowdStrike, изпращайки имейли от домейна „crowdstrike.com.vc“ и казвайки на клиентите, че е наличен инструмент за възстановяване на работното състояние на Windows системите. Имейлите съдържат PDF-файл с инструкции за стартиране на фалшивата актуализация, както и връзка за изтегляне на злонамерения ZIP-архив от услуга за хостване на файловете. Този zip файл включва изпълним файл под името Crowdstrike.exe. След като скриптът бъде изпълнен, програмата за почистване на данните се извлича в папката %Temp% и се стартира, за да унищожи информацията на устройството.
CrowdStrike съветва своите клиенти да се свързват с компанията само по официалните канали и да се придържат към техническите препоръки, предоставени от нея и Microsoft. Последният също наскоро актуализира своето ръководство, предлагайки автоматизиран метод за възстановяване на системите с помощта на стартиращо USB устройство и скрипта MsftRecoveryToolForCS.ps1.
По-рано беше съобщено, че възстановяването на функционалността на ИТ-системите поради повредата на софтуера CrowdStrike в много компании може да отнеме седмици.
Припомняме, че преди няколко дни Илон Мъск се подигра на Microsoft за глобалния срив, публикувайки снимка, на която много хора, ползващи Windows, се лутат наляво и надясно, а той отстрани пуши спокойно и ги наблюдава.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
