


QuirkyLoader крие отрова в легалната среда – и никой не забелязва това.
Изследователи от IBM X-Force съобщиха за появата на нов даунлоудър, наречен QuirkyLoader, който се използва от края на 2024 г. за разпространение на различни известни зловредни програми, включително Agent Tesla, AsyncRAT, FormBook, MassLogger, Remcos, Rhadamanthys и Snake Keylogger. Разпространява се чрез имейли с архиви, съдържащи легитимен изпълним файл, криптиран модул и зловредна библиотека. Атаката се основава на механизма за паралелно зареждане на DLL: при стартиране на легитимно приложение се зарежда фалшива библиотека, която декриптира и инжектира крайния зловреден код.
Според наблюденията на IBM X-Force злонамереният модул е написан на .NET, но е компилиран в режим Ahead-of-Time (AOT), което позволява да бъде представен като двоичен файл на C или C++. Нападателите с помощта на Win32 API CreateFileW и ReadFile зареждат полезния товар, след което извършват декриптиране на буфера. Един от вариантите използва необичаен за зловреден софтуер блоков шифър Speck-128 в режим CTR, при който за генериране на ключовия поток се използват операции за добавяне, циклично изместване и XOR.
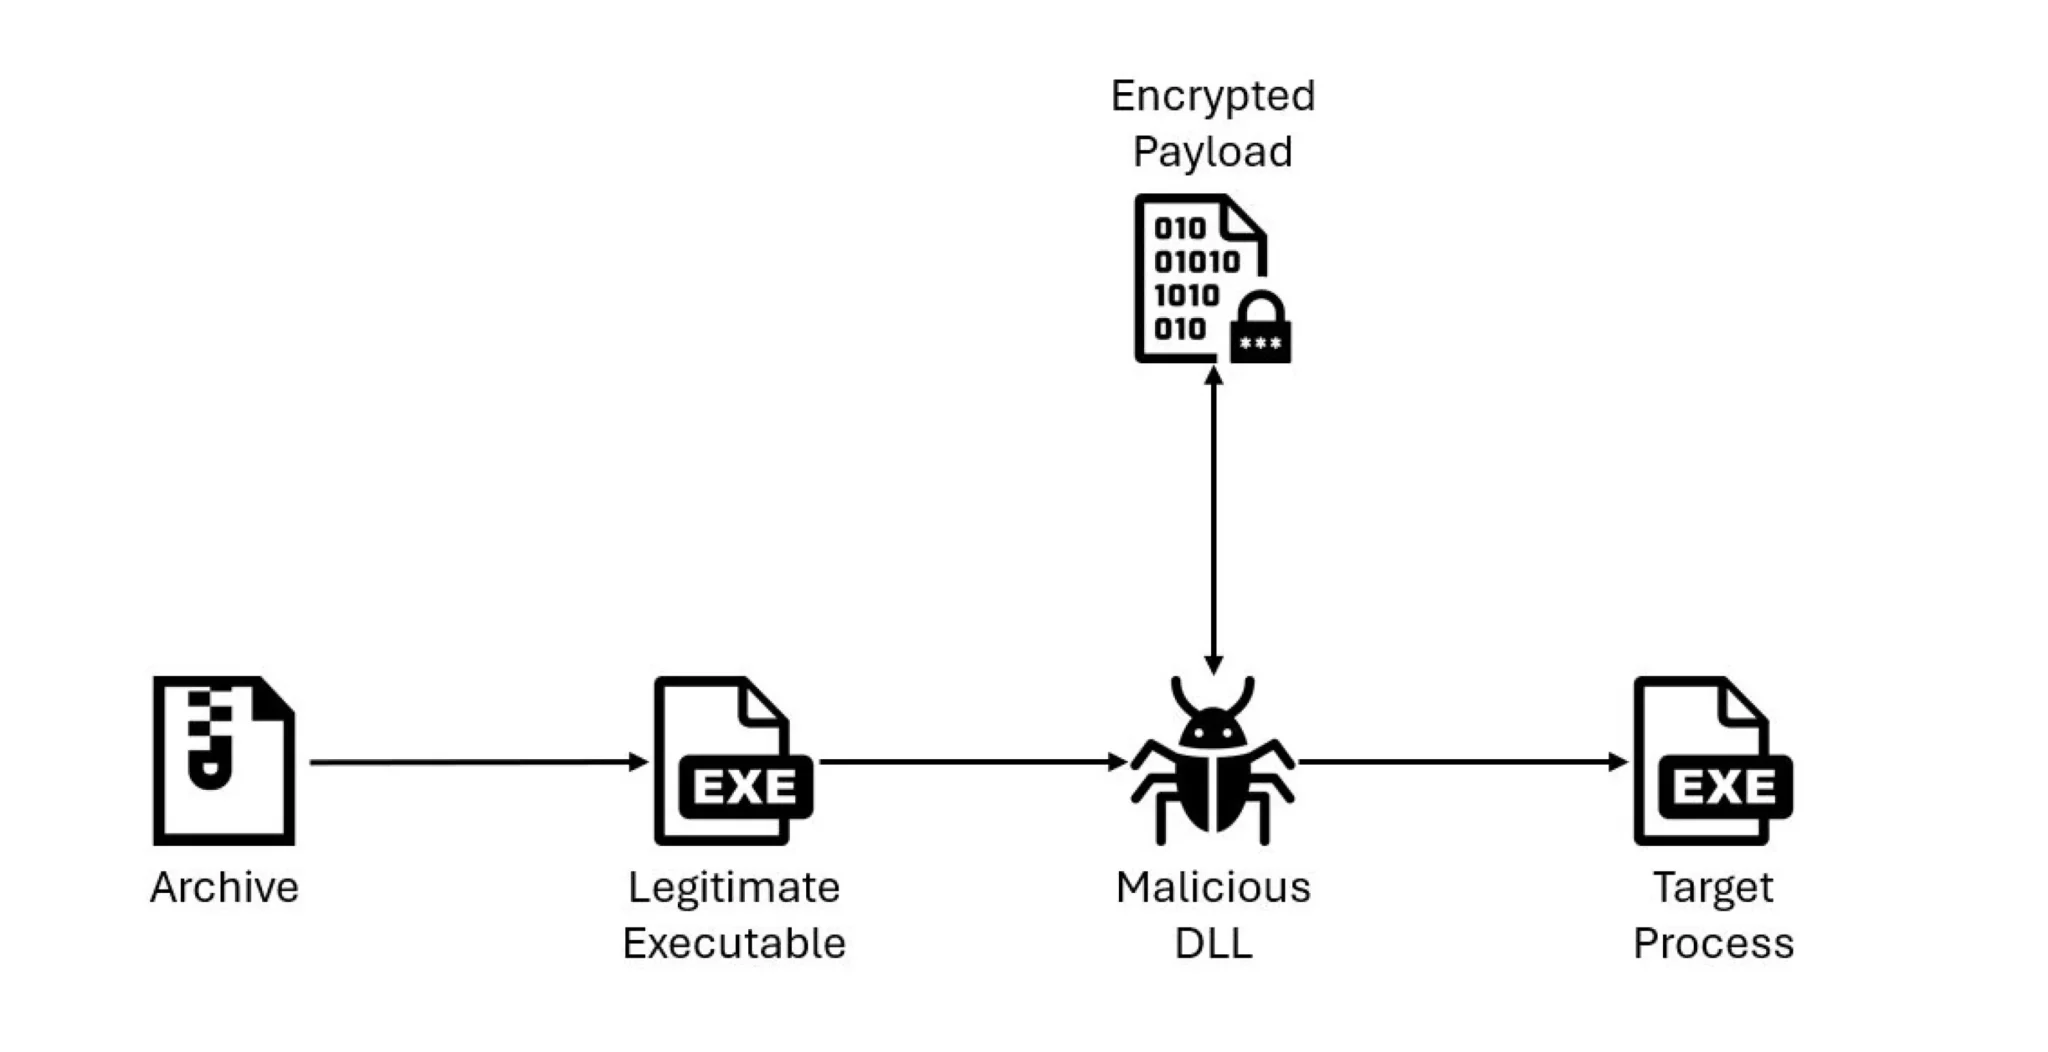
Последният етап е process hollowing: loader-ът създава спрян процес, освобождава паметта му с помощта на ZwUnmapViewOfSection, записва злонамерен код чрез ZwWriteVirtualMemory и го стартира чрез ResumeThread след задаване на правилния контекст. За да направи това, QuirkyLoader динамично разрешава функциите на API, за да затрудни откриването. Типичните процеси на жертвите са AddInProcess32.exe, InstallUtil.exe и aspnet_wp.exe.
През юли 2025 г. бяха регистрирани две кампании: в Тайван атаките бяха насочени към служители на Nusoft Taiwan и доведоха до инсталирането на Snake Keylogger, а в Мексико инфекциите бяха масови и доведоха до инсталирането на Remcos RAT и AsyncRAT. Анализът на инфраструктурата показа използването на домейна catherinereynolds[.]info, свързан с множество IP адреси и SSL сертификати, показващи обща принадлежност.
QuirkyLoader демонстрира високо ниво на разработка: използването на AOT компилация, редки методи за криптиране и гъвкавото зареждане на API го превръща в забележителен играч сред съвременните зареждащи програми. Основните препоръки включват блокиране на имейлите с изпълними файлове, избягване отварянето на неочаквани прикачени файлове, актуализиране на системите за сигурност и наблюдение на изходящия трафик, тъй като крайните модули най-често събират данни и осигуряват отдалечен достъп.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
